チェック・ポイント、21カ国に及ぶ中国系サイバー諜報活動を分析


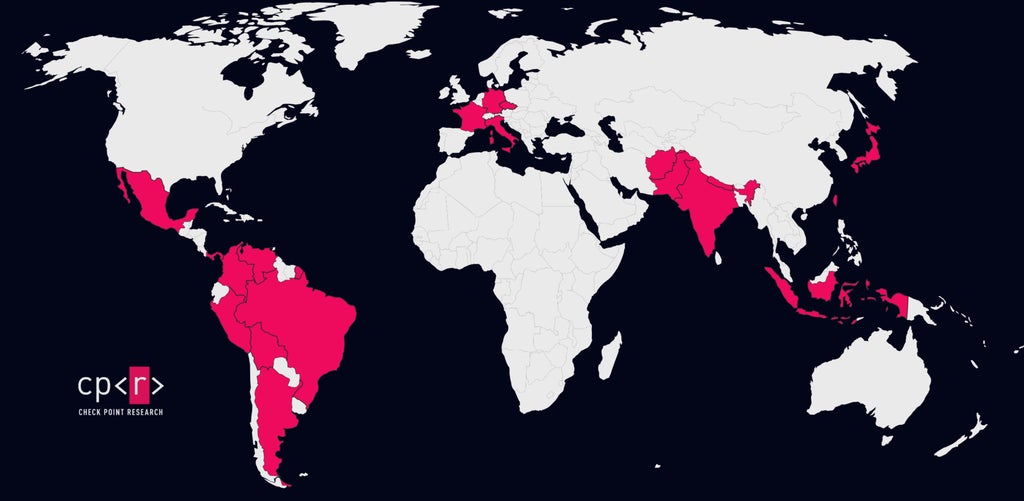
チェック・ポイント・リサーチは、中国系の3つのサイバー諜報クラスターが、共通のマルウェアやインフラを使っていることを確認したと発表した。活動はラテンアメリカ、アジア、ヨーロッパの21カ国で確認され、特にインドを標的とする、これまで報告されていなかったアジアでの活動も明らかになった。
CopperDragonを共通の供給元と分析
チェック・ポイントの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は、今回の調査で明らかになったエコシステムを「CopperDragon」と呼ぶ。CPRによると、CopperDragonは、Sparrowマルウェア・フレームワークの背後にいる組織を指す名称で、複数の中国系脅威アクターにマルウェアやインフラを供給している可能性がある。
CPRの1年間にわたる調査では、通信、政府・軍関係、研究機関、重要インフラ組織を標的とする3つのサイバー攻撃クラスターの関連性を特定した。活動は21カ国で確認され、既知の被害範囲が広がったほか、インドを主な標的とするアジアでの未報告の活動も判明した。
3つの作戦クラスターに共通するマルウェアやインフラ
CPRは、SilentDelivery、OceanGate、DarkWireという3つの作戦クラスターに関連づけられていたキャンペーン間で、共通のインフラやマルウェアを確認した。地理的な標的や攻撃手法は異なるものの、共通の供給元が各クラスターを支援している可能性があるとしている。
SilentDeliveryは、ドイツ、フランス、チェコなど、主にヨーロッパおよびアジア各国で活動する。政府機関、海運、IT、研究機関などのウェブサイトを侵害し、選別した訪問者に偽のChrome証明書を提示する。警告を受けたユーザーを偽の「修正プログラム」のインストールに誘導し、SquadCバックドアやSparrowDoorなどを展開する。
OceanGateでは、アジア、特にインドで、これまで報告されていなかった攻撃活動が明らかになった。攻撃者は外部に公開されたLinuxシステムを侵害して認証情報を窃取し、Windows環境へ侵入する。
DarkWireはラテンアメリカの通信ネットワークおよび政府ネットワークを主な標的とする。CopperDoorやCopperDNSなどのマルウェアに加え、認証情報の窃取、偵察、侵害したネットワーク内での移動に使うツールを活用する。CPRは、個々の攻撃が地政学的動機によるものかどうかは、技術的な証拠から断定できないとしている。
新たなマルウェアと侵入手法を確認
CPRはSquadC、AnnobinDoor、SparrowShellなど、これまで報告されていなかったWindowsおよびLinux向けマルウェアを発見し、Sparrowフレームワークに関する新たな詳細も明らかにした。
攻撃者は、侵害されたインターネット公開サーバーの悪用や、偽のブラウザ証明書警告を使った選択的な水飲み場型攻撃など、複数の侵入手法を使用していた。
通信ネットワークを標的とする理由
CPRによると、通信ネットワークへの侵入は、通話記録や加入者の位置情報、SMSメッセージの内容、政府や法執行機関の監視対象を示す通信傍受システムの情報などの取得につながるおそれがある。このため通信インフラは、長期的な情報収集において価値の高い標的になるとしている。
チェック・ポイントの脅威インテリジェンス担当ディレクター、セルゲイ・シュキエヴィチ(Sergey Shykevich)は、共通のマルウェアやインフラが国やプラットフォーム、分野をまたぐ作戦を支えている可能性を指摘した。また、防御側は個々のマルウェアだけでなく、LinuxとWindowsの両環境におけるエンドポイントやネットワークの接続を監視する必要があると述べた。
CopperDragonに関する分析の全文は、CPRの調査レポートで確認できる。本記事はチェック・ポイント・ソフトウェア・テクノロジーズの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。