Code診断ラクダがフロントエンドでのAPIキー露出を検出する新機能を追加


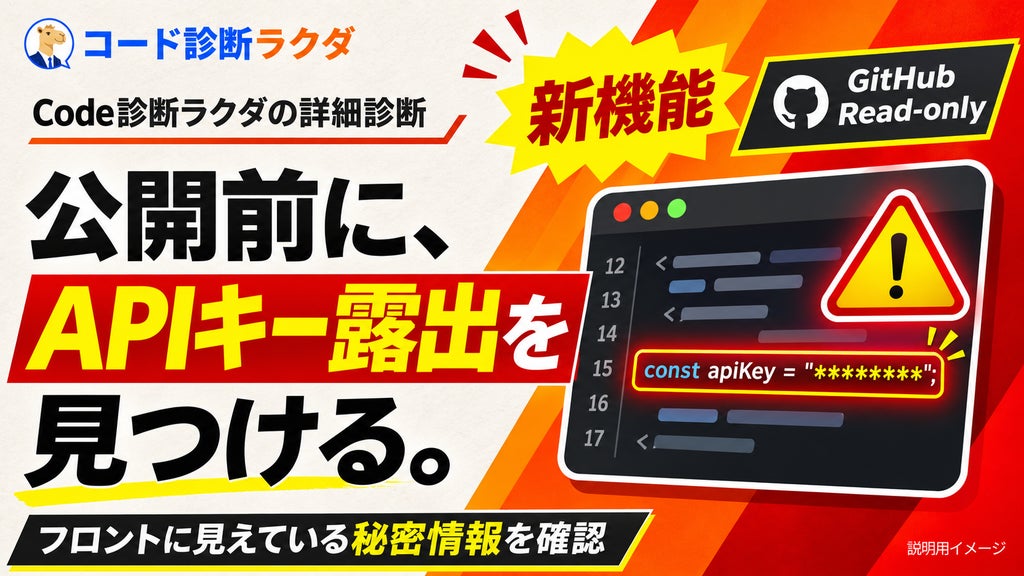
株式会社Arstructは、Webサービスのリスクを整理するサービス「Code診断ラクダ」において、APIキーがフロントエンドに露出している状態を検出する機能を追加しました。AIサービスや決済サービスなどで使用する非公開のAPIキーが、利用者のブラウザから確認できるコードに含まれていないかを点検します。画面の動作確認だけでは気付きにくい秘密情報の扱いを点検し、経営者と開発担当者が公開前後に対応すべき事項を整理できるようにします。
画面表示と異なるコード内の秘密情報リスクを検出
ログインや画面表示、AIの応答といった動作が正常に行われていても、外部サービスを呼び出すための秘密のAPIキーがブラウザへ配信されるJavaScriptに含まれているケースがあります。また、環境変数に保存していても、フロントエンド向けに公開する設定ではビルド時に値がコードへ組み込まれることがあります。
公開すべきでないキーが第三者に取得された場合、その権限を用いて外部サービスを不正利用されるおそれがあります。今回の新機能は、ブラウザでの使用を前提とする公開用キーと区別したうえで、フロントエンドに含めてはいけない秘密のAPIキーの露出を確認します。指摘を受けた開発担当者は、キーの種類や権限、提供元の利用条件を確認して対応を判断します。
10カテゴリ・100要素の観点からリスクと改善優先順位を整理
Code診断ラクダの詳細診断では、コードと設定を読み取り、技術・運用・データ・法務を含む10カテゴリ・100要素の観点からリスクを整理します。APIキーの露出のほか、認証・認可、DBルール、API保護、AI・決済・個人情報・外部連携に伴う運用リスクなども確認対象です。
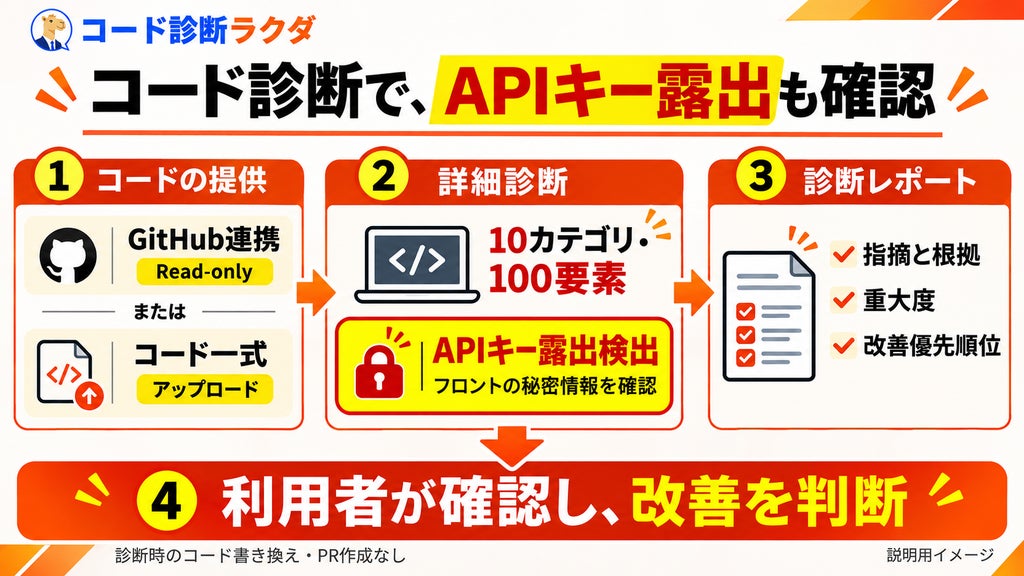
作成されるレポートには、指摘と根拠、重大度、改善優先順位、修正難易度や工数の目安がまとめられます。経営者は優先度を把握でき、開発担当者は実装と照合しながら修正や追加確認の要否を検討できます。なお、検出結果は判断材料であり、すべての秘密情報や脆弱性の発見、サービスの安全性を保証するものではありません。
詳細診断に利用するコードの提供方法は、GitHubのRead-only連携、またはコード一式のアップロードの2通りが用意されています。GitHub連携は読み取り専用となっており、診断のための書き込み権限は不要です。診断時にコードの書き換えやプルリクエスト(PR)の作成が行われることはなく、修正の実施や公開の判断は利用者が行います。
なお、公開URLと自己申告による無料簡易診断は確認すべき領域を整理するためのものであり、コード内部の秘密情報まで確認する詳細診断とは範囲が異なります。
料金プランと利用概要
詳細診断の提供条件は以下の通りです。
- 料金:29,800円(税込)の「診断レポート」プラン(都度課金)
- 備考:改善ロードマップの設計や実装対応の相談を含む「改善サポート」は別の提供範囲。診断対象は利用者が権利を持つもの、または必要な権限・同意を得たものに限る
- 公式サイト:https://code-rakuda.com/
本記事は株式会社Arstructの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。