ラピッドセブン・ジャパンが従業員500名以上企業向けにサイバー有事対応セミナー開催へ


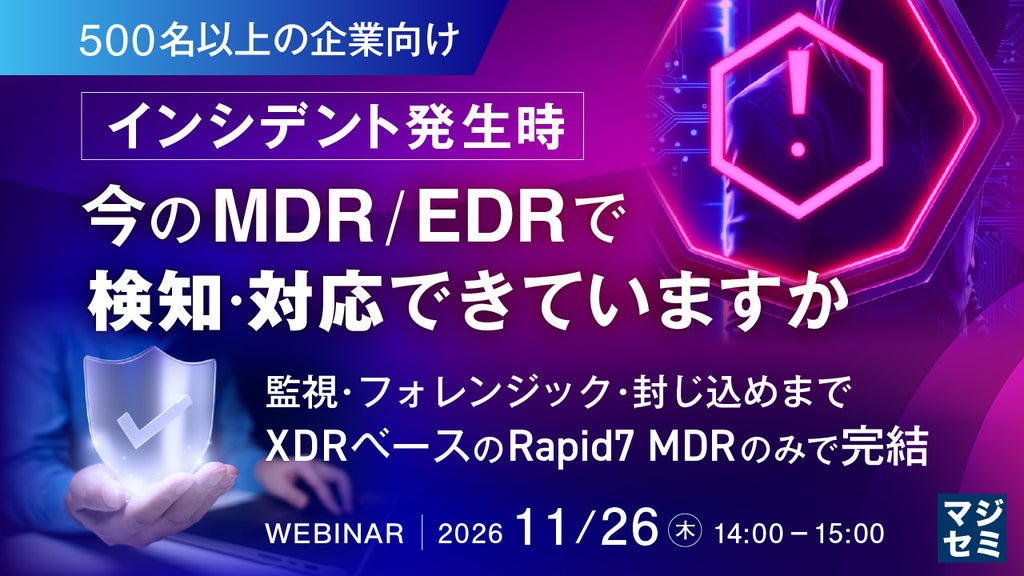
ラピッドセブン・ジャパン株式会社は、マジセミ株式会社の協力を得て、サイバー攻撃の有事対応における初動判断を解説するセミナーを開催します。ランサムウェアなどの脅威が高度化・多様化する中、インシデント検知後の優先順位付けや調査、封じ込め、復旧へ迅速に移るための実践的なアプローチが紹介されます。
本セミナーは、エンドユーザー企業かつ従業員500名以上規模の企業の担当者を対象としています。
ランサムウェアをはじめとするサイバー攻撃が高度化・多様化する環境下では、企業は脅威の検知にとどまらず、どの資産が影響を受けているのかや、どの脆弱性・侵入口への対応を優先すべきかを短時間で判断することが求められています。特に従業員500名以上の企業においては、端末、ネットワーク、クラウド、アイデンティティなど管理対象が広がり、脆弱性や外部露出の状況も複雑化しています。
事業への影響を抑えるためには、SOCやMDRによる監視だけでなく、脅威情報と脆弱性・エクスポージャー情報を結び付け、検知後の判断まで迅速につなげられる体制の整備が重要とされています。
一般的なセキュリティ運用における課題
一般的な運用では、SOC/MDRによる脅威監視と、脆弱性管理やエクスポージャー管理が個別に運用されているケースが見られます。この場合、インシデント検知時に侵害の可能性がある資産の脆弱性状況や攻撃者の到達範囲を即座に把握しにくく、調査や封じ込めの優先順位付けに時間を要する要因となります。
また、フォレンジックやインシデント対応までをMDRがカバーしていない場合、IR契約の締結や情報連携、依頼先の切り分けに時間を要し、経営層が求める影響範囲や発生事象の迅速な報告に支障が生じることがあります。
Rapid7 MDRを活用した迅速な有事対応アプローチ
セミナーでは、Rapid7 MDRが初動のトリアージと対処方針の決定をいかに迅速化・確実化できるかが解説されます。エンドポイント、アイデンティティ、ネットワーク、クラウドなどから得られるリアルタイムな脅威の兆候に対し、対象資産の重要度や脆弱性の悪用可能性といったコンテキストを紐づける仕組みが紹介される予定です。
これにより、最も危険な箇所の見極めや遮断・封じ込めの優先順位、復旧手順の決定を的確に行う環境の実現について取り上げられます。単なるアラート通知にとどまらず、資産リスクに基づいた影響範囲の把握から実効性のある封じ込め、根本的な復旧に向けた運用体制が説明されます。
本セミナーの開催概要および協力企業の概要は以下の通りです。
- 主催:ラピッドセブン・ジャパン株式会社
- 協力:マジセミ株式会社
- 対象:エンドユーザー企業かつ従業員500名以上規模の企業の方(該当しない企業の場合、申込みが断られる場合があります)
- マジセミ株式会社 所在地:〒102-0094 東京都千代田区紀尾井町3番12号
- マジセミ株式会社 お問合せ:https://majisemi.com/service/contact/
本記事はラピッドセブン・ジャパン株式会社およびマジセミ株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。