中国地方企業の3割以上がサイバー攻撃経験 HENNGEと中国新聞社が共同調査


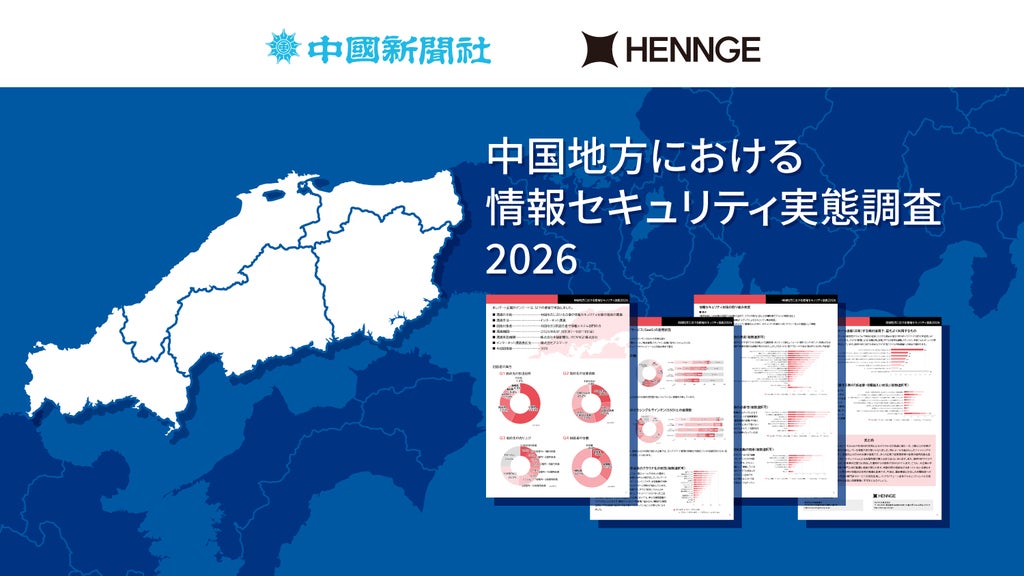
HENNGE株式会社と株式会社中国新聞社は、中国地方における企業の情報セキュリティ対策の現状を把握するための共同実態調査を実施しました。北海道、東海地方、中国地方、九州地方の4地域を対象とした調査の一環として行われたものです。
調査結果からは、SaaSや生成AIの普及が進む一方で、セキュリティ対策や体制の整備に課題を抱える企業の状況が明らかになりました。
SaaS利用率は4割超で生成AIも普及、管理把握に課題
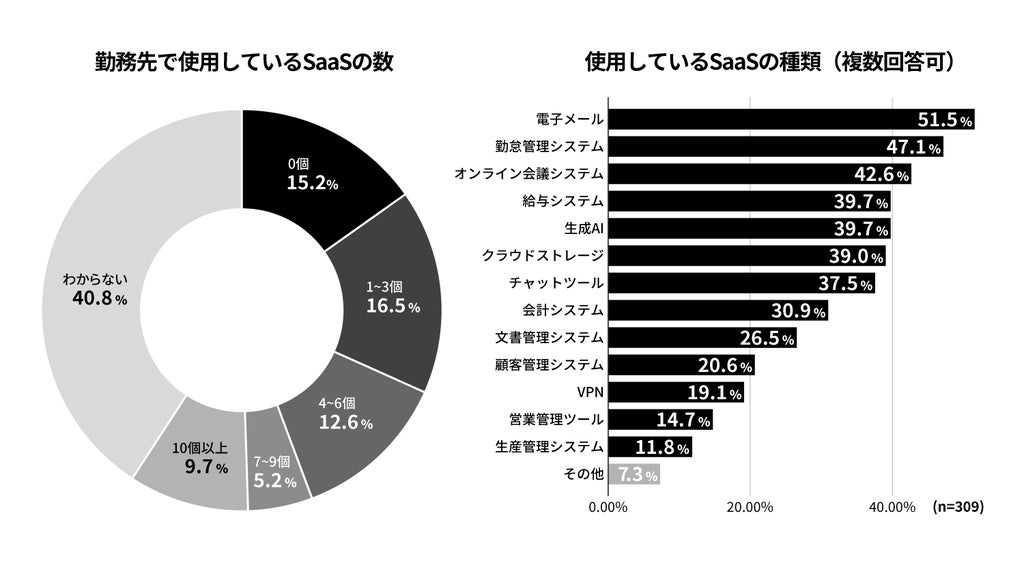
勤務先で利用しているクラウドサービス(SaaS)の個数については、「1個以上」という回答が合計44.0%となりました。利用が進んでいるシステムには「電子メール」や「オンライン会議」といったコミュニケーションインフラのほか、「勤怠管理」などの定型的なバックオフィス系業務システムが挙げられています。「生成AI」は「クラウドストレージ」や「チャットツール」を上回る回答を集め、急速に普及している傾向が示されました。
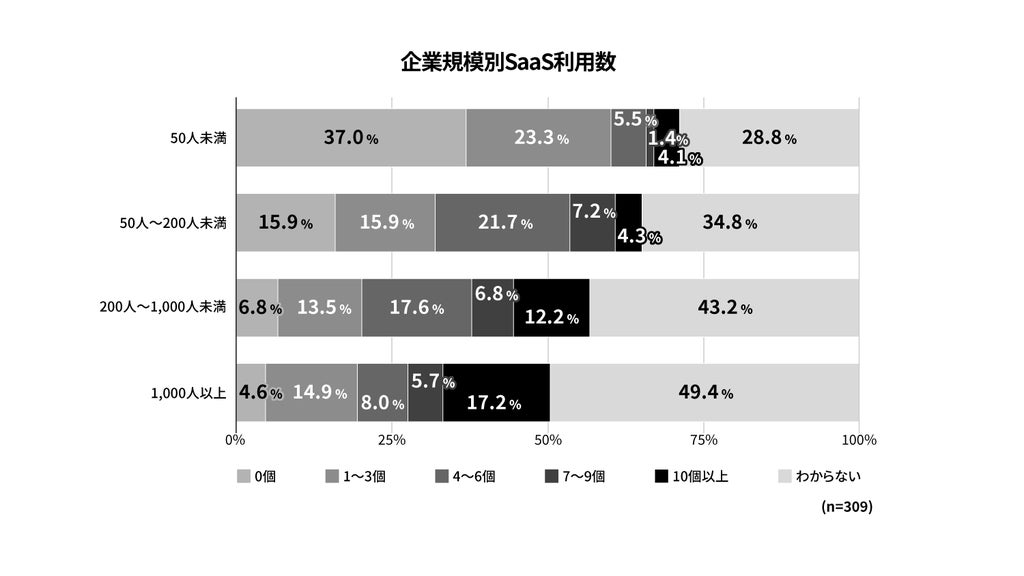
一方、企業規模が大きくなるほど利用しているSaaSの数を「わからない」と答えた比率が高く、現場主導の導入に対して情報システム部門の状況把握が追いついていない可能性が指摘されています。
3割以上がサイバー攻撃を経験、小規模企業では担当者不足が浮き彫りに
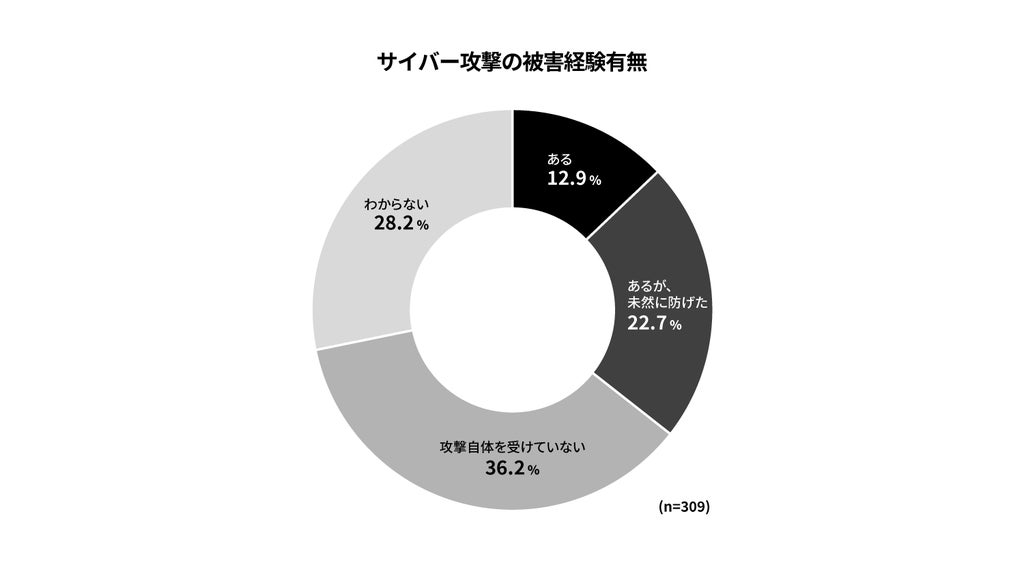
サイバー攻撃への遭遇状況では、「被害にあった」または「(攻撃を受けたが)未然に防げた」との回答が合計35.6%に上りました。「(攻撃を受けたか)わからない」という回答も28.2%あり、攻撃に気付かないまま侵害を受けている企業の存在が懸念されます。
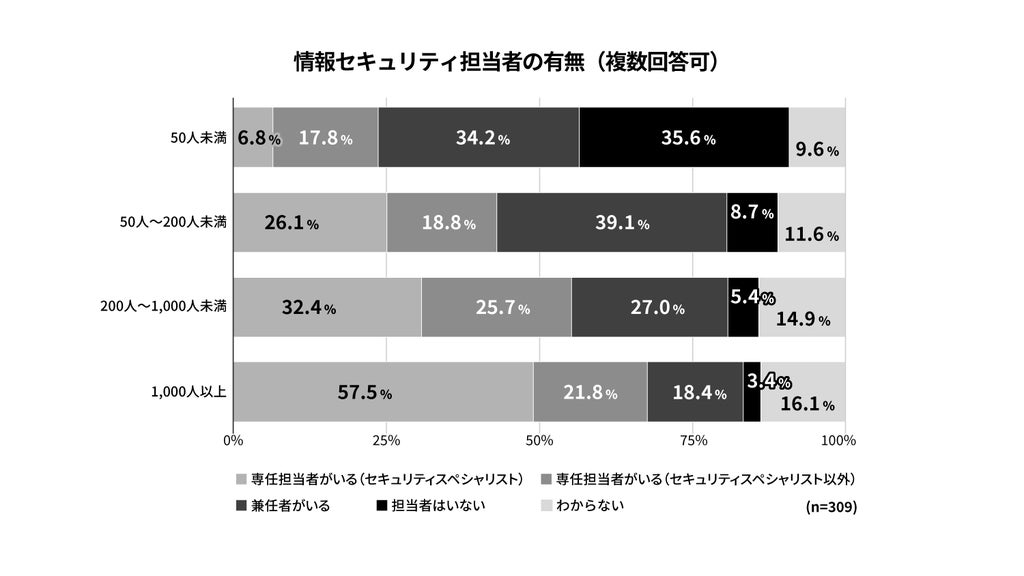
セキュリティ体制の面では企業間の差がみられ、従業員50人未満の小規模な企業においては「担当者なし」が35.6%を占める結果となりました。人員配置のための予算確保や外部サービスの活用が求められる状況となっています。
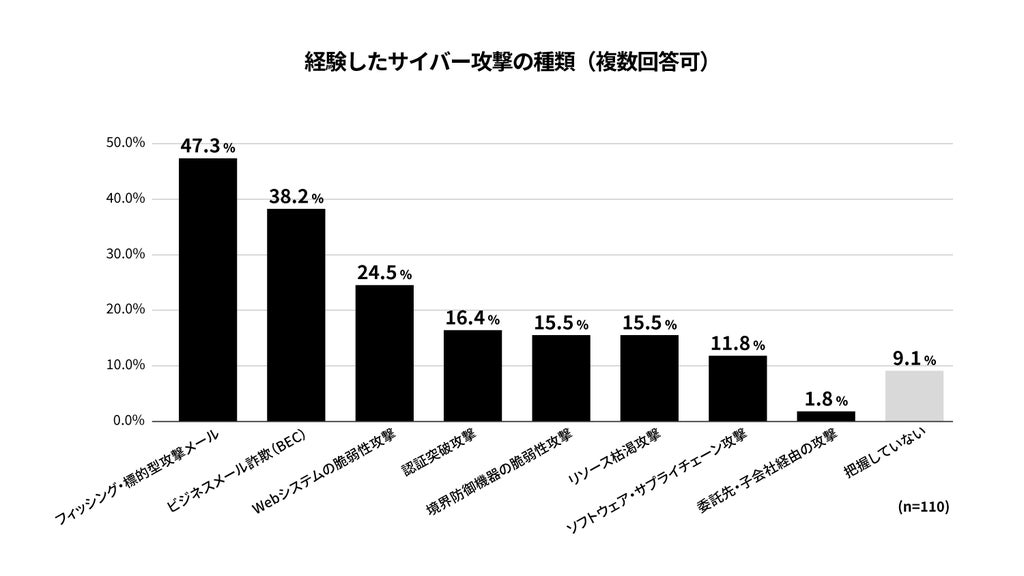
経験したサイバー攻撃の種類としては、「フィッシング・標的型攻撃メール」や「ビジネスメール詐欺(BEC)」といったEメールを悪用した手口が上位を占めました。
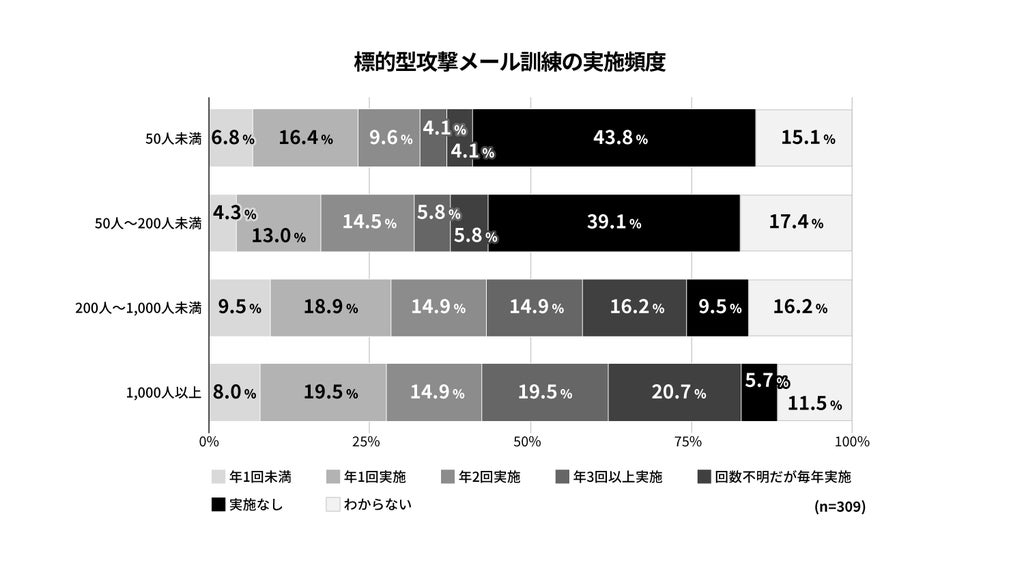
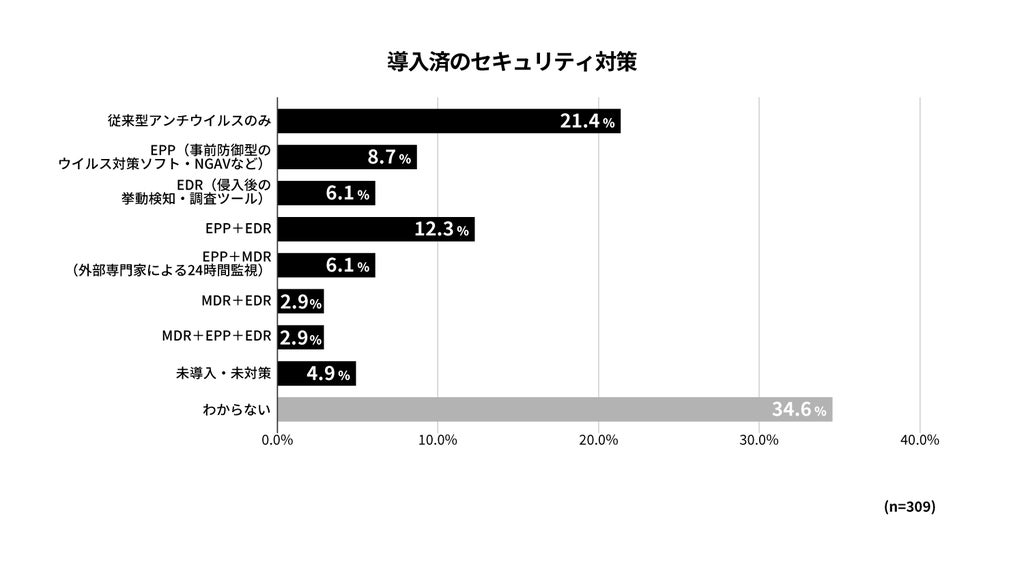
しかし、標的型攻撃メール訓練の実施頻度は従業員数200人未満の企業で半数近くが「未実施」となっています。さらに、メールを起点に感染・拡大しやすいマルウェアへのシステム対策についても「従来型のアンチウイルスのみ」との回答が2割以上に上り、端末を保護する高度な対策は主に大企業が中心となっている実態が示されました。
調査の概要
- 調査の目的:中国地方における企業の情報セキュリティ対策の実態調査
- 調査手法:インターネット調査
- 回答対象者:中国地方5県(鳥取、島根、岡山、広島、山口)居住者で情報システム部門の方
- 調査期間:2026年8月13日(木)〜9月11日(金)
- 調査実施機関:株式会社中国新聞社、HENNGE株式会社
- インターネット調査委託先:株式会社アスマーク
- 有効回答数:309
本記事はHENNGE株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。