AD特権アカウントの認証強化を解説するセミナー


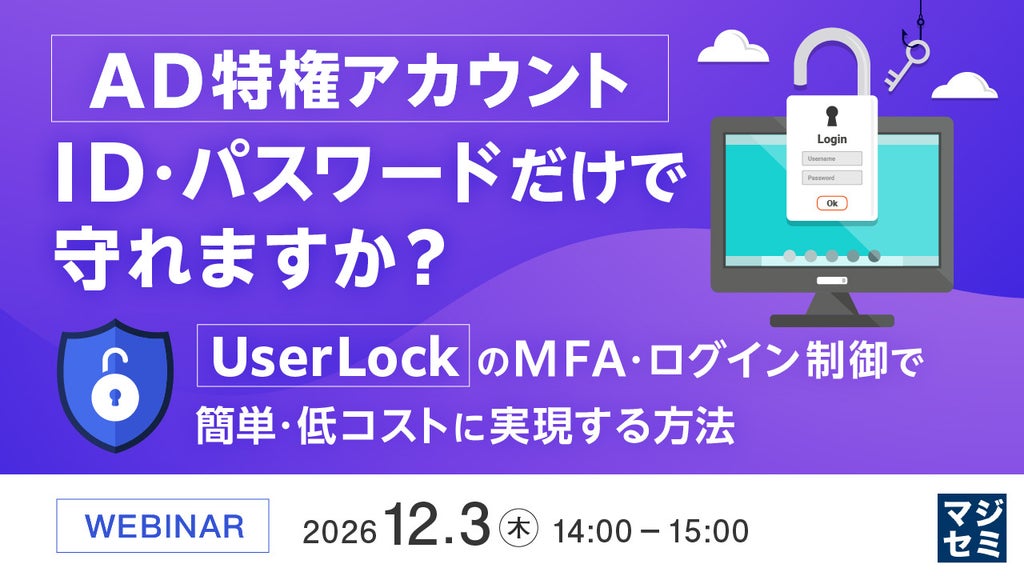
AD特権アカウントの不正利用リスクと、管理者が少人数の環境でも取り組める認証・アクセス制御の強化策を解説するセミナーが開催される。株式会社オーシャンブリッジが主催し、既存のActive Directoryと連携する「UserLock」を紹介する。
AD特権アカウントを狙う不正アクセス
企業を狙った不正アクセスによる情報漏えいが相次ぐ中、認証情報の窃取や不正利用への対策が課題となっている。Active Directory(AD)の管理者など、特権アカウントが悪用されると、重要システムへの不正アクセスや攻撃の横展開につながり、情報漏えいや業務停止などの被害を招くおそれがある。
特権アクセス管理(PAM)製品の導入は対策の選択肢だが、管理者アカウントが数名程度の企業では、導入費用や運用負荷が障壁となる場合がある。既存のAD環境やオンプレミスのWindowsサーバーに、認証基盤を大きく変えずに多要素認証(MFA)を追加したいというニーズもある。
UserLockによる認証・アクセス制御
セミナーでは、AD特権アカウントの不正利用リスクと、認証・アクセス制御の強化策を解説する。既存のActive Directoryと連携し、Windowsログイン時のMFAやログイン制御を実現する「UserLock」を紹介する。
UserLockは、接続元や時間帯、同時ログインなどの条件に応じたアクセス制御に加え、ログイン状況の監視やアラートにも対応する。オンプレミスや閉域網などの環境でも利用でき、既存の運用を大きく変更せず、必要な管理者アカウントから対策を強化できるとしている。
主催・協力
主催は株式会社オーシャンブリッジ、協力はマジセミ株式会社。詳細・参加申込はこちら。
本記事はマジセミ株式会社の発表をもとに作成

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。