SecuROIが無償ツールとAIを活用した脆弱性管理手順と台帳を公開


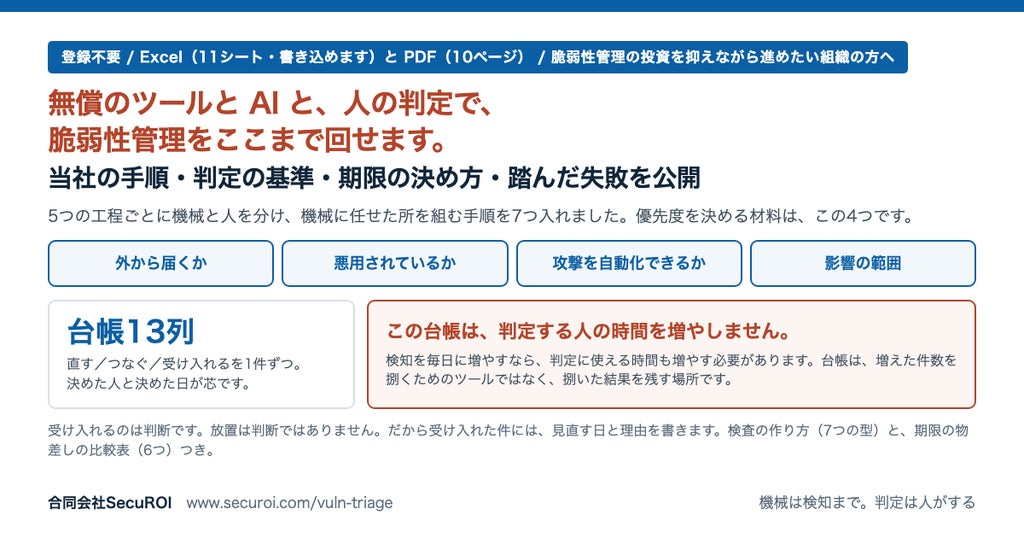
合同会社SecuROIは、無償のツールとAI、人の判定を組み合わせて脆弱性管理を運用する7つの手順と、判定内容を記録する13列の台帳を公開した。これらは同社のWebサイトよりExcelおよびPDF形式で入手できる。
2026年11月5日に内閣官房国家サイバー統括室が発表した注意喚起などを拠り所としており、同注意喚起の項目と自社工程の対応表も11月10日にサイト上で公開するとしている。
公開された手順書と台帳の構成
提供される資料は、Excel形式(11シート)とPDF形式の2種類となる。一般的なクラウド基盤(AWS、GCP、Azureなど)で稼働するWebアプリケーションやAPI、データベース、ライブラリなどを対象に想定している。
利用者は、手順に沿って構成に応じた管理対象の一覧を作成し、コード支援AIを活用して検査手順を構築する。台帳には1件ごとに識別子や発見日、優先度、期限、対応の種類などを13列で記録する仕組みとなっている。
5つの工程による運用の内訳
SecuROIでは、脆弱性管理を以下の5つの工程に分けて運用している。
- 工程0 資産の把握:対象一覧を人が作成して管理し、検査がその一覧を読み込む
- 工程1 検知:依存関係の既知の脆弱性や公開面の自動点検、外部からの受け身検査や悪用一覧との突き合わせ
- 工程2 判定:機械による期限候補や要約の出力を経て、人が最終判断を実施
- 工程3 修正:AIによる修正案の下書き作成と、人による本番環境への適用
- 工程4 確認:修正後の再検査やリリース前検査の自動化、四半期点検や期限超過通知
同社は、判断が必要な領域をあえて人に残す方針をとっており、AIには本番への適用や「受け入れる」判断、検査基準の書き換えなどの実行権限を与えていない。
優先度判定と期限設定の基準
優先度の判定にあたっては、深刻度の数値のみに依存せず、「外から届くか」「悪用されているか(米国CISAのKEV等)」「攻撃を自動化できるか」「影響の範囲」の4要素を確認する。
対応期限については、公開されている各種指標をもとに次の3つの区分を設定している。
- すぐ動く:悪用が確認され外部から届く場合。3営業日以内に緩和し、14日以内に修正
- 順番に入れる:修正版があり外部から届く場合。修正版の公開から14日以内に修正
- 記録して見直す:外部から届かない、または修正版がない場合。四半期点検や構成変更時に再確認
自社での運用実績と代表者コメント
同社は2026年7月の四半期自己点検から着手し、約5か月をかけて体制を整備した。台帳の自動起票や構成一覧の出力など手作業で担っている部分も残るが、注意喚起で求められる要素を手作業を含めて満たしているとしている。
代表社員の小山幸輝氏は、有償サービス基盤を否定するものではないとした上で、「いま買っていない組織にも、できることはあります。当社は無償のツールと AI と、人の判定で5か月かけて組みました。いまは回っています」とコメントしている。
合同会社SecuROIの概要
- 会社名:合同会社SecuROI
- 代表者:代表社員 小山 幸輝(Yoshiki Koyama)
- 事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
- サービス:SecuROI(セキュロイ)|https://www.securoi.com
- お問い合わせ:support@securoi.com
本記事は合同会社SecuROIの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。