CodeRabbit、OpenAIのサイバー防御ネットワークに参加


AIコードレビューを提供するCodeRabbit Inc.は、OpenAIのパートナープログラム「OpenAI Daybreak Defense Network」に参加した。OpenAIの承認を受けた組織だけが利用できるサイバーセキュリティ向けモデル「GPT-6 Cyber」を、セキュリティ製品「CodeRabbit Secure」に組み込んでいる。
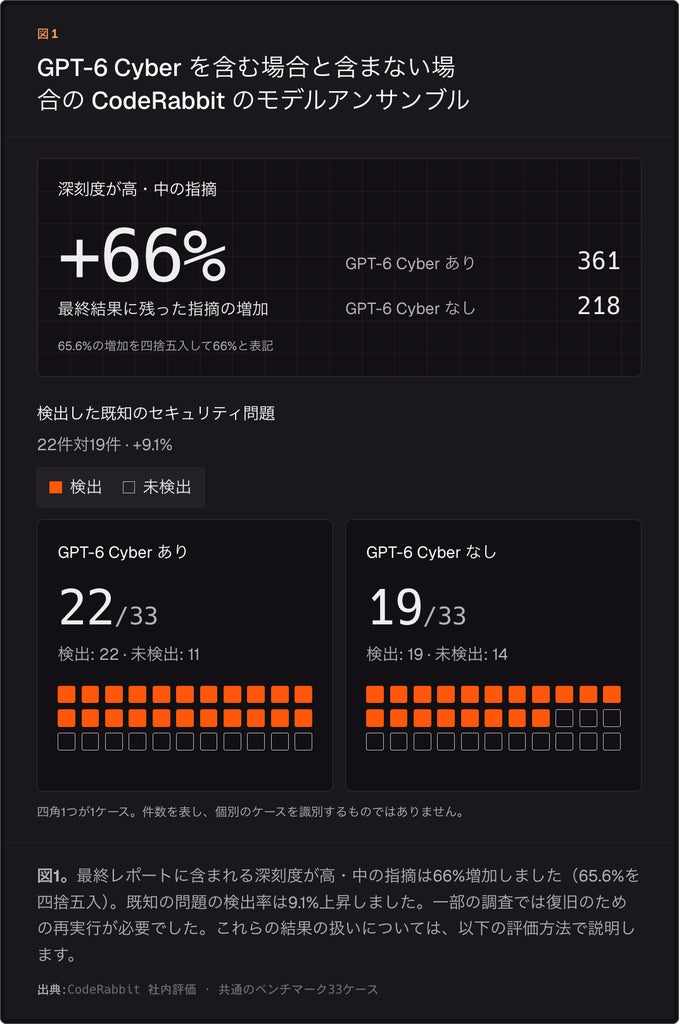
CodeRabbitの評価では、GPT-6 Cyberを加えた場合、既知の脆弱性の検出数が増え、深刻度が高・中の指摘は66%増加した。コードベース全体を対象にするスキャン機能「Deep Scan」は、どの組織でも初回無料で実行できる。
OpenAIのパートナープログラムに参加
OpenAIは2026年、審査を通った官民の防御担当者が、許可されたサイバー防御業務に最先端のAIを使える取り組み「Daybreak」を始めた。「OpenAI Daybreak Defense Network」はそのパートナープログラムで、OpenAIとセキュリティ企業、グローバルのシステムインテグレーター、専門企業をつなぎ、Daybreakのサイバーモデルをセキュリティ防衛担当者が利用する製品やサービスに組み込む。
OpenAIが2026年9月に発表した時点で、同ネットワークを通じて35を超える企業向け製品とパートナー運用のサービスが提供されている。CodeRabbitのほか、Cisco、Akamai、Darktraceなども参加している。OpenAIによると、これらの企業の製品やサービスを通じて、モデルを自社運用せずにDaybreakのサイバーモデルを利用できる。
GPT-6 Cyberを統合した評価
GPT-6 Cyberは、OpenAIのGPT-6をサイバーセキュリティ向けに調整したモデルで、OpenAI Daybreakの一部として提供されている。脆弱性の発見や悪用可能性の検証など、セキュリティ調査向けの学習を行っており、正当に許可されたセキュリティ作業では応答を拒否しにくくなっている。
利用にはOpenAIの承認が必要だ。CodeRabbitはネットワークの参加企業としてアクセスを得ており、CodeRabbit SecureではDeep Scanを通じて、GPT-6 Cyberを含むモデル群による脆弱性診断を受けられる。
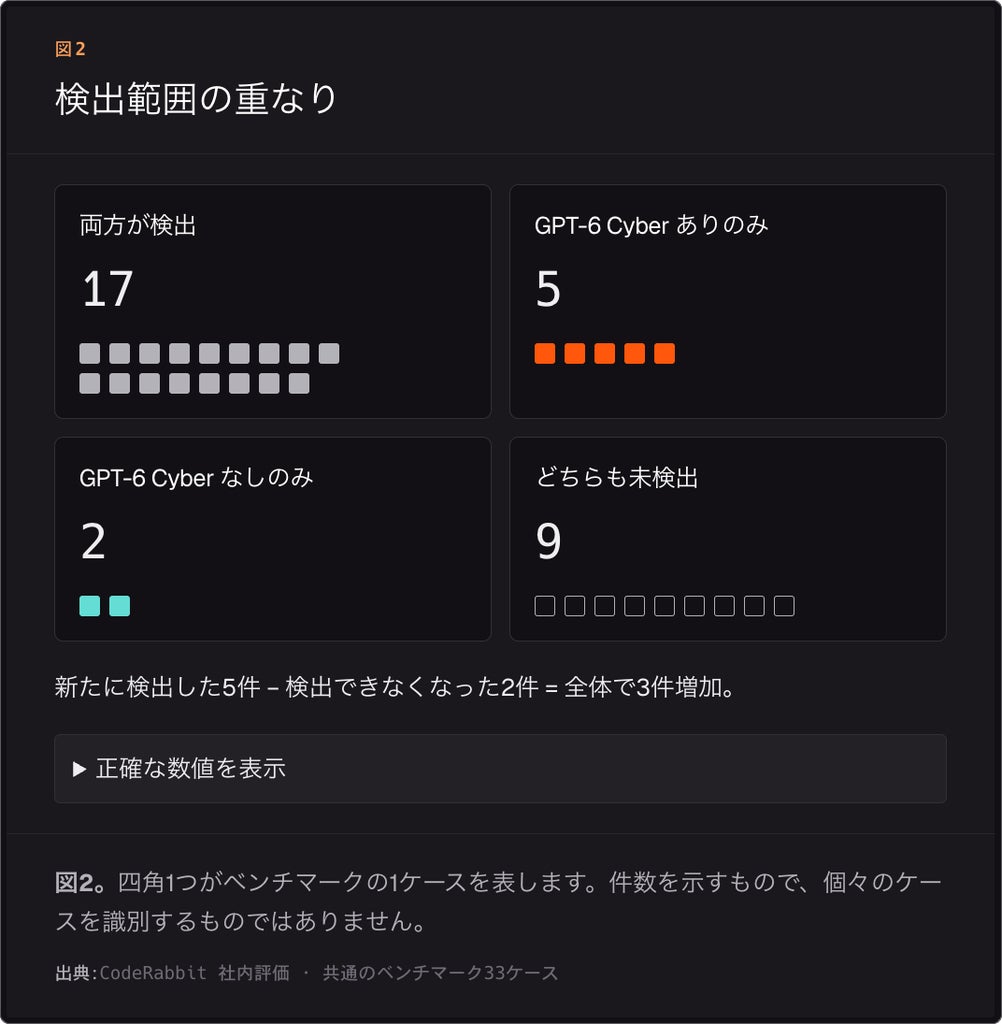
CodeRabbitは、既知のセキュリティ問題を含む33件のベンチマークケースで、GPT-6 Cyberをモデル群に含めた場合と含めない場合を比較した。対象言語はPython、JavaScript、TypeScript、Go、PHP、Rust、Ruby、C、C#。
- 既知の問題の検出数:GPT-6 Cyberありは22件(66.7%)、なしは19件(57.6%)で、9.1ポイント向上
- 報告された深刻度高・中の指摘:ありは361件、なしは218件で、66%増
- 報告された全深刻度の指摘:ありは979件、なしは592件で、65%増
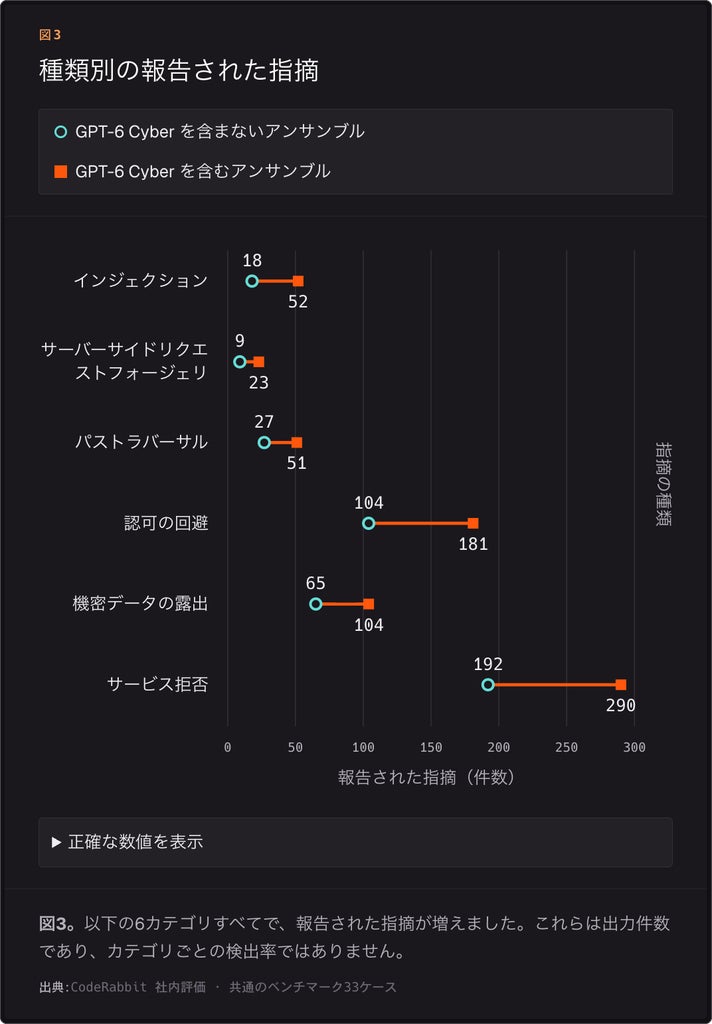
インジェクション、SSRF、パストラバーサル、認可の回避、機密データの露出、サービス拒否の6分類すべてで、報告される指摘が増加した。CodeRabbitによると、追加された指摘に開発者がすぐ対処できるよう、検証と優先順位付けの改善を続けている。評価の詳細は「GPT-6 Cyber のセキュリティ評価:CodeRabbit の評価結果」で公開している。
無料Deep Scanキャンペーンの結果
CodeRabbitは2026年10月から11月8日まで、総額100万ドル分のDeep Scanを無料で提供するキャンペーンを実施した。開始から10日間で、2,700を超える組織が13,000回を超えるDeep Scanを実行した。
- 重大度がクリティカルまたは高の検出結果は43,000件以上
- スキャンしたリポジトリの3つに1つで、上記の検出結果が少なくとも1件見つかった
- 検出された脆弱性のうち、約1万件はすでに修正済み
- 特に多かったのは認可の回避やIDOR(不適切な直接オブジェクト参照)、クロスサイトスクリプティング
CodeRabbitの共同創業者兼CEOであるHarjot Gillは、AIによるコード生成が増える一方で、コードを検証して信頼するプロセスが追いつかず、AIエージェントが人のレビュー可能量を超えるコードを書いて新たな脆弱性を生んでいると述べた。また、コードの安全性確認はすべてのエンジニアリングチームにとって急務であり、AIが脆弱性を見つける前にCodeRabbitが見つける支援をするとしている。
Deep Scanの仕組みと利用方法
Deep ScanはCodeRabbit Secureのスキャン機能。CodeRabbitによると、セキュリティ専用に作られた複数のAIエージェントが、攻撃者と同じ手法でコードベース全体を調べる。GPT-6 Cyberを含むAIモデル群が処理の流れを追って探索し、攻撃者が実際に到達しうる欠陥かどうかを検証する。そのうえで、指摘の根拠となるコードパスと、コードベースで既に使われている書き方に沿った修正案を示す。
CodeRabbitは、AIエージェントによるコード生成が広がり、レビューすべきコードの量が人が読める限界を超えつつあるとしている。Deep Scanにより、エンジニアがまだ見つけていない脆弱性を、インシデントにつながる前に発見、修正できるという。
初回のDeep Scanは、どの組織でも無料で利用できる。CodeRabbit Secureを初めて利用し、組織のサブスクリプションが2席以上の場合は、初回のDeep Scanに使える最大1,000ドル分のクレジットを受け取れる。利用資格はサービス内で確認できる。対象となるオープンソースプロジェクトも、初回のDeep Scanを無料で利用できる。
CodeRabbit Secureの詳細は https://www.coderabbit.ai/security 、Deep Scanの実行は管理画面 https://app.coderabbit.ai/security で案内している。
本記事はCodeRabbit Inc.の発表をもとに作成した。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。