AI SPERAがSplunk向けアプリCriminal IP TI Feed提供開始


AI SPERAは、Splunk向けの新アプリ「Criminal IP TI Feed」の提供をSplunkbaseで開始した。本アプリは、Criminal IPの脅威インテリジェンスとSplunkに取り込まれたファイアウォールのトラフィックログを自動で照合する。セキュリティ担当者は、悪性IPアドレスとの通信が検知された自社資産を特定し、セッションが成立したかどうかをSplunk上で確認できる。
通信結果に応じた調査優先順位の判断を支援
国内のセキュリティ運用では、ファイアウォールなどのセキュリティ製品から収集したログをアラート発生時の調査へどう活用するかが課題となっている。悪性IPアドレスに関するアラートを受信した際、端末の特定やセッション成立の有無を確認する必要があり、アラートが増加するほど優先して調査すべき通信の判別に時間を要していた。
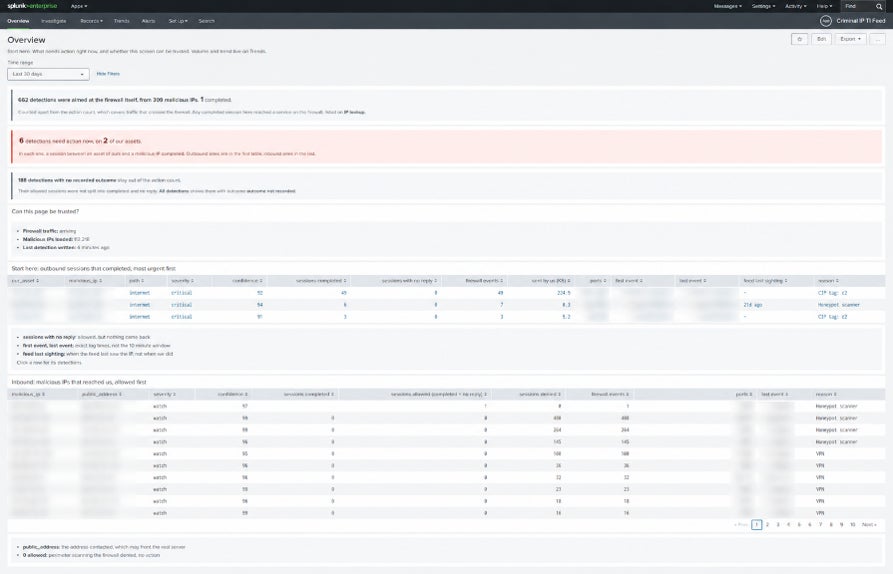
本アプリは、インバウンドおよびアウトバウンドの通信を脅威情報と照合し、ログに基づいてセッション成立、応答なし、遮断といった結果を区別する。セッションの成立が確認されていない検知は監視レベル(Watch)を上限とし、重大(Critical)と判定された検知では悪性IPアドレスとのセッション成立を示している。Overviewを含む7つのダッシュボードを備え、検知傾向や通信履歴、フィードの取得状況をSplunk上で把握できる。
過去30日間のログ再照合とSlack連携機能
アプリは3時間ごとに脅威インテリジェンスフィードを取得し、10分ごとにファイアウォールログと照合を行う。検知結果をSplunkの専用サマリーインデックスに保存することで、大量の元ログを繰り返し検索することなく表示やアラート配信に活用できる。さらに1日1回、最新のフィードを用いて過去30日間のログを再照合し、過去の時点では悪性と判明していなかったIPアドレスとの関連通信の特定を可能にしている。
また、Slack連携を設定することで、通知対象の検知を悪性IPアドレスや通信方向ごとにまとめて送信できる。通知には資産別のセッション件数、検知時刻、送受信データ量などが含まれ、重複する通知の抑制機能も備える。
脅威インテリジェンスの運用組み込みと導入要件
AI SPERAのCEOであるカン・ビョンタクは、脅威インテリジェンスをネットワーク通信と結び付けることで対応判断に活用しやすくなり、調査の優先順位を判断するための情報を提供すると説明している。
導入にあたっては、Linux上で自社運用するSplunk Enterprise、Splunkに取り込まれたファイアウォールログ、Criminal IP TI Feedのライセンス(APIキー)が必要となる。
- SplunkbaseでCriminal IP TI Feedを見る: https://splunkbase.splunk.com/app/9625
- Criminal IP公式サイト: https://www.criminalip.io/ja
- Criminal IP検索エンジン: https://search.criminalip.io/ja
- お問い合わせ: https://www.criminalip.io/ja/contact-us
本記事はAI SPERAの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。