M365補完のメール対策を解説するセミナー開催へ


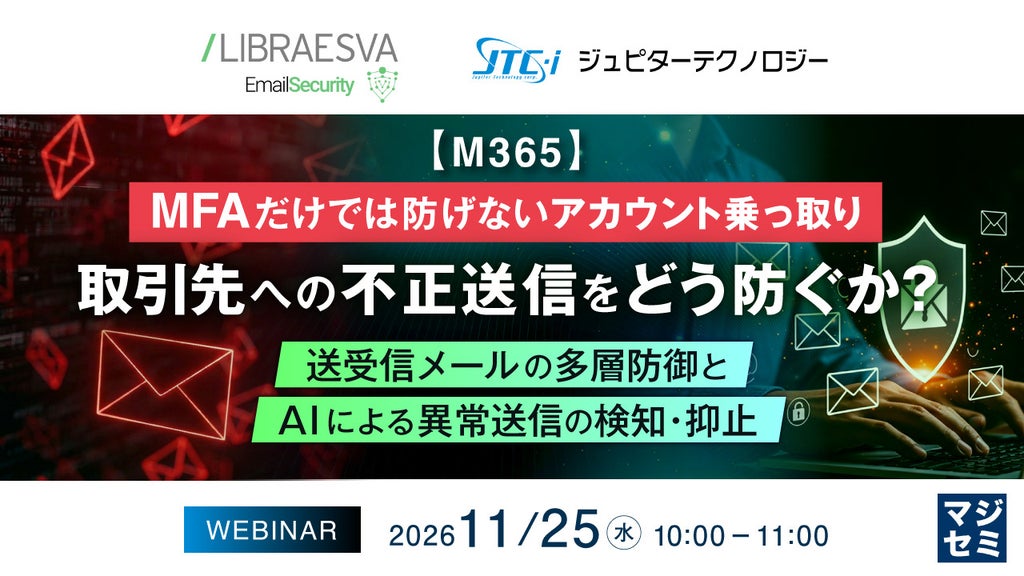
ジュピターテクノロジー株式会社は、マジセミ株式会社の協力のもと、Microsoft 365(M365)環境におけるメールセキュリティ対策を解説するウェビナーを開催します。多要素認証(MFA)を導入していても発生するアカウント乗っ取りや、取引先への不正メール送信といったリスクへの備えがテーマとなります。
セミナーでは、認証トークンを悪用する手口などの事例を踏まえ、受信・送信の両面を保護する多層防御の手法や、M365を補完する製品「Libraesva(リブラエズバ)」を活用した対策が紹介されます。
MFA導入環境でも発生するアカウント乗っ取りの事例
近年、フィッシングの巧妙化によってM365の正規アカウントが侵害され、取引先への不正メール送信に悪用される被害が報告されています。国内では2026年7月に建設関連企業で従業員のメールアカウントがフィッシングにより侵害され約2,300件のフィッシングメールが送信されたほか、2026年9月にはマスコミ関連企業で約9,000件のなりすましメールが送信される事例が発生しました。
攻撃の手法には認証情報の窃取だけでなく、正規の認証手続きや認証トークンを悪用するものも含まれます。さらに生成AIの悪用により文章や手口が巧妙化しており、自社が被害を受けることへの対策にとどまらず、取引先への攻撃の踏み台にならないための対策が求められています。
取引先への被害拡大と企業が負うリスク
MFAは不正ログインを防ぐための重要な手段ですが、正規の認証操作を行わせて認証トークンを取得する攻撃など、MFAのみでは防ぎきれないリスクが存在します。
アカウントが侵害された場合、自社アカウントから取引先へフィッシングメールや不正な送金依頼が送信されるリスクや、通常とは異なる宛先への送信・大量送信を検知できずに被害が広がるリスクがあります。また、メールボックス内の情報が閲覧・窃取されることによる情報漏えいや信用低下のほか、取引先や経営層に対する安全管理体制や再発防止策の説明責任が生じるなど、企業の信用や事業継続に関わる事態に発展する可能性があります。
AIによる異常送信検知とLibraesvaによる対策手法
セミナーでは、万一のアカウント侵害時における「いつもと違う送信」の検知および取引先への被害拡大を抑える方法が取り上げられます。受信段階でのフィッシングや悪意あるURL・添付ファイルに対する多層防御に加え、普段とは異なる宛先への送信や大量送信を早期に検知・抑止する対策について解説されます。
具体的な解決策として、M365を補完するメールセキュリティ製品「Libraesva」が紹介されます。AIによる通常のメール利用パターンの学習と異常送信の検知・保留機能のほか、必要なメールを止めない検疫運用、既存のM365環境との連携手法などが提示される予定です。
本セミナーは、従業員500名以上の企業でM365のメールセキュリティ対策を担当する部門や、MFA導入後の不正送信対策を検討する担当者などを対象としています。
- 主催:ジュピターテクノロジー株式会社
- 協力:マジセミ株式会社(東京都千代田区紀尾井町3番12号)
- お問合せ:https://majisemi.com/service/contact/
本記事はジュピターテクノロジー株式会社およびマジセミ株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。