AI悪用のサイバー攻撃に対応するセキュリティ検証セミナーが開催へ


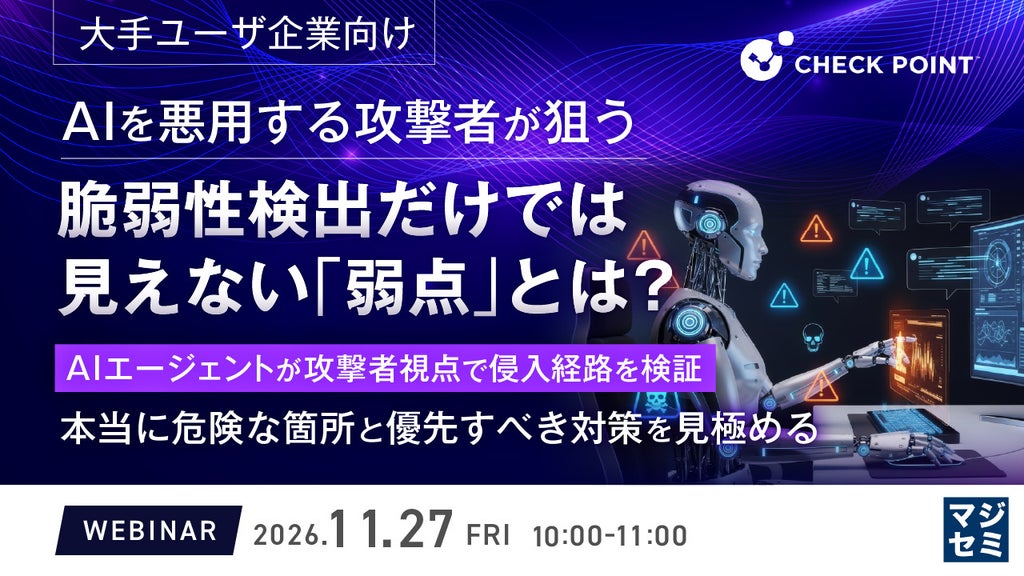
チェック・ポイント・ソフトウェア・テクノロジーズ株式会社が主催し、マジセミ株式会社が協力するセキュリティセミナーが開催されます。生成AIを悪用した高度なサイバー攻撃が広がるなか、従来の脆弱性検出手法だけでは捉えきれない実際の侵入リスクを見極める手法を解説します。攻撃者視点での自動検証ソリューションなどを通じ、限られた人員で優先すべき対策を判断するためのアプローチが提示されます。
AI悪用で変化する脅威と従来の脆弱性対策の課題
サイバー攻撃者は生成AIを活用し、脆弱性の探索や設定ミスの分析、複数の弱点を組み合わせた攻撃経路の探索を、従来よりも速く広範囲に行うことが可能になりつつあります。多数のシステムやネットワークを抱える大手企業では、クラウドやSaaSの利用拡大、日々のシステム変更により攻撃対象領域が変化し続けています。
一方で、脆弱性を検出できていることと、攻撃者が実際に悪用できる弱点や侵入経路を把握できていることは同義ではありません。公開されたAPIキーや認証情報、設定ミスなどを検出しても、実際に悪用可能な状態なのか、複合的な侵入経路につながるのかまでは判断できないケースがあります。
限られた体制下における優先順位付けと検証頻度の限界
大手企業では脆弱性スキャンやASM、ペネトレーションテストの活用が進むものの、検出される大量の脆弱性に対し、セキュリティ人員や予算には限りがあります。CVSSやEPSSといったスコアを参考にしても、自社環境で実際に悪用される可能性が高い箇所や、優先すべき対策を判断することは容易ではない状況です。
また、従来のペネトレーションテストは専門家が範囲を定めて年1~2回程度実施することが多く、数百から数千のシステムを保有する企業では全社環境を十分な範囲や頻度で検証することが難しいという側面があります。その結果、問題は見つかっていても実際に危険な箇所が特定できず、攻撃者が利用し得る侵入経路への対応が後回しになる懸念が生じています。
Check Point AEVによる攻撃者視点の自動検証手法を提示
セミナーでは、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社の「Check Point AEV(Agentic Exposure Validation)」が紹介されます。AEVはAIエージェントが攻撃者の視点で対象環境を分析し、既知の脆弱性だけでなく設定ミスや認証情報の露出を踏まえて攻撃経路や悪用可能性を検証するソリューションです。
公開されたAPIキーに対し、単なる検出にとどまらず実際にアクセスできる状態か確認するなど、「攻撃が成立するかを検証する」アプローチをとります。また、ペネトレーションテストを補完する継続的な自動検証や、脆弱性を即座に修正できない場合の攻撃経路上での対策など、危険度の高い箇所へ対応を集中させるための手法が解説されます。
- 主催:チェック・ポイント・ソフトウェア・テクノロジーズ株式会社
- 協力:マジセミ株式会社
- 対象:大手ユーザ企業のCISOや情報セキュリティ責任者など、全社的なセキュリティ対策や投資判断を担う担当者
本記事はチェック・ポイント・ソフトウェア・テクノロジーズ株式会社およびマジセミ株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。