A.T. カーニーがAIと量子技術の進展に伴うサイバーリスク論考を公開


A.T. カーニー株式会社は、論考『サイバーリスクは経営課題に――AIと量子技術の進展が迫るレジリエンス強化』(英題:When cyber moves upstairs: why AI and quantum are making resilience a board-level capability)を公開しました。本論考は、AIによるサイバー攻防の加速や量子技術が暗号基盤にもたらす変化、規制当局が求める事業継続の実証を踏まえ、サイバーリスクを経営課題として捉える必要性を論じています。企業の重要サービスがクラウドや外部サプライヤーなどに支えられる中、混乱の完全な防止を前提とせず、発生時にも事業とサービスを継続し信頼を維持するための対応を提言しています。
AIによるサイバー攻防の加速と外部依存リスク
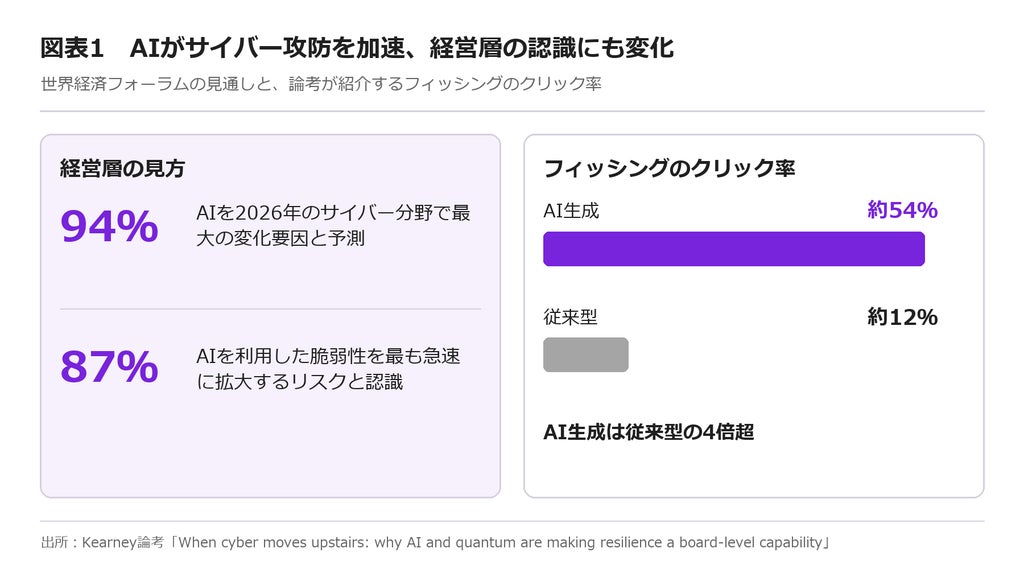
論考が紹介する世界経済フォーラムの見通しによると、リーダーの94%がAIを2026年のサイバー分野における最大の変化要因と考え、87%がAIを利用した脆弱性を最も急速に拡大するリスクとみています。AIが生成したフィッシングのクリック率は約54%と、従来型の約12%の4倍超に達しており、高度な活動の高速・大規模な実行を可能にしています。
防御側の活用例としては、MozillaがClaude Mythosをセキュリティ工程に組み込み、Firefoxの一度のリリースで同モデルが特定した271件のバグを修正した実績が挙げられています。また、重要サービスがクラウド事業者やAIプラットフォームに依存するほど、外部の障害や提供条件の変化が事業へ及ぶ可能性も指摘されています。
耐量子暗号への移行に向けた長期的な準備
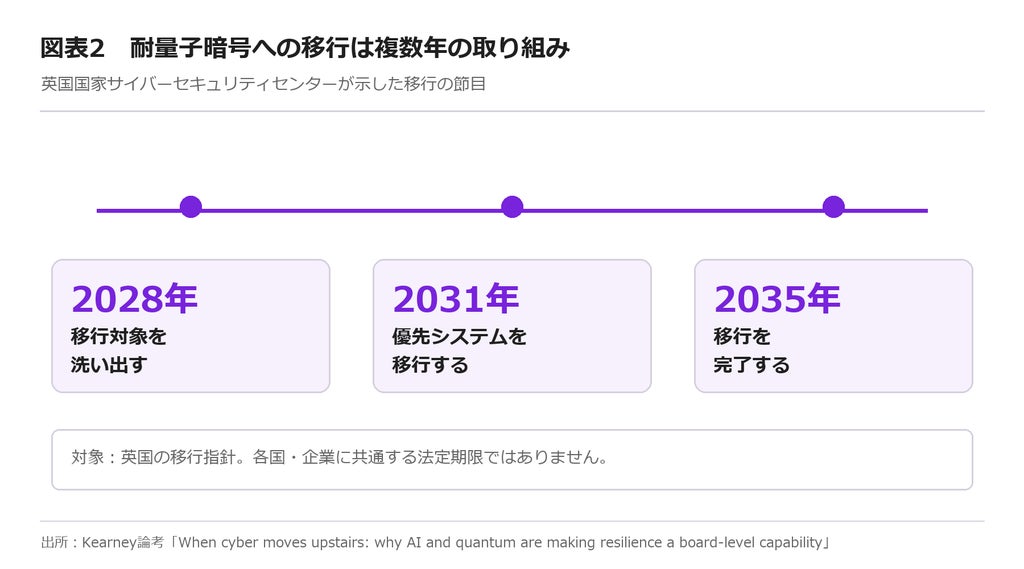
量子コンピューターが現行の公開鍵暗号を破る「Qデー」の到来時期を正確に予測することは困難ですが、大企業の暗号基盤の置き換えには年単位の時間を要します。暗号化された情報を今収集し将来復号する手法が存在するため、5~20年にわたり機密性を保つ必要がある顧客情報や知的財産は、現時点で対策の対象になるとされています。
NIST(米国国立標準技術研究所)が直ちに利用できる最初の耐量子暗号標準を確定したほか、英国国家サイバーセキュリティセンターは2028年までの対象洗い出し、2031年までの優先システム移行、2035年までの完了という道筋を示しています。論考では、暗号への依存関係を把握し、暗号方式を変更できる柔軟性を備えた複数年計画の着手を提言しています。
規制順守を超えた事業継続性の実証
欧州ではデジタル・オペレーショナル・レジリエンス法(DORA)が2025年1月から適用され、金融機関に対して外部委託先障害時の重要サービス継続・復旧能力の実証を求めています。さらに改正ネットワーク・情報システム指令(NIS2)では、サイバーリスクに対する取締役会の直接的な責任が定められました。
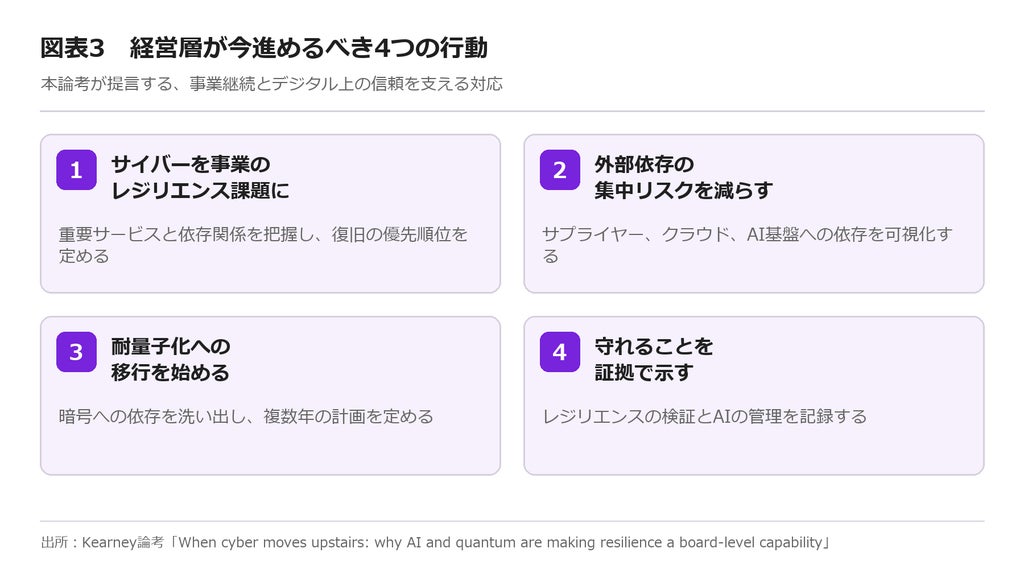
論考は日常の事業運営へのレジリエンス組み込みを重視し、経営層に対し「重要サービスの特定と復旧優先順位の策定」「クラウドやAI基盤を含む外部依存の集中リスク把握」「耐量子化への移行開始」「重要サービス保護とAI管理を示す証拠の整備」という4つの行動を提言しています。
公開された論考と監修者について
本論考の情報および監修を担当した同社の役員は以下の通りです。
- 論考名:『サイバーリスクは経営課題に――AIと量子技術の進展が迫るレジリエンス強化』(英題:When cyber moves upstairs: why AI and quantum are making resilience a board-level capability)
- URL:https://www.jp.kearney.com/issue-papers-perspectives/when-cyber-moves-upstairs-why-ai-and-quantum-are-making-resilience-a-board-level-capability
- 監修者:シニアパートナー 大塩 崇、シニアパートナー 西川 覚也、パートナー 川﨑 健史
本記事はA.T. カーニー株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。