supaが全自動ペネトレーションテスト基盤supaattackの提供を開始


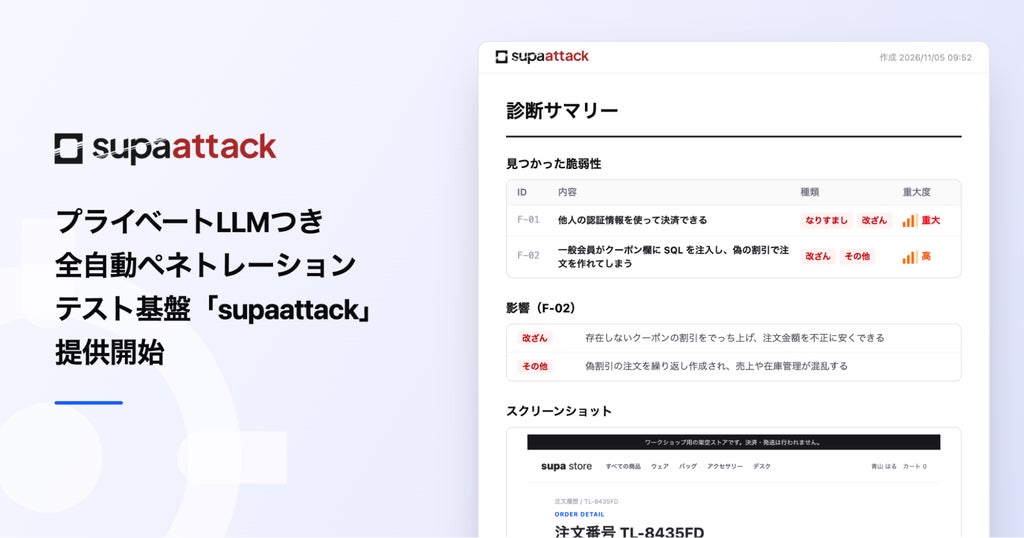
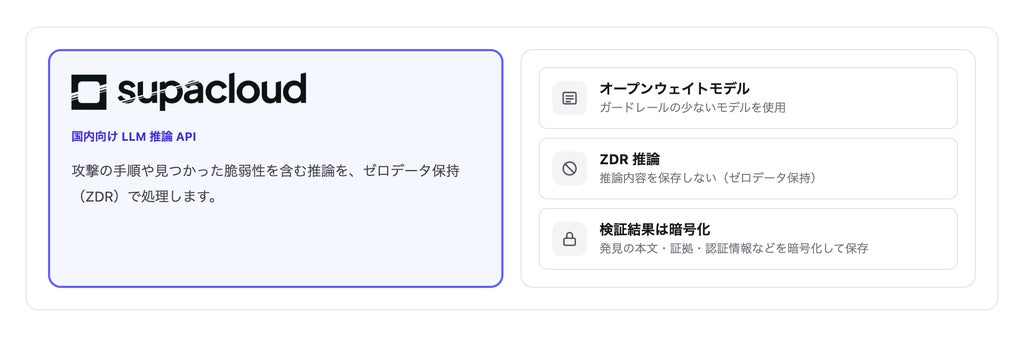
東京都渋谷区に本社を置くsupa株式会社は、プライベートLLMつき全自動ペネトレーションテスト基盤「supaattack」の提供を開始します。AIエージェントが攻撃者の視点で対象システムを操作してテストを行う仕組みで、脆弱性を発見した時点でイベントを送信するため、数時間の実行完了を待たずに迅速な対応へ着手できます。推論には国内向けLLM推論API「suparouter」を採用し、推論内容を保存しないゼロデータ保持(ZDR)で処理します。
開発の背景と迅速なセキュリティ対応の必要性
AIの進化によってサイバー攻撃の手法や自動化が急速に進む中、修正パッチが公表されてから攻撃コードが作られるまでの時間が短縮され、パッチ適用だけでは追いつかない場面が増加しています。年に1回程度の人手によるテストでは最新の脅威への対応が難しく、認可の不備など実稼働させなければ判明しにくい脆弱性はコードレビューだけでは発見が困難です。
外部診断を毎週受けることが現実的ではない中、AIエージェントを活用してペネトレーションテストを自動化し、GitHub Actionsなどで定期実行する動きが広がりつつあります。開発サイクルの中で継続利用するためには、長時間の実行が終わる前に脆弱性を検知できることや、攻撃手順・脆弱性情報を含む推論データが学習などに使われず安全に扱われることが重要視されています。
supaattackの主な機能とセキュリティ仕様
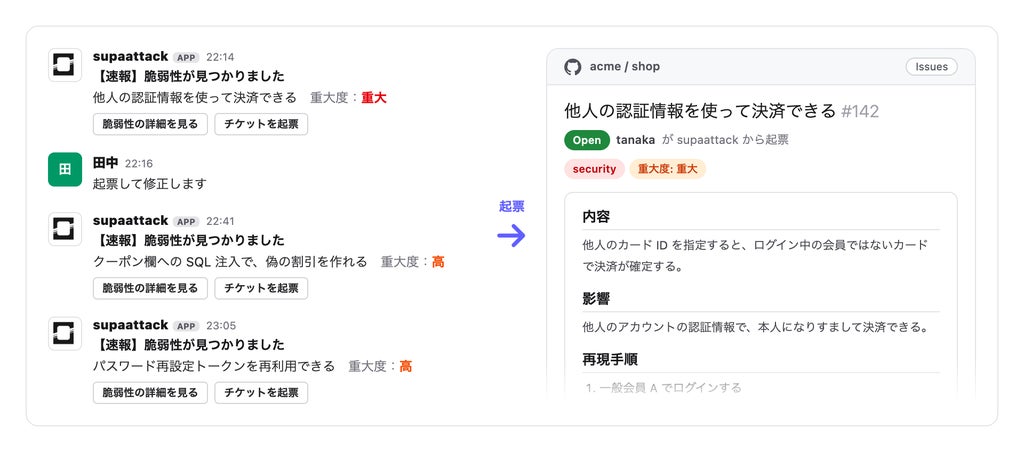
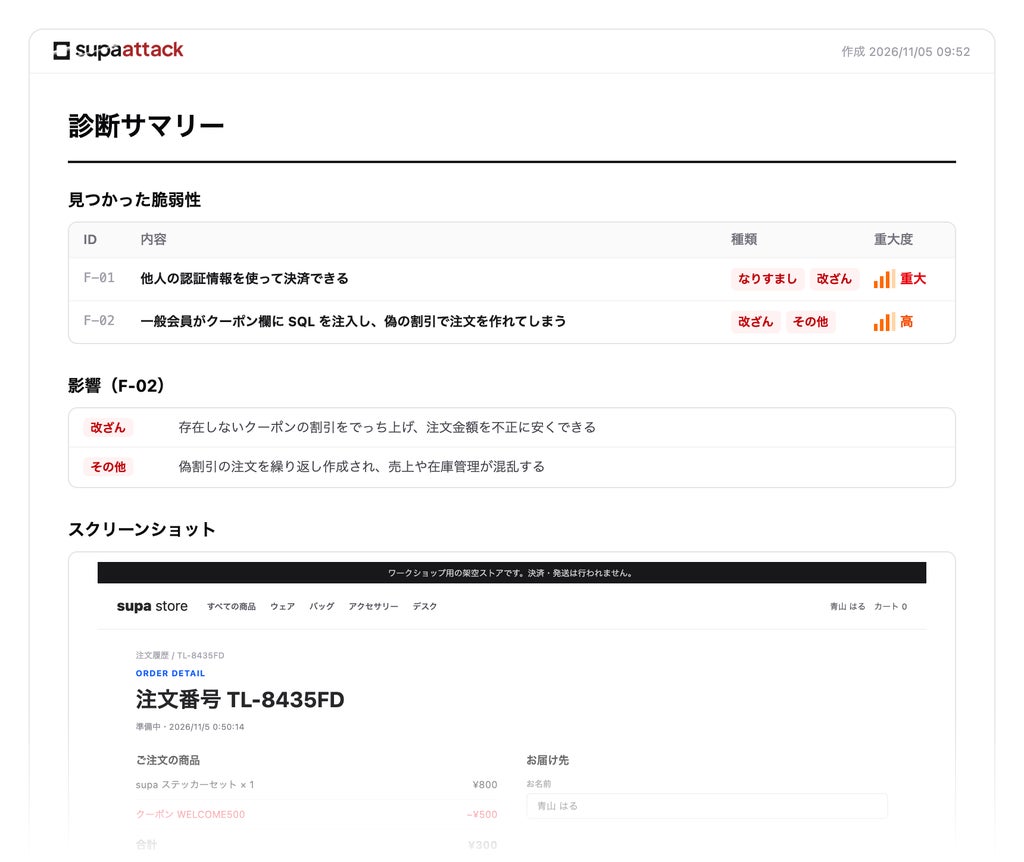
supaattackは、テスト途中でも脆弱性を検知した時点でイベントを送信し、Slackへの通知やチケット起票につなげることでリアルタイムな対応を支援します。脆弱性の影響度、再現手順、修正方針などの情報を提供するほか、MCPやAPI経由で結果を取得し、既存のエージェントでの調査・修正に活用することも可能です。
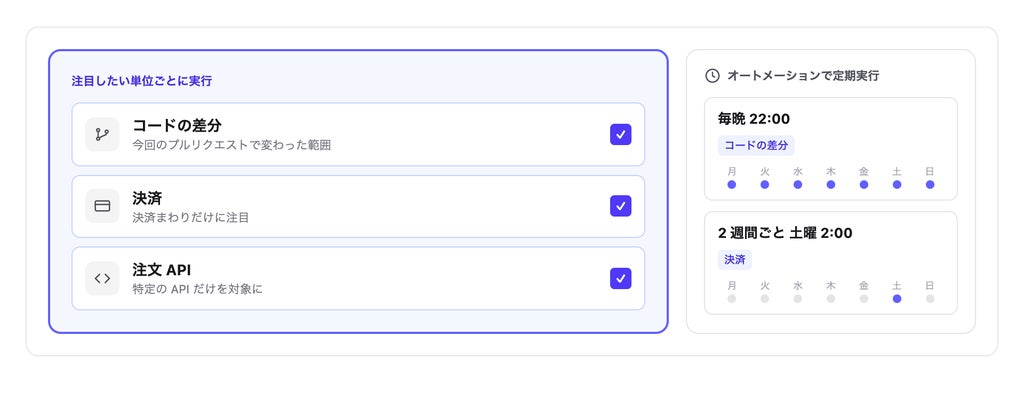
サービス全体だけでなく、コード差分や決済機能など注目したい単位に絞ってテストを実行できるため、スモールスタートに対応します。オートメーション機能によって、夜間や2週間ごとの週末といったスケジュールでの定期実行も設定できます。推論面では、GPUクラウド「supa cloud」を提供する同社の国内向けLLM推論API「suparouter」を用い、ガードレールの少ないオープンウェイトモデルで処理します。推論内容は保存しないゼロデータ保持(ZDR)とし、検証結果の本文や証拠データは暗号化して保管されます。
CI経由でテストを実行できるAPIや、Claude CodeなどのAIエージェントから結果を読み出せるMCPサーバーも用意されており、導入から定期運用、外部連携までの支援も行われます。
今後の展開とイベントでの実演
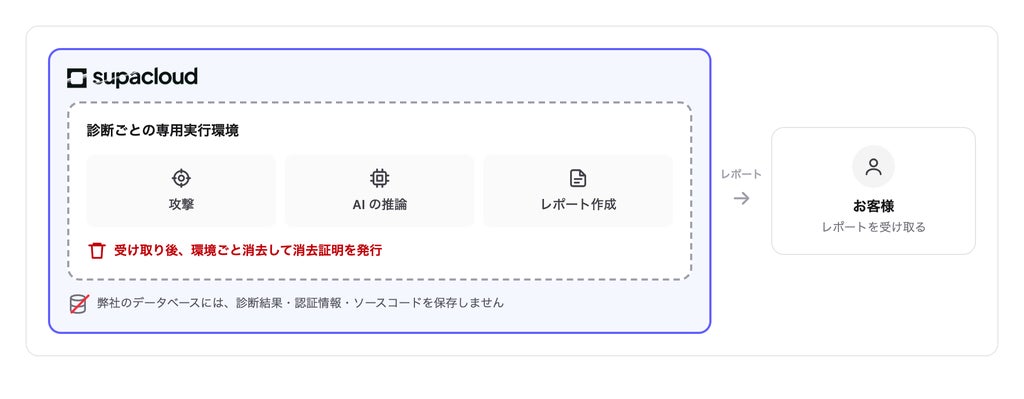
今後の展開として、診断結果を保存しない「保護モード」の提供が予定されています。この機能では、診断ごとに「supa cloud」上に専用の実行環境を構築し、攻撃やAI推論、レポート作成を環境内で完結させます。顧客がレポートを受け取った段階で環境全体を消去し、消去証明を発行する仕組みです。
また、同社は2026年11月6日(金)に有明セントラルタワーホール&カンファレンスで開催される「TechLead Conference 2026 Autumn」にプラチナスポンサーとして協賛します。当日はワークショップ「攻撃して理解する AI時代のセキュリティインシデント」を実施し、参加者が作成した攻撃シナリオに基づいてAIが演習用Webサイトを攻撃し、結果の確認から修正に至るまでの流れを実演します。
supa株式会社について
supa株式会社は、代表取締役CEOの田中 和希を中心にソフトウェア開発などを展開する企業です。
- 会社名:supa株式会社
- 代表取締役CEO:田中 和希
- 設立:2026年3月
- 所在地:〒150-0021 東京都渋谷区恵比寿西1-10-11 フジワラビルディング 2F
- 事業内容:「日本のデジタル赤字を1兆円減らす」ための国産ソフトウェアの開発
- Webサイト:https://supa.ai/
- サービスに関するお問い合わせ:https://security.supa.ai/attack/contact
本記事はsupa株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。