株式会社100、HubSpotのセキュリティ対策を解説する無料ウェビナー公開


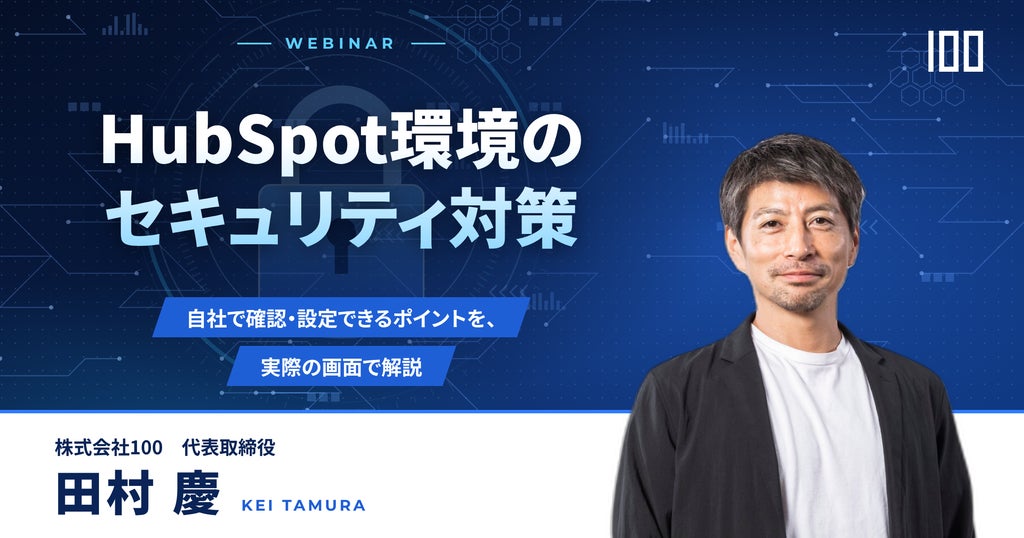
株式会社100は2026年11月17日(火)、無料のオンデマンドウェビナー「HubSpot環境のセキュリティ対策|自社で確認・設定できるポイントを、実際の画面で解説」を公開した。HubSpotの利用者が自社で確認・設定できる6つのテーマを、実際の管理画面を使って約45分で解説する。視聴は申し込み後すぐにできる。
管理画面で確認できる6つのテーマを解説
ウェビナーでは、ログイン方法、権限、連携アプリとAPIキー、監査ログ、委託先の管理、Node.jsの脆弱性への対応を扱う。ログイン方法の絞り込みから監査ログと通知の設定までは、管理画面のデモで手順を解説し、最後に社内にエンジニアがいなくても今日から始められる3つの見直しポイントをまとめる。
株式会社100によると、HubSpotは第三者監査報告書「SOC 2 Type 2」を取得し、サーバーやソフトウェア本体の安全性について第三者監査を受けている。一方、ログイン方法や権限、連携アプリとAPI、ログの記録と通知は、利用者が設定・運用する範囲としている。
HubSpotは2026年3月、HubSpotを装ったメールで不正な連携アプリをインストールさせる手口について注意を呼びかけた。ウェビナーでは、自社で守る範囲について、管理画面の操作や設定方法を解説する。
ウェビナーで扱う内容
- ログイン方法の絞り込み:許可するログイン方法、2段階認証の方式、IPアドレスや国・地域によるログイン制限
- 権限とユーザーの見直し:「セキュリティの健全性」の5項目、スーパー管理者の人数、エクスポート権限、退職・異動・委託終了当日の手動無効化
- 連携アプリとAPIキーの棚卸し:接続済みアプリ、偽アプリを見分ける3つの観点、非公開アプリとトークンの更新
- 監査ログと通知の設定:監査ログを毎月書き出して保管する運用、大量エクスポートや権限削除の通知、セキュリティ連絡先の登録
- 委託先の管理:共有アカウントを使わない運用、作業範囲に合わせた権限、契約終了時に止める5項目
- Node.jsの脆弱性への対応:カスタムコードのNode.js 24への移行判断、今後公表される脆弱性に対応する4つの手順
シングルサインオン(SSO)など一部の機能は、契約のエディションによって使えない場合がある。
配信概要と申し込み
- 公開日:2026年11月17日(火)
- 配信形式:オンデマンド配信(約45分。申し込み後すぐに視聴可能)
- 参加費:無料
- 申込ページ:https://www.100inc.co.jp/202611-hubspot-security
登録したメールアドレスにも視聴URLが送られる。
登壇者と株式会社100
登壇者は株式会社100 代表取締役の田村 慶。2005年にWeb制作会社24-7(現DXディライト)を設立し、2012年からHubSpotパートナー事業を開始した。2018年にラバブルマーケティンググループに全株譲渡して代表を退任し、同年に株式会社100を創業。2019年からHubSpot CRMを活用したDX支援を展開している。2023年にアジア初のHubSpot Eliteパートナーに認定され、HubSpotユーザーグループ「JAPAN HUG」の代表を務める。2025年にはHubSpotが世界から選出するAI Partner Advisory Council(AI PAC)のメンバーに選ばれた。
株式会社100はHubSpotを中心としたCRM導入・活用支援と、AIを活用した業務自動化支援を行う。2023年にHubSpotソリューションパートナープログラムの最高位であるEliteパートナーにアジア・日本で初めて認定された。2020年度には「Rookie of the Year(アジア太平洋地区)」を日本企業として初めて受賞し、2026年には「2025 Impact Awards Japan」で「Best Partner of the Year」に選出された。
会社概要:https://www.100inc.co.jp/company 問い合わせ:https://www.100inc.co.jp/contact
本記事は株式会社100の発表をもとに作成した。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。