LogStare AI-SIEM活用のSOC運用セミナーを開催


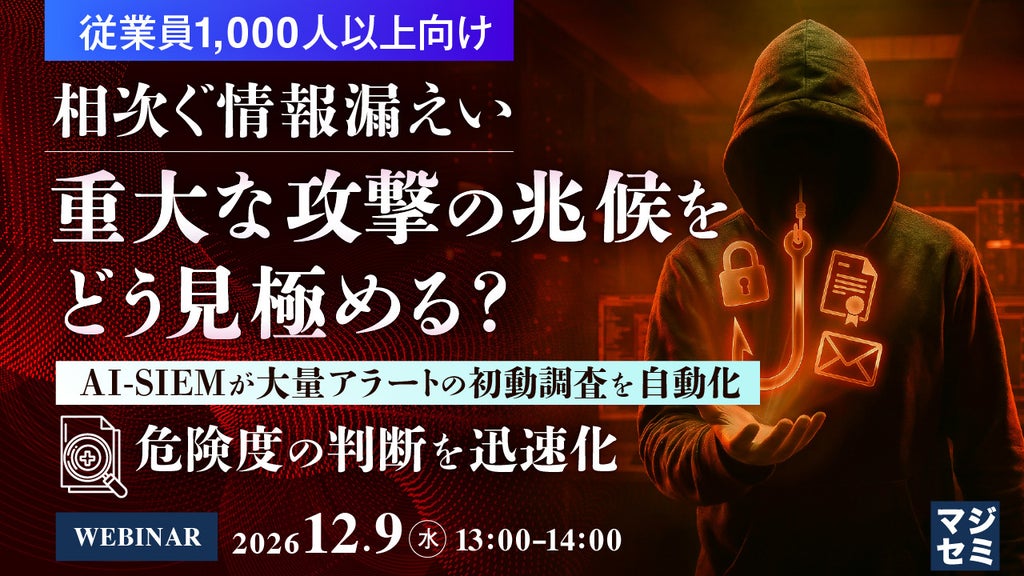
株式会社LogStareは、LogStare AI-SIEMを活用したSOC運用を解説するセミナーを開催する。AIによるアラート発生後の初動調査の自動化や、脅威の危険度判断を支援する仕組みを紹介する。
AIによる初動調査の自動化を解説
セミナーでは、AIが通信ログや認証ログ、端末ログなどを横断的に調査し、脅威の危険度や対処方法を提示するLogStare AI-SIEMについて解説する。株式会社LogStareによると、担当者が重大な攻撃かどうかを判断するまでの時間を短縮する仕組みだという。
アラート調査や脅威評価をAIで支援し、大手企業やグループSOCにおける初動対応の迅速化、運用品質の標準化、省人化につながる次世代SOC運用の実現方法を紹介する。
セミナー開催の背景
ランサムウェア攻撃や不正アクセスによる大規模な情報漏えいが相次ぎ、企業にはサイバー攻撃の兆候を早期に把握し、被害の拡大を防ぐための迅速な対応が求められている。特に従業員1,000人以上の大手企業や、親会社・グループ会社のセキュリティを担う情報子会社では、SOCが収集・分析するログやアラートが増加している。
従来のSOC運用では、アラート発生のたびに担当者が関連ログを確認し、対応の必要性や緊急性を判断するため、初動調査に時間と工数がかかる。株式会社LogStareによると、監視対象の拡大に伴うアラートの増加や、調査手順・分析ノウハウの属人化が課題になっている。
主催・協力
主催は株式会社LogStare、協力はマジセミ株式会社。
本記事は株式会社LogStareの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。