Exaforce、担当者ごとのAIエージェントチーム「ExaU」を発表


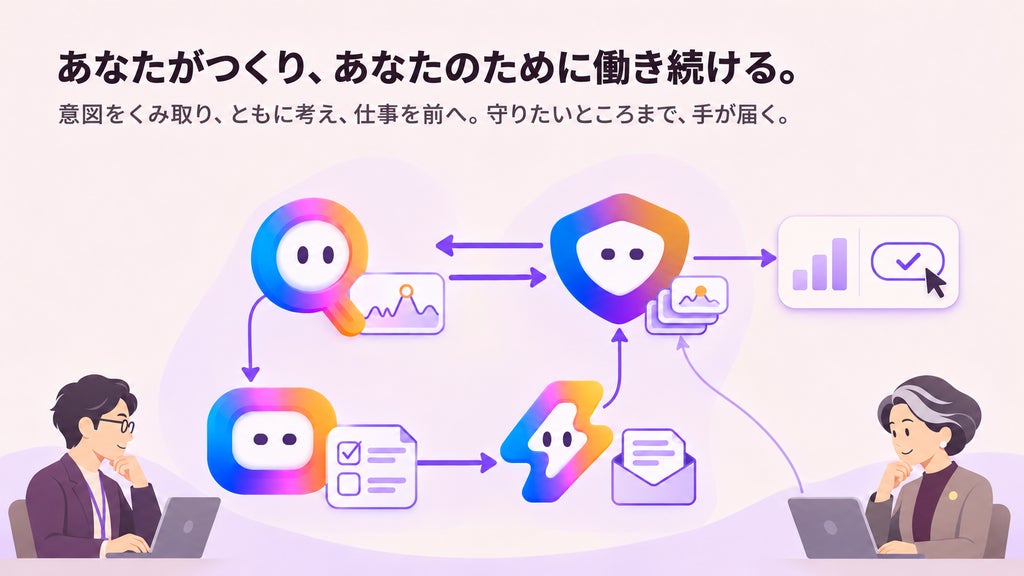
Exaforce, Inc.は2026年11月16日(米国時間)、セキュリティ担当者一人ひとりに専用のAIエージェントチームを提供する「ExaU」を発表した。ExaUのエージェントは利用者の優先事項や過去の判断を記憶し、利用者が席を外している間もタスクに取り組む。ExaUはExaforceプラットフォームの標準機能として、発表日から利用できる。
担当者ごとのエージェントが継続して業務
Exaforceによると、ExaUのエージェントは担当させる業務を自然な言葉で定義すると、利用者の優先事項を学び、過去の判断を記憶する。エージェントは同僚と共有でき、互いに連携して業務を進められる。
セキュリティ分野の第一世代のAIエージェントは、アラートのトリアージやリスク評価など、特定のタスクを代行するために開発された。Exaforceは、セキュリティ担当者が個々のタスクではなく成果や担当領域全体に責任を持つようになっているとして、継続して業務を進めるエージェントチームとしてExaUを開発した。
認証情報の新たな攻撃対象を作らない設計
Exaforceによると、IDやIDプロバイダー、クラウド、デバイス、SaaSアプリケーション、セキュリティテレメトリとの接続は、あらかじめExaforceプラットフォームに組み込まれている。エージェント用のトークン発行やログインのプロビジョニングは不要で、プラットフォームが把握し、アクセスできる情報を活用して稼働する。
エージェントは調査や相関分析を自律的に行い、メールやSlackで関係者に連絡する。一方、従業員、システム、コミュニケーションに影響するアクションには事前承認が必要で、すべての処理はExaforceの監査ログに記録される。
役割を設定し、チームで共有
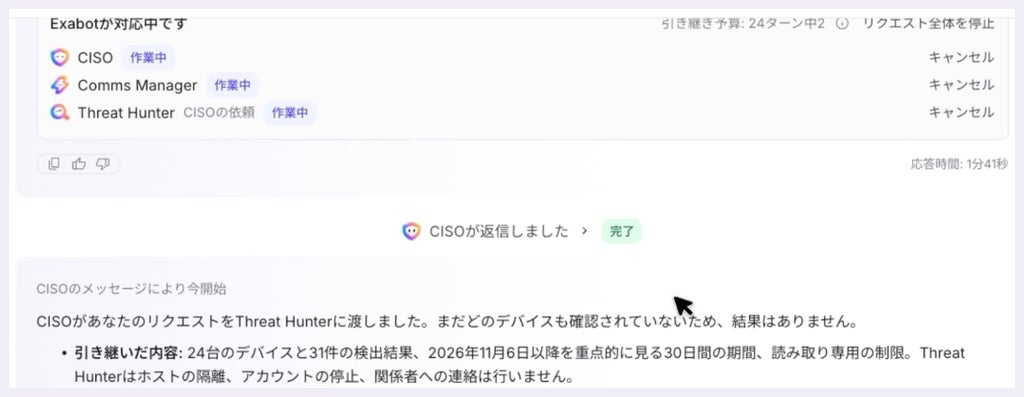
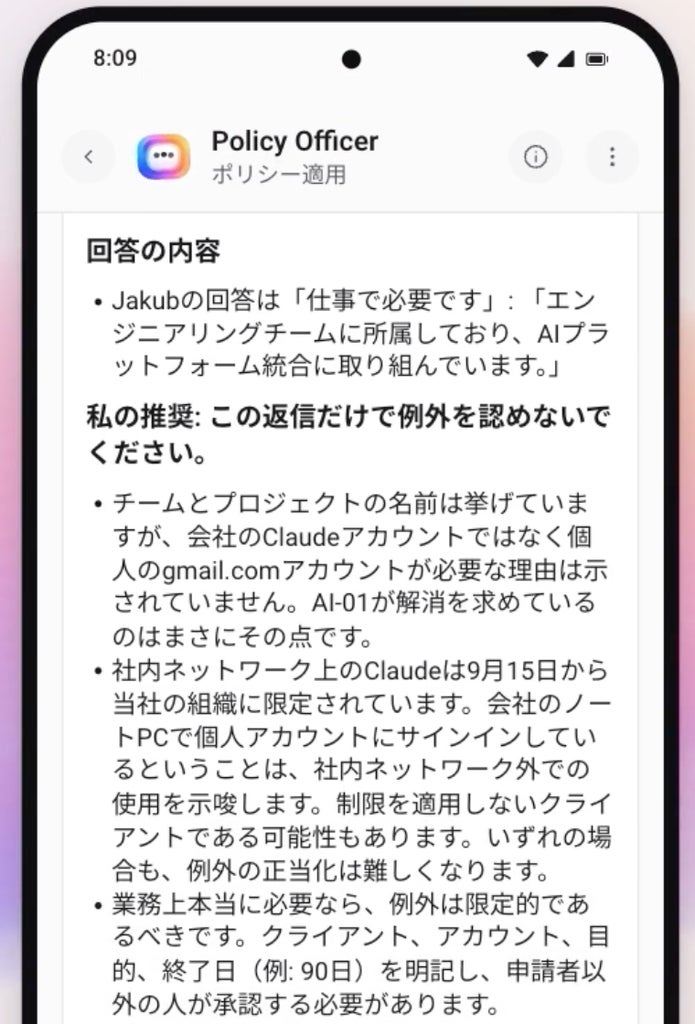
エージェントはテンプレートから、または担当業務の内容や進め方を自然な言葉で説明して作成できる。脅威ハンターやアクセスレビュー担当、ポリシー担当、CISO向けの月曜日の定例報告書を下書きするブリーフィング担当など、役割を設定できる。
担当者が責任範囲を伝えると、エージェントはID、デバイス、クラウドインフラ、SaaSアプリケーション、AIツールで起きていることを監視し、次に取り組むべき対応を継続的に判断する。発見事項や確認事項、推奨事項を報告し、何が重要かだけでなく、いつ対応すべきかも判断するという。
アナリストは自身の脅威ハンティング用エージェントをCISOと共有できる。CISOのブリーフィング用エージェントは各チームのエージェントから状況を集約でき、1つの発見事項を起点に複数の調査を並行して進め、その結果を1つの評価にまとめることも可能だとしている。
Automation AnywhereでEngineering & Operations Leaderを務めるRaghuraman Sethuraman氏は、SOCでは専門性を持つメンバーが作業を分担し、調査結果を確認し合うチームのような仕組みが必要だと述べた。
Exaforceプラットフォームの標準機能
Exaforceによると、ExaUのエージェントは、ID、クラウドアクティビティ、デバイス、SaaSアプリケーション、セキュリティテレメトリを継続的に相関付けるリアルタイムのセキュリティナレッジグラフを基に推論する。エージェントのアクションは顧客自身のデータを用いてExaforce内で実行され、プラットフォームの監査ログに記録される。
ExaUは、脅威検知やアラートのトリアージ、調査などを継続的に実行する、Exaforceが管理するエージェント「Exabots」を補完する。Exabotsはすべての顧客に標準で提供される一方、ExaUのエージェントは担当者一人ひとりが自分のために構築する。
詳細は https://www.exaforce.com/ja-jp で案内している。
本記事はExaforce, Inc.の発表をもとに作成した。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。