日立、OSS脆弱性対策プロジェクトAkritesに日本企業初参画と発表


株式会社日立製作所は、社会インフラを支える重要なオープンソースソフトウェア(OSS)に対するサイバー脅威への対策を共通化するグローバルプロジェクト「Akrites」に参画しました。2026年11月11日時点のAkrites公開情報に基づく日立調べによると、日本に本社を置く企業として初めての参画となります。
日立はPremier会員として参画し、ボードメンバーとして運営や活動方針の策定にも携わる方針です。
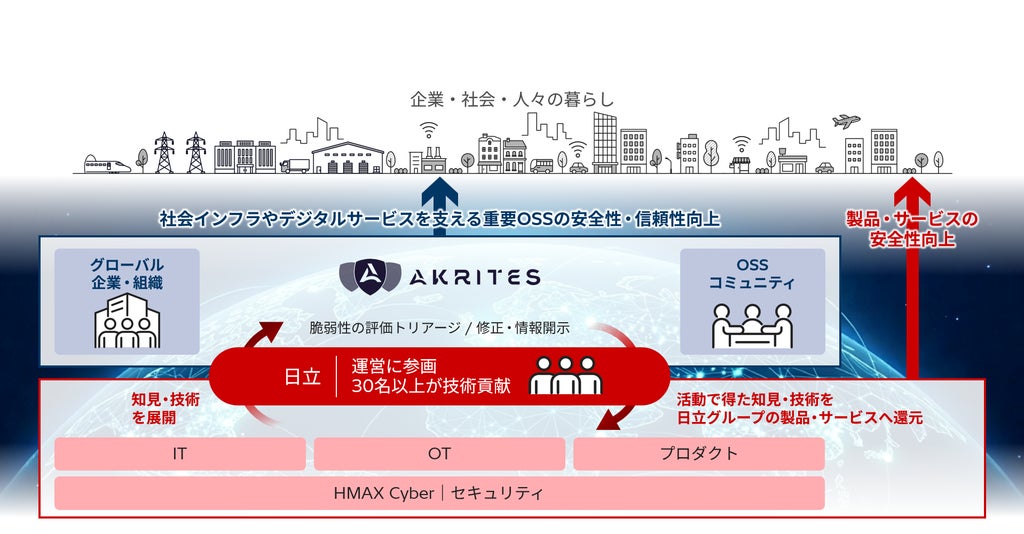
30名以上のエンジニアが参画し第一弾はKeycloakを対象に対応
日立は、Open Source Program Office(日立OSPO)を中核とし、日立エナジーや日立ヴァンタラなどのグループ会社を含めた30名以上のエンジニアによる技術的な貢献を「One Hitachi」で行います。IT・OTの製品開発、セキュリティ、品質保証、研究開発などの各部門のエンジニアが活動に加わります。
具体的な活動では、エネルギー、製造、金融、公共などの社会インフラで利用されるOSSを対象に、脆弱性の評価や修正パッチの作成、OSSのメンテナなど関係者と連携した修正状況に基づく情報開示などを推進します。第一弾として、認証・認可のOSSである「Keycloak」を対象とし、脆弱性のトリアージから修正、情報開示までを一貫して行うプロセスの確立を進めます。
また、活動で得られる技術や知見は、日立グループのIT・OT・プロダクトおよびオペレーショナルレジリエンスサービス「HMAX Cyber」に還元されます。
背景にあるサイバー攻撃の増加と法規制の動き
ミッションクリティカルなシステムにOSSが広く利用される中、AIの進化に伴いOSSの脆弱性を狙うサイバー攻撃が増加しています。一方で、多くのOSSコミュニティでは脆弱性の評価や修正を担う人財やリソースが限られている現状があります。
さらに、EUサイバーレジリエンス法(Cyber Resilience Act:CRA)をはじめとする法規制の整備などを背景に、サプライチェーン全体でのセキュリティ確保が求められており、業界横断での連携が必要とされていました。
Akritesは、The Linux Foundationと、フロンティアAI・クラウドなどの技術分野や金融・通信などの業界を代表するグローバル企業・組織が2026年6月に設立したプロジェクトです。
重要インフラを支えるOSSの脆弱性を修正・開示するため、参加組織が機密性を保ちながら連携する取り組みを行っています。参加組織が共同で運営するセキュリティインシデント対応チーム(SIRT)のもと、単一の標準化された協調的脆弱性開示(CVD)プロセスを提供しています。このプロセスは、CVE、TLP、CWE、CVSS、EPSS、SSVC、VEXといった業界標準やツールに基づいています。
日立製作所 概要
- 売上収益:10兆5,867億円(2025年度/2026年3月期)
- 連結子会社数:606社(2026年3月末時点)
- 従業員数:全世界で約29万人(2026年3月末時点)
本記事は株式会社日立製作所の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。