UWSSでPHP2Shell攻撃の遮断を検証 COCOAが無料簡易診断を実施


韓国の情報セキュリティ専門企業であるF1Securityは、PHPのリモートコード実行脆弱性「PHP2Shell」に対し、統合Webセキュリティサービス「UWSS(Unified Web Security Service)」による検知・遮断性能を検証したと発表した。これに伴い、日本公式パートナーの株式会社COCOAが、日本国内の企業向けに無料簡易診断や対策、UWSS導入に関する相談窓口を担当する。同社はテスト環境において攻撃プローブの遮断を確認したとしている。
重大なPHP脆弱性「PHP2Shell」の概要
PHP2Shellは、PHP開発チームが2026年10月21日にセキュリティ更新を発表した脆弱性で、CVE-2026-109618およびCVE-2026-109619の2件を指す。CVSS v4.0のスコアは9.2(Critical)と評価されている。
認証を受けていない遠隔の攻撃者が、影響を受けるシステム上でコードを実行できる可能性がある。PHP-FPM、Apache mod_php、php-cgiなど、Webリクエストを処理する各種PHP実行環境が影響を受ける可能性があり、アプリケーションコードの実行前段階で攻撃が生じ得るため迅速な対応が求められる。
UWSSによる攻撃遮断の検証結果と対策
F1Securityのペネトレーションテストチームは、脆弱なPHP 8.1.2を稼働させたテスト環境でUWSSの遮断性能を検証した。通常のGET・POSTリクエストは誤検知なくHTTP 200で通過した一方、長大なパラメータ名をURLエンコードしたリクエストや、長大なファイルフィールド名を含むmultipartリクエスト、複数の長大なパラメータ名を利用したPHP2Shell攻撃プローブは、いずれもHTTP 403で遮断された。
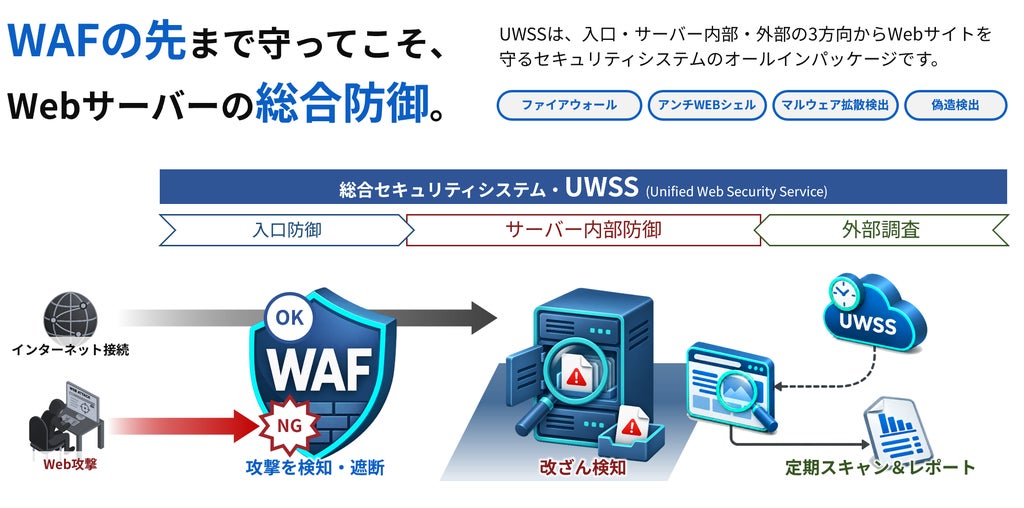
関連する検知ポリシーはUWSSのWAF製品「WebCastle」に反映済みで、遮断結果を示す対応レポートと証跡も取得したと説明している。ただし、WAFによる遮断はセキュリティパッチ適用前のリスクを低減する緩和策であると強調しており、根本的な対処にはPHPを公式修正バージョンである8.2.35、8.3.36、8.4.27、8.5.12以上へ更新し、関連プロセスを再起動する必要があるとしている。
統合Webセキュリティサービス「UWSS」の機能
UWSS(Unified Web Security Service)は、Webサイトのセキュリティ対策を多角的に支援するクラウドサービスで、以下の4つの機能を組み合わせている。
- WAF「WebCastle」
- Webシェル対策「WSFinder」
- マルウェア拡散検知「WMDS」
- Web改ざん検知「WFDetector」
外部からの攻撃対策に加え、サーバー内部の脅威検知やWebサイトの改ざん検知まで対応する。
日本国内での無料簡易診断と問い合わせ体制
東京都新宿区に本社を置く日本公式パートナーの株式会社COCOA(代表取締役:宋 基東)は、F1Securityおよび日本の技術協力先と連携し、UWSSによる無料簡易診断や技術相談、導入検討の日本国内窓口を担う。企業内にシステム部門がある場合は、簡易チェックツールが無料で提供される。
- 株式会社COCOA 会社サイト:https://www.cocoa-hd.com/
- UWSS日本公式サイト:https://www.uwss.net/
- お問い合わせE-mail:f1@cocoa-hd.com
本記事はF1Securityおよび株式会社COCOAの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。