AGESTとSGSジャパンが欧州CRA対策の無料セミナーを11月20日に開催へ


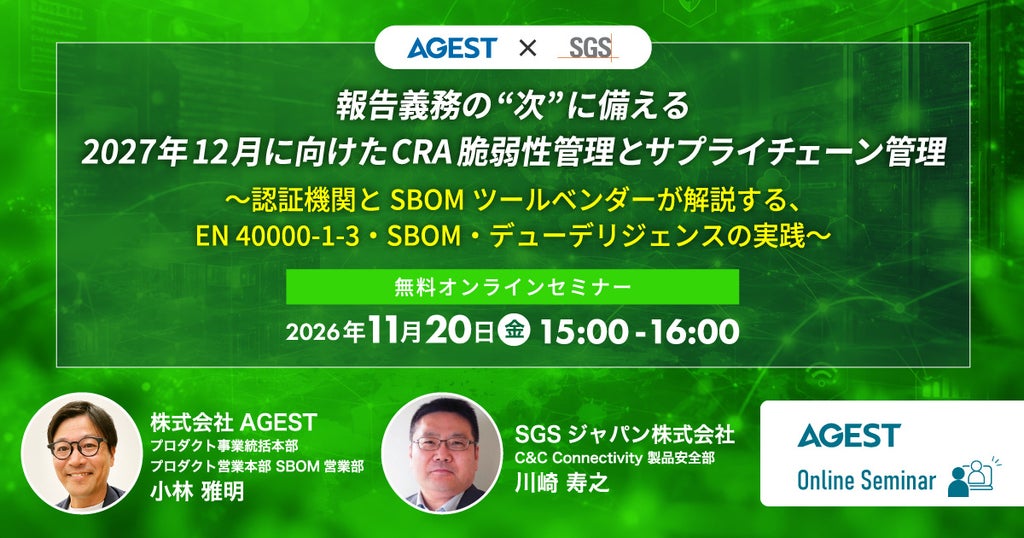
株式会社AGESTは、SGSジャパン株式会社とともに、EU向けに製品を展開する製造業などを対象とした無料オンラインセミナーを2026年11月20日に開催します。
セミナーのタイトルは「報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理」です。欧州サイバーレジリエンス法(CRA)における脆弱性管理やサプライチェーン管理の実践的な手法について、両社が解説を行います。
欧州CRAの本格適用を見据えた管理体制の必要性
欧州では、2026年9月11日より「欧州サイバーレジリエンス法(CRA)」の報告義務(第14条)の適用が開始され、多くの企業で報告体制の整備が進められています。一方で、2027年12月11日以降に上市(ローンチ)する製品には、サポート期間を通じて「すべての脆弱性を処理する仕組み」が厳格に求められることになります。
この基準を満たすためには、既存の顧客対応プロセスの見直しにとどまらず、ソフトウェア構成を正確に把握する「SBOM(ソフトウェア部品表)」の導入が必要です。さらに、調達した部品が自社製品のセキュリティ要求を満たしているかを確認する「デューデリジェンス」の実践が、今後のビジネス継続において極めて重要な鍵になるとされています。
整合規格案やツールの活用法を解説するプログラム
本セミナーでは、こうした脅威と規制の動向を踏まえ、認証機関のSGSジャパンから整合規格案「EN 40000-1-3」に基づく脆弱性管理の仕組み化と、デューデリジェンスの具体的な進め方が解説されます。また、株式会社AGESTからは、自社提供の脆弱性リスク管理ツール「SBOM Archi」を活用した影響判定と、サプライヤーとしての具体的なSBOM管理手法が紹介されます。
当日のプログラムは2部構成で進行します。前半(15:00~15:40)はSGSジャパン株式会社の川崎 寿之氏が登壇し、整合規格案 EN 40000-1-3 に基づく脆弱性管理の仕組み化やデューデリジェンスの進め方について講演します。後半(15:40~16:00)は株式会社AGESTの小林 雅明氏が登壇し、CRA法におけるSBOM管理ツール「SBOM Archi」の活用方法や管理方法について説明します。
本セミナーはZoomウェビナーを使用したオンライン形式で配信され、事前登録を行えば無料で参加できます。対象は、EU向けにデジタル要素を持つ製品(IoT機器、産業機器・機械、組込み機器、ソフトウェア等)を製造・販売する企業の製品セキュリティ・PSIRT・品質保証部門の方や、部品・OSSの調達でSBOMの受け渡しや供給元の管理を検討している開発・調達部門の方などです。
- セミナー名:報告義務の“次”に備える ― 2027年12月に向けたCRA脆弱性管理とサプライチェーン管理 ~認証機関とSBOMツールベンダーが解説する、EN 40000-1-3・SBOM・デューデリジェンスの実践~
- 開催日時:2026年11月20日(金)15:00~16:00
- 主催:株式会社AGEST
- 協力:SGSジャパン株式会社
- 参加費:無料(事前登録制)
- 会場:オンライン(Zoomウェビナーを使用)
- お申込みURL:https://zoom.us/webinar/register/WN_eN6YnTN7Tx28CNhOM-AxjA
本記事は株式会社AGESTの発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。