アンドドット、常駐型セキュリティ支援「FDE for Security」提供開始


東京都渋谷区に本社を置くアンドドット株式会社(代表取締役:茨木 雄太)は、セキュリティの診断から対策の実装までを同じエンジニアが顧客企業の現場で継続して担う新サービス「FDE for Security」の提供を開始します。
常駐型のエンジニアであるFDE(Forward Deployed Engineer)が顧客企業のインフラやアプリケーションに入り込み、脆弱性やセキュリティホールを発見した上で、修正や設定変更、仕組みの改修までを自ら実装します。これにより、単に問題を報告するだけでなく、新たな脆弱性に備えられる状態を現場で継続的につくり続けます。
開発の背景と企業の課題
サイバー攻撃による業務停止や情報漏洩のリスクが高まる中、多くの企業では脆弱性診断を実施しても修正を担う人材が社内に不足し、指摘事項が放置される課題を抱えています。また、クラウドやオンプレミス、SaaS、内製アプリケーションの混在による優先順位付けの難しさや、新たな脆弱性への初動対応の遅れ、年1回の診断では追加システムや変更設定を把握しきれないといった問題も存在します。
同社は、セキュリティ対策には診断ツールだけでなく、発見した現場で修正まで実行できる人材が必要であると考え、これまで培った常駐型FDEの手法をセキュリティ領域に向けて再構築しました。
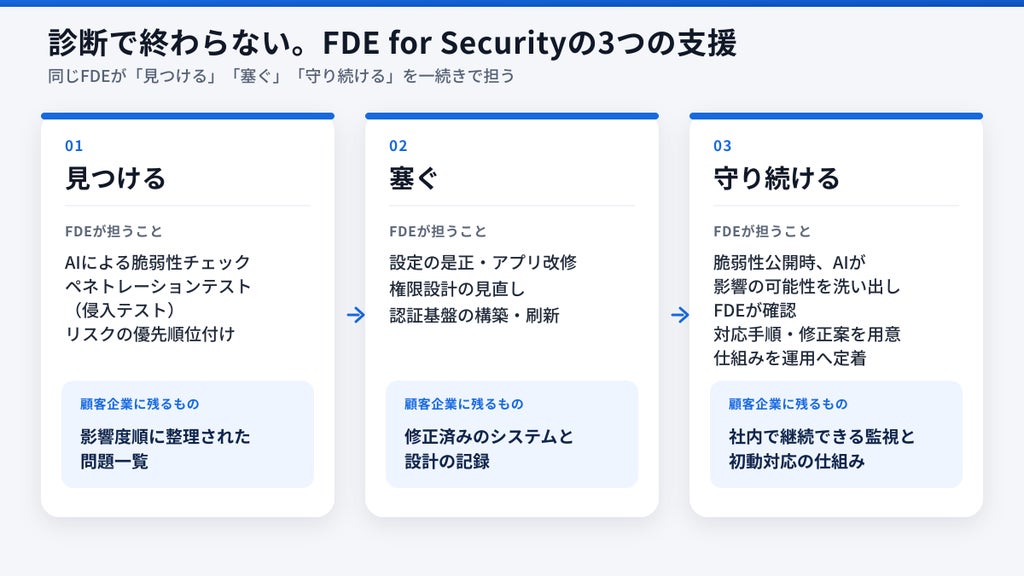
「FDE for Security」の大きな特徴は、診断担当と実装担当を分けず、同じFDEが一貫して支援にあたる点です。具体的には以下の3つのプロセスで構成されます。
- 見つける:AIによる脆弱性チェックと、事前に顧客企業と合意・許可を得た上でのペネトレーションテストを実施し、インフラとアプリケーションを対象に優先順位を判断します。
- 塞ぐ:診断を担当したFDE自らが設定是正やアプリケーション改修、認証基盤の構築などを行い、指摘事項を解消します。
- 守り続ける:新たな脆弱性の公開時にAIがシステム構成と照合し、FDEが対応手順や修正案を整える仕組みを構築し、支援終了後も社内で初動対応ができる体制を目指します。
アンドドット株式会社 最高技術責任者の高根沢 光輔氏は「セキュリティ対策で本当に効くのは、指摘を受けたらすぐに設定を直し、コードを書き換え、同じ穴が二度と開かない仕組みを残すことです」とした上で、システム構成と業務を理解したエンジニアが診断から修正までを担い、自社の開発基盤で実践しているやり方を顧客現場へ持ち込む方針を示しています。
本サービスは現場に常駐するFDE単独ではなく、「FDU(Forward Deployed Unit)」と呼ばれるチーム体制で提供されます。現場常駐のFDEを中心に、本社から伴走して優先順位などをそろえるSuccess Partner、高度な攻撃手法などの専門知識を補うExpertが連携します。
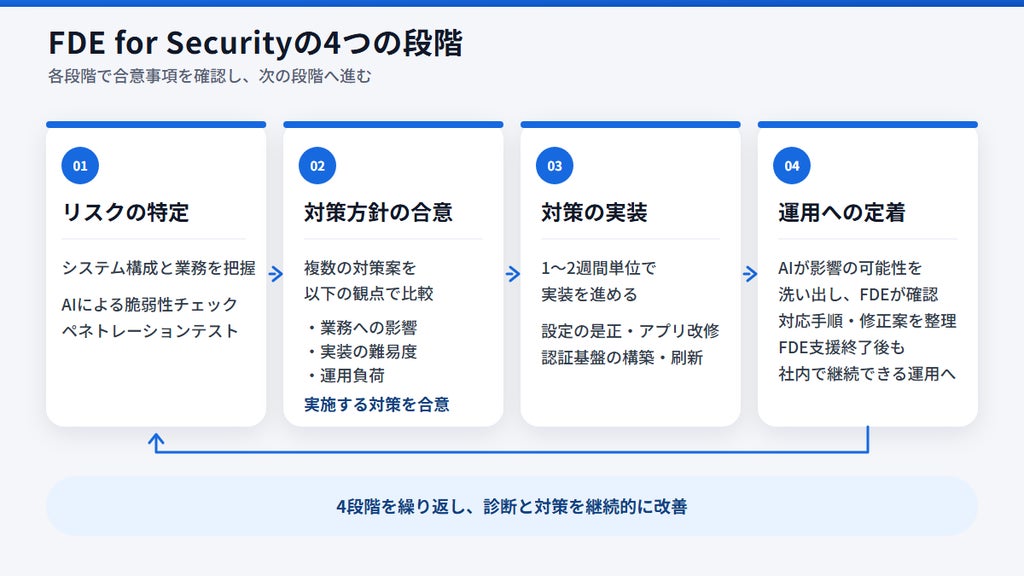
支援プロセスは「FDEジャーニー」に沿って、「リスクの特定」「対策方針の合意」「対策の実装」「運用への定着」という4つの段階を繰り返し進めます。各段階で顧客企業と合意を確認しながら、1〜2週間単位での実装などを通じて継続的な改善を図ります。
本サービスは、診断後の対応が進んでいない企業や、グループ会社間でセキュリティ水準がそろっていない企業、セキュリティ人材の採用・育成を待たずに対策を進めたい企業などを対象としています。
- 会社名:アンドドット株式会社(AndDot Inc.)
- 設立:2023年6月6日
- 所在地:〒150-0043 東京都渋谷区道玄坂1-16-6 二葉ビル(GUILD) 2F-O1
- 代表者:代表取締役 茨木 雄太
- 事業内容:常駐型FDE/AXプロデュース事業/行政向け事業/共創事業(AIとテクノロジーを軸に、企業・行政・地域の変革を一気通貫で支援)
- URL:https://and-dot.co.jp/
本記事はアンドドット株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。