ZERO SECURITYが端末を分析 日本関連サービスの記録を確認


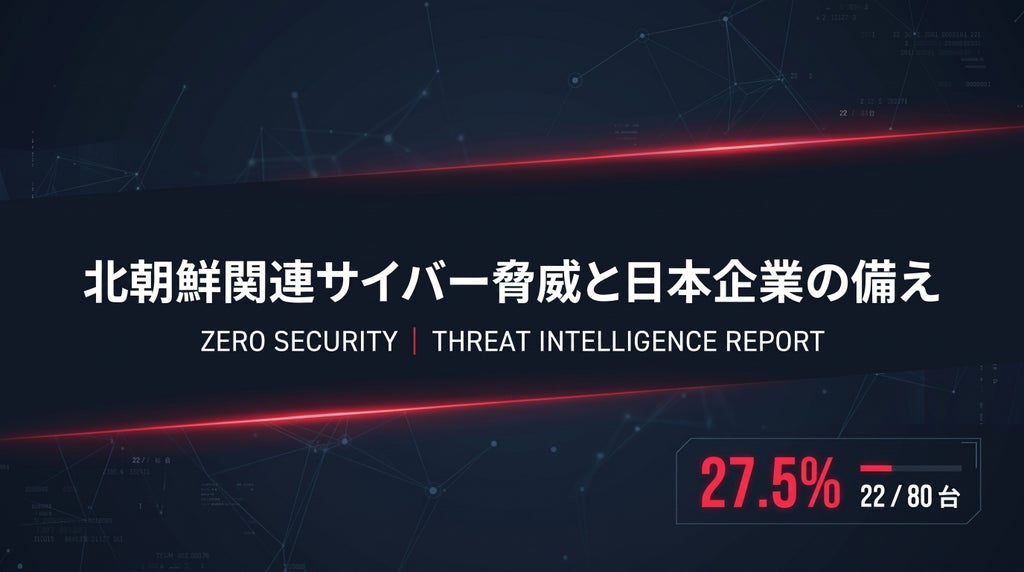
企業向けITセキュリティソリューションを提供する(株)ZERO SECURITYは、同社が北朝鮮との関連性が高いと評価した端末のデータを分析し、日本の求人・フリーランス、業務連携、ホスティングなどのサービスに関連する保存認証情報URLを確認したと発表しました。同社は今回の分析を踏まえ、日本企業がサイバーセキュリティの点検範囲を社内システムに加え、採用や外注業務の接点にも広げる必要があると考えています。
分析対象80台のうち22台で日本関連サービスを確認
分析の対象となったのは、先行分析で北朝鮮との関連性が高いと同社が評価した端末80台です。認証情報ダンプ296ファイルからURLのみを抽出した結果、22台(27.5%)で、日本関連サービス52ドメインの記録が確認されました。なお、今回のURL分析にはID・パスワードの値自体は含まれておらず、比率は選定した端末群内の数値であり、日本企業の被害率ではありません。また、保存URLのみでログイン・就労・契約・送金の実行や当該サービスへの侵害を証明するものではなく、個別事件の帰属や特定企業の責任の確定、あるいは観測情報がすべて攻撃に使用されたことを意味するものではないとしています。
人や業務上の関係を通じたアクセス経路とリスク
企業が注意すべき経路として、同社は大きく二つを挙げています。一つは採用担当者や協業相手を装って開発者などのIT技術者に接触し、課題コードや業務ツールの実行を促す手口です。端末が感染した場合、認証情報やセッション、業務資料が流出するおそれがあります。もう一つは身元を偽って就労・外注業務に参加し、業務のために付与された正規の権限を悪用するリスクです。
影響はメールアカウントにとどまらず、アクセス権限によってはソースコードのリポジトリ、クラウド管理環境、社内文書、顧客情報などが影響を受け、情報の持ち出しや不正操作、金銭被害につながる懸念があります。開発・運用の協力会社や外注担当者が使うアカウントも企業の業務環境に接続するため、管理対象に含める必要があります。
採用・外注管理の徹底とダークウェブ監視の活用
対策として、採用・外注担当部門とセキュリティ部門の連携が挙げられています。採用や契約時には応募者・契約者・実作業者の一致や再委託の有無を確認し、採用過程で渡されるコードやツールは検証手順に従って隔離された環境で確認することが重要です。業務開始後は必要な範囲に権限を限定し、重要操作の実行と承認を分離するとともにアクセスログを点検します。契約終了や担当者変更に伴うアカウント・トークン・アクセス権限の失効・削除も求められます。
あわせて、企業関連の認証情報やインフォスティーラーログ、コンボリスト、メール本文・関連文書などの外部露出を継続確認するダークウェブ監視も挙げられています。発見した情報を社内の資産・アカウント一覧やアクセスログと照合し、パスワード変更やセッション・APIキーの失効、端末調査、権限の再点検につなげます。(株)ZERO SECURITYでは、Stealthmoleを活用したダークウェブ・Telegram情報の専門調査・分析や、Zero Darkwebを活用した登録ドメイン関連情報の継続監視などを案内しています。
会社概要
- 会社名:(株)ZERO SECURITY
- 代表者・担当者:林翼鉉
- 所在地:東京都港区海岸1丁目7−1 東京ポートシティ竹芝10F
- 事業内容:企業向けITセキュリティソリューション販売
- E-mail:info@zero-security.jp
- 企業サイト:https://zero-security.jp
本記事は(株)ZERO SECURITYの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。