中小企業の約4割、今後1年程度のセキュリティ予算増額を決定・検討


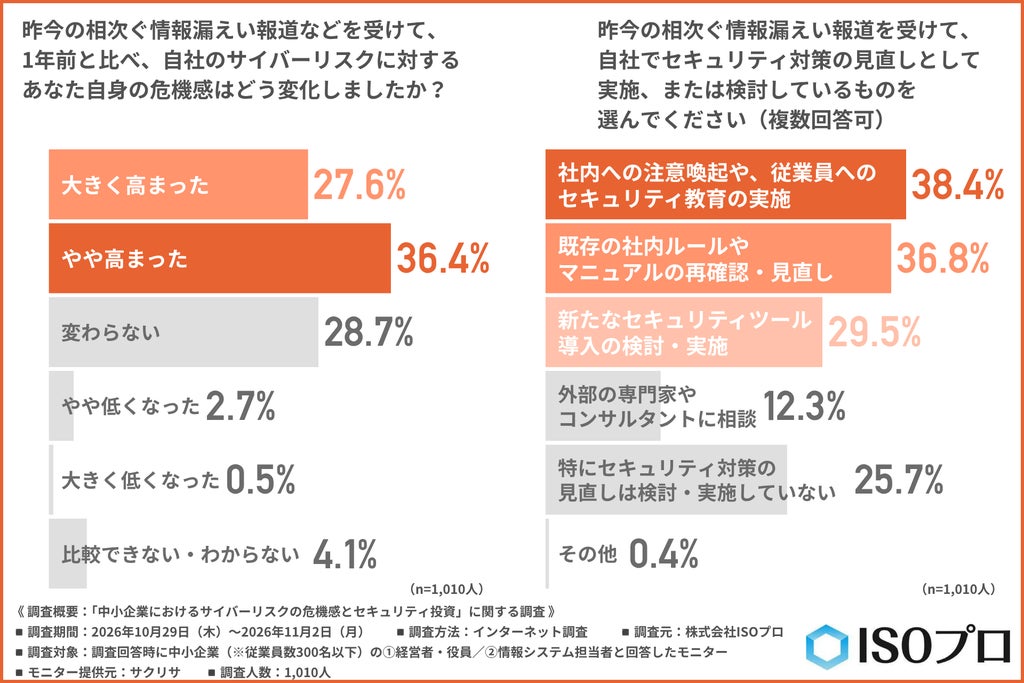
株式会社ISOプロは、中小企業(従業員数300名以下)の経営者・役員と情報システム担当者1,010人を対象に、サイバーリスクへの危機感やセキュリティ投資の実態を調査した。回答者の約6割が、1年前と比べてサイバーリスクへの危機感が高まったと答えた。今後1年程度の予算方針では、約4割が増額を決定または検討している。
危機感が高まった回答者は約6割
1年前と比べた自社のサイバーリスクへの危機感について、「大きく高まった」が27.6%、「やや高まった」が36.4%だった。
情報漏えい報道を受けて実施・検討しているセキュリティ対策では、「社内への注意喚起や、従業員へのセキュリティ教育の実施」が38.4%で最も多かった。次いで「既存の社内ルールやマニュアルの再確認・見直し」が36.8%、「新たなセキュリティツール導入の検討・実施」が29.5%となった。
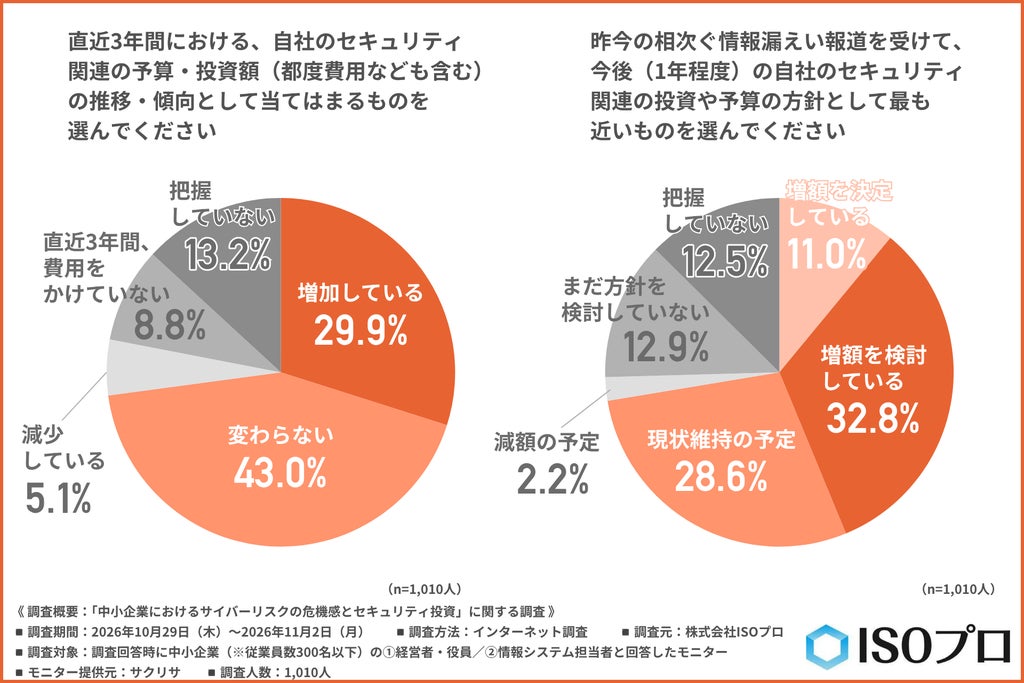
直近3年間のセキュリティ関連予算・投資額については、「変わらない(一定の費用を継続してかけている)」が43.0%で最多。「増加している(または増加傾向にある)」は29.9%、「減少している(または減少傾向にある)」は5.1%、「直近3年間、費用をかけていない」は8.8%、「把握していない」は13.2%だった。
予算・投資額が「変わらない」「減少している」「直近3年間、費用をかけていない」と答えた人に、その理由を尋ねたところ、「自社がサイバー攻撃の標的になるとは思えないため」が23.7%で最も多かった。「投資対効果が見えにくいため」は19.8%、「何から対策や投資をすべきか判断がつかないため」は17.0%だった。
今後1年程度のセキュリティ関連予算の方針では、「増額を決定している」が11.0%、「増額を検討している」が32.8%。「現状維持の予定」は28.6%だった。
セキュリティ管理は通常業務と兼任が最多
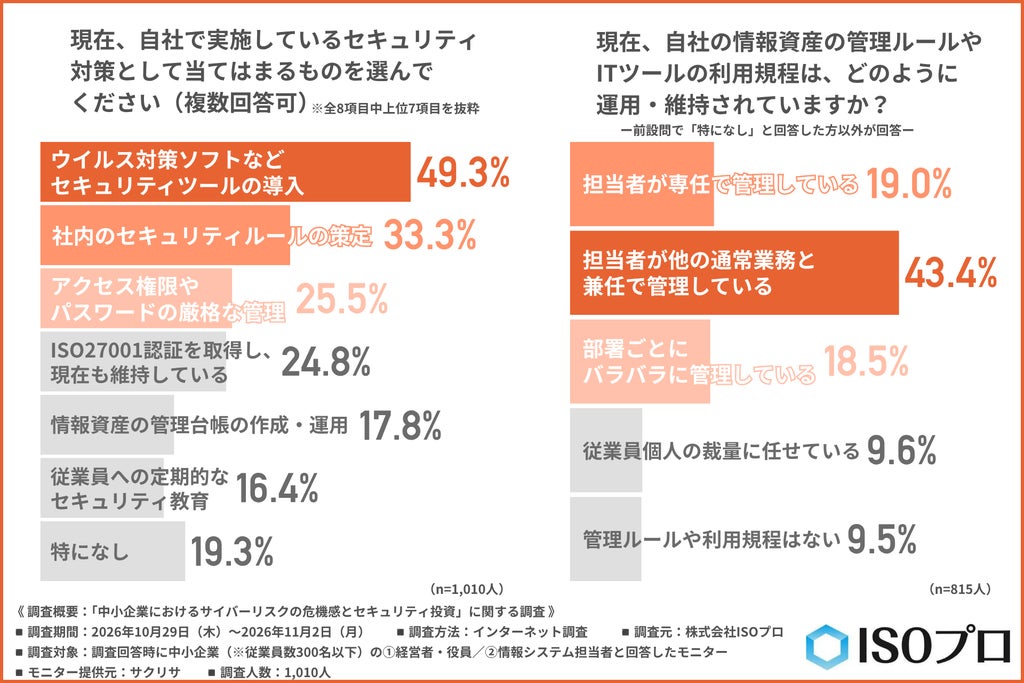
現在実施しているセキュリティ対策は、「ウイルス対策ソフトなどセキュリティツールの導入」が49.3%で最も多く、「社内のセキュリティルールの策定」が33.3%、「アクセス権限やパスワードの厳格な管理」が25.5%となった。ISO27001(ISMS)認証を取得し、維持している企業は2割以上だった。
実施している対策について「特になし」と答えた人以外に、情報資産の管理ルールやITツールの利用規程の運用・維持方法を尋ねたところ、「担当者が他の通常業務と兼任で管理している」が43.4%で最多。「担当者が専任で管理している」は19.0%、「部署ごとにバラバラに管理している」は18.5%、「従業員個人の裁量に任せている」は9.6%、「管理ルールや利用規程はない」は9.5%だった。
同じ対象者に、セキュリティルールやマニュアルの整備・運用上の課題を尋ねると、「整備や見直しに割く人員や時間がない」が28.1%、「マニュアルの整備・運用に必要な予算が足りない」が27.2%、「現場の業務フローと合わない」が19.4%だった。
ISO27001(ISMS)認証、未取得企業の検討状況
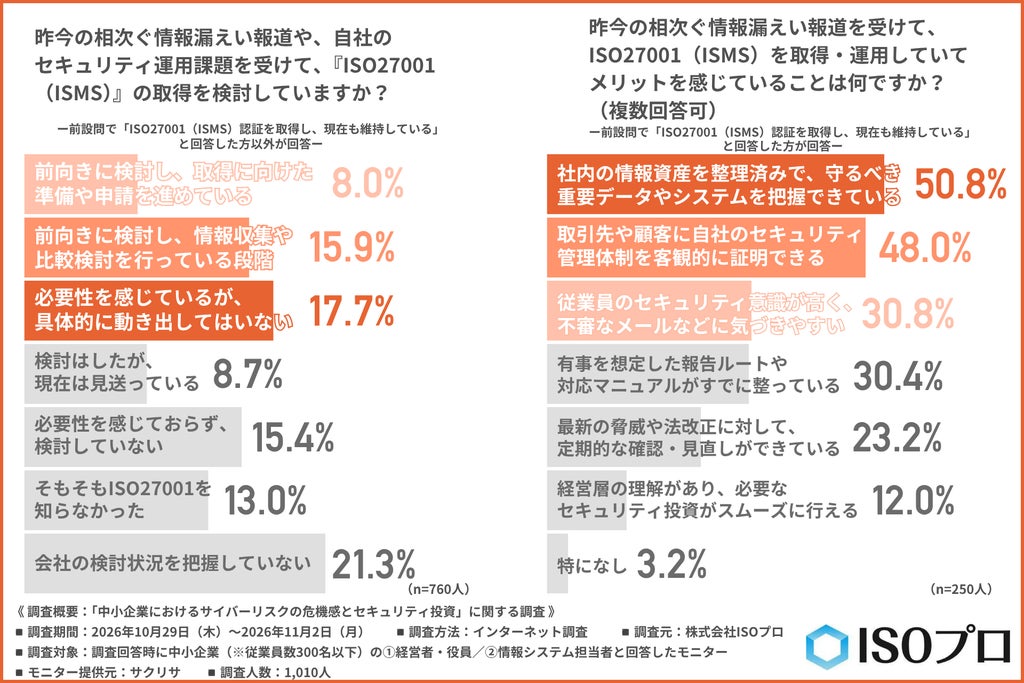
ISO27001(ISMS)認証を取得し、現在も維持していると答えた人以外に、認証取得の検討状況を尋ねた。「前向きに検討し、取得に向けた準備や申請を進めている」は8.0%、「前向きに検討し、情報収集や比較検討を行っている段階」は15.9%だった。「必要性を感じているが、具体的に動き出してはいない」は17.7%となった。
認証を取得し、現在も維持している人にメリットを尋ねると、「社内の情報資産を整理済みで、守るべき重要データやシステムを把握できている」が50.8%で最多。「取引先や顧客に自社のセキュリティ管理体制を客観的に証明できる」は48.0%、「従業員のセキュリティ意識が高く、不審なメールなどに気づきやすい」は30.8%だった。
調査概要
調査期間は2026年10月29日(木)〜2026年11月2日(月)。PRIZMA(https://www.prizma-link.com/press)によるインターネット調査で、調査対象は調査回答時に中小企業(従業員数300名以下)の経営者・役員または情報システム担当者と回答したモニター。調査元は株式会社ISOプロ、モニター提供元はサクリサ。
本記事は株式会社ISOプロの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。