合同会社SecuROI、インシデント発生時の報告・公表手順をまとめた資料を公開


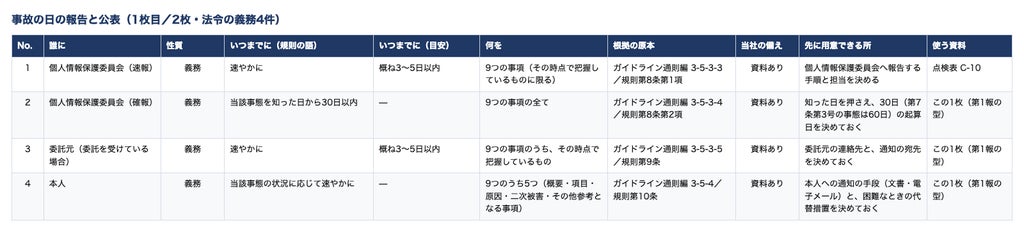
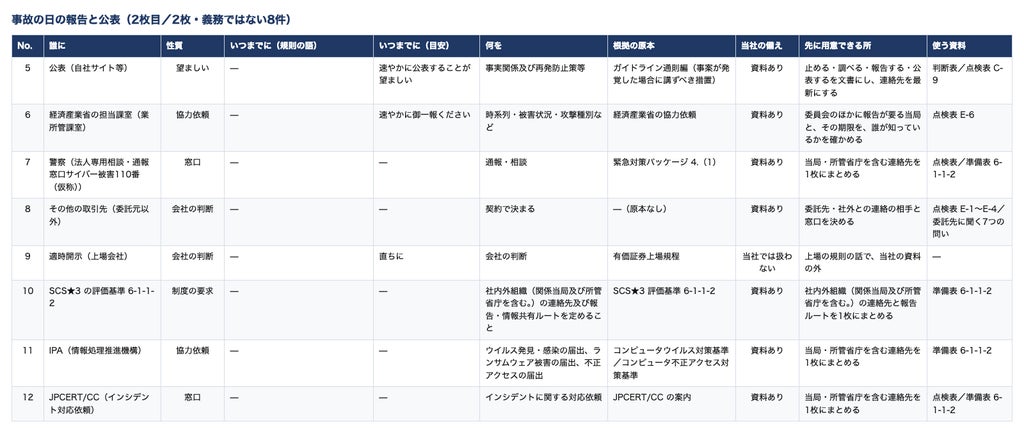
合同会社SecuROIは、セキュリティ事故が発生した際に国や制度から求められる報告・公表手順を整理した資料を公開しました。事故発生時の対応手順を事前に把握できるよう、報告期限や対象先、提出内容を1枚にまとめた構成となっています。
国と制度が求める12件の対応事項を整理しており、法令に基づく義務4件に加え、協力依頼や各社の判断など義務に該当しない8件が含まれます。資料はPDF形式とExcel形式で提供されています。
相次ぐ事案と国の緊急対策を受けた背景
2026年10月から11月にかけて不正アクセスによる情報漏えい事案が相次ぎ、国から注意喚起や対策文書が公表されました。2026年11月6日(金)の緊急対策パッケージでは、自組織や委託先において既知の脆弱性の放置や設定不備、開発時のセキュリティ対策不足といった基本的な対策が十分でなかった事例が多くみられると指摘されています。
個人情報保護法関連のガイドライン(通則編)に基づき、報告期限は事故発生日ではなく「知った日」から起算されます。法人の場合はいずれかの部署が事態を知った時点が基準となり、個人情報保護委員会への速報の目安は「概ね3~5日以内」、確報は「当該事態を知った日から30日以内」(不正の目的によるおそれがある場合は60日以内)とされています。
報告先ごとの要件と対応様式
報告先は個人情報保護委員会のほか、本人、委託元、所管省庁、警察、取引先、取引所などが含まれ、提出先によって期限や必要項目、法令上の義務か否かが異なります。
個人情報保護委員会への報告は、原則として同委員会のホームページにある専用フォームから行います。サイバー攻撃による被害については関係省庁の申合せにより共通様式を用いた報告が可能で、DDoS攻撃事案向けの別添様式1およびランサムウェア事案向けの別添様式2は2025年10月1日(水)から、その他の事象向けの別添様式3は2026年10月1日(木)から適用されています。
なお、高度な暗号化などの秘匿化がされている場合等は報告を要しないとされています。また、業種ごとの業法に基づく報告や、重要電子計算機に対する不正な行為による被害の防止に関する法律(サイバー対処能力強化法)第5条に基づく特定侵害事象等の報告、各種相談窓口は資料の対象外となっています。
事故認知からの時間軸による整理
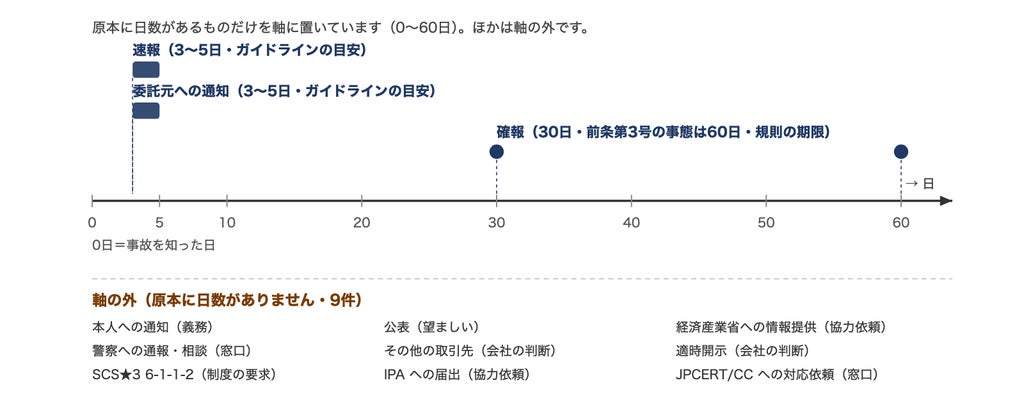
資料では、事故を知った日を0日として日数が規定されている項目を時間軸上に配置しています。個人情報保護ガイドラインが目安を示す速報や委託元への通知(3~5日)、規則で期限が定められている確報(30日、前条第3号の事態は60日)が整理され、原本に具体的な日数のない9件については軸外に名称と性質が記載されています。
提供資料と会社概要
公開資料は以下のURLから入手可能です。
- 事故の日の報告と公表(PDF):https://www.securoi.com/whitepapers/incident-reporting-and-disclosure.pdf
- 同(Excel):https://www.securoi.com/whitepapers/incident-reporting-and-disclosure.xlsx
- 国の期限と当社の備え(PDF):https://www.securoi.com/whitepapers/gov-deadlines-and-prep.pdf
- 公開している資料の一覧:https://www.securoi.com/downloads
発表元の概要は以下の通りです。
- 会社名:合同会社SecuROI
- 代表者:代表社員 小山 幸輝(Yoshiki Koyama)
- 事業内容:成長企業向けIT統制・セキュリティ診断SaaSの提供
- サービス:SecuROI(セキュロイ)|https://www.securoi.com
- お問い合わせ:support@securoi.com
本記事は合同会社SecuROIの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。