製造業のAI違反の83%が社内ポリシー違反 Netskope調査


Netskopeの調査研究部門Netskope Threat Labsは、製造業界に関する最新のサイバー脅威レポートを発表しました。同業界におけるAI関連のセキュリティ違反の83%が、企業ポリシーに違反する形で従業員がAIツールに情報を共有したことによるものであることが判明しました。機密文書や企業データの漏えいリスクが懸念される中、製造業界でのAI活用とセキュリティの実態が浮き彫りになっています。
個人情報や財務情報など規制対象データの漏えいリスクが最多
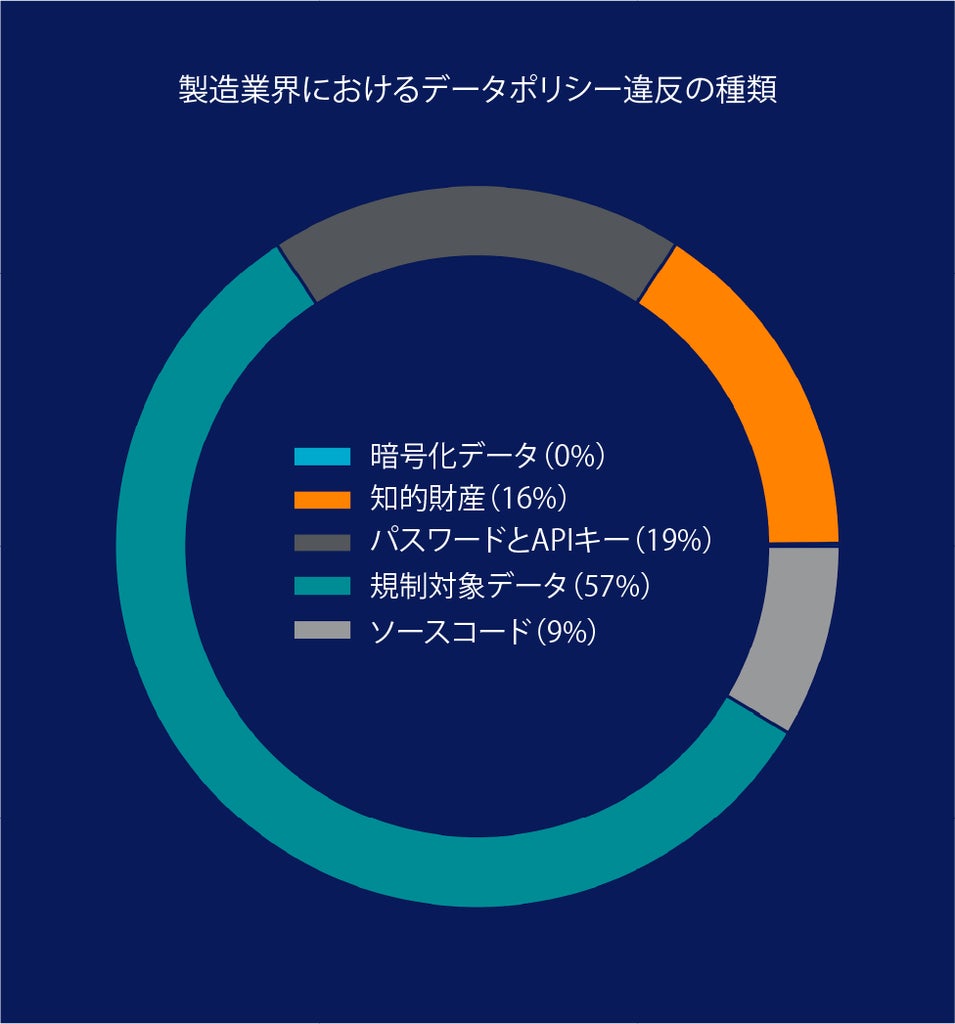
AI関連のデータポリシー違反において、関わった機密情報の種類として最も多かったのは、法的な保護の対象となる個人情報や財務情報などの規制対象データで、記録された事案の57%を占めました。これに続き、パスワードとAPIキーが19%、知的財産が16%、ソースコードが9%という内訳になっています。
管理下アプリの利用が倍増する一方でシャドーAIの課題も残る
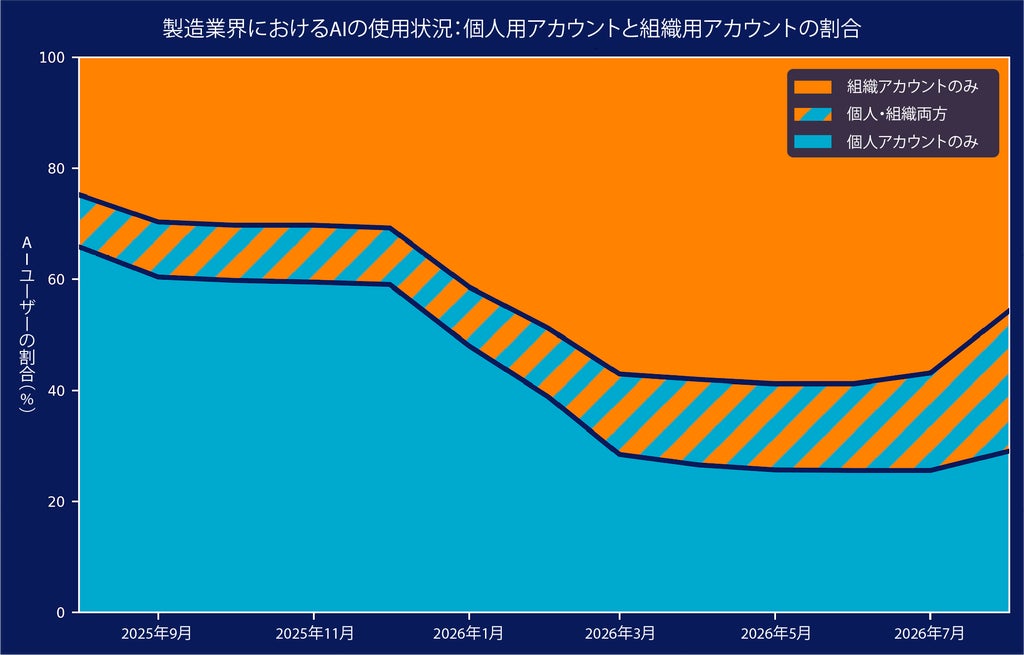
製造業界では、AI利用を企業の管理下に置く動きが進展しています。企業が管理するAIアプリケーションを利用するユーザーの割合は、この1年間で35%から70%へと倍増しました。個人用AIアカウントの利用率は75%から55%へと減少したものの、個人アカウントと企業アカウントを使い分けるユーザーの割合は9%から25%へと上昇しており、管理強化が進む中でもシャドーAIが拡大する課題であることがうかがえます。
また、過去1年間でAIを積極的に活用するユーザーの割合は40%から67%に増加しました。日常的なビジネスアプリケーションへの組み込みも進んでおり、従業員の96%がAI機能を搭載したソフトウェアを利用し、90%が顧客やユーザーのデータを用いてモデルを学習させるシステムとやり取りしています。
外部システム連携の急拡大とノンヒューマンID管理の必要性
AIツールと外部システムとの連携も拡大しており、リモートサーバーへの自動接続数は490%増加し、やり取りの件数は600%増加しました。
Netskopeのクラウド脅威研究者であるGianpietro Cutolo氏は、製造業の企業においてAIを業務に深く統合する方向への明確な移行が進んでいると指摘した上で、「こうしたAIの導入は大幅な効率化をもたらす一方で、AIエージェントなど人間以外のID(ノンヒューマンID)の管理や、データガバナンスに関する重大なセキュリティ上の課題も生み出しており、セキュリティチームはこれらの課題に先んじて対処していく必要があります」と述べています。
利用率トップはMicrosoft Copilot、悪意あるAIルアーへの接触も増加
レポートでは、アプリケーションの導入状況や脅威に関する以下のデータも示されています。
- Microsoft Copilotは製造業界で最も広く導入されているAIアプリケーションで、90%の組織で利用されている(Anthropic社のClaude Codeは89%、ChatGPTは76%)
- 最も多くブロックされているAIアプリケーションはParticular Audienceで、45%の組織で利用が制限されている(Emergentは39%、DeepSeekは36%)
- 2026年2月には、AIを装った悪意あるおとり(ルアー)に接触したユーザー数がユーザー10万人あたり約25人から約100人へと増加し、5月まで横ばい推移したのち、6月には急増して175人近くに達した
- 悪意あるAIリンクへの接触は、2025年7月から増加し始め、10月にはユーザー10万人あたり150件に達したほか、2026年2月には2度目の増加が始まり、3月には200件に達した
Netskopeの概要
- 企業名: Netskope(NASDAQ: NTSK)
- 特徴: クラウドおよびAI時代のセキュリティとネットワーク技術を提供し、Fortune 100企業の30社以上を含む数千社で導入実績を持つ
- プラットフォーム: Netskope Oneプラットフォーム、ゼロトラストエンジン、NewEdgeネットワーク
- ウェブサイト: netskope.com/jp
本記事はNetskopeの発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。