リブランディング、Metaの「Muse」業務利用に関する調査結果と社内ルールを発表


リブランディング株式会社は、MetaのAIエージェント「Muse」の業務利用について、公式仕様と公開された問題事例をもとに実施した調査結果と社内ルールを公表しました。一般の従業員が会社のメールや顧客情報、業務システムを個人のMuseに接続することは原則禁止にすべきだとしています。業務利用は、会社のデータや外部サービスにつなげない調べものや、機密を含まない文章の下書きにとどめるのが現実的であると結論づけています。
自律して動くAIエージェントの管理リスク
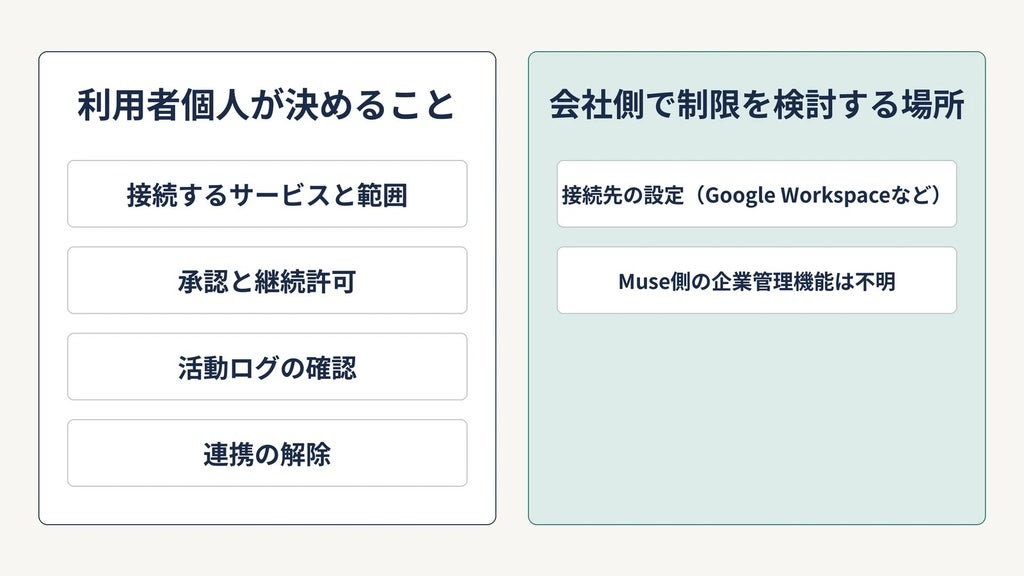
Museは、日本国内において2026年10月23日に提供が開始されたAIエージェントです。利用者がアプリを閉じた後もタスクを実行し続ける機能や、複数のサービスへの接続、ブラウザ操作などを代行する特徴を持っています。従来のチャットAIとは異なり、利用者に代わって実行まで担うことや、接続範囲の権限を個人が設定する点にリスクが存在します。
同社の調査によると、会社の管理者が利用状況を把握したり接続を制御したりする手段は、現時点で公式サイトやヘルプ等からは確認されていません。個人のアカウントに会社の権限を持たせた場合、管理下に置くことが困難である点が問題の中心として挙げられています。
公開情報に見るセキュリティの懸念事例
公開情報においてMuseを経由した企業データの実被害は確認されていないものの、システム上の懸念事例が報告されています。セキュリティ企業Clarocの調査では共有用のホスト名が6,800件超確認され、Metaが共有機能を一時停止した後に修正して再開した事例があります。
また、研究者によるMac版の設定項目の書き換えに関する概念実証の公開や、Metaのバグ報奨金プログラムにおいて630件超の報告から有効と認められた64件への報奨金支払いなど、防御面での修正対応が行われてきた背景があります。これらを受け、防御が完全ではないという前提に立ったルール作りが求められています。
業務利用における3つの区分と推奨ルール
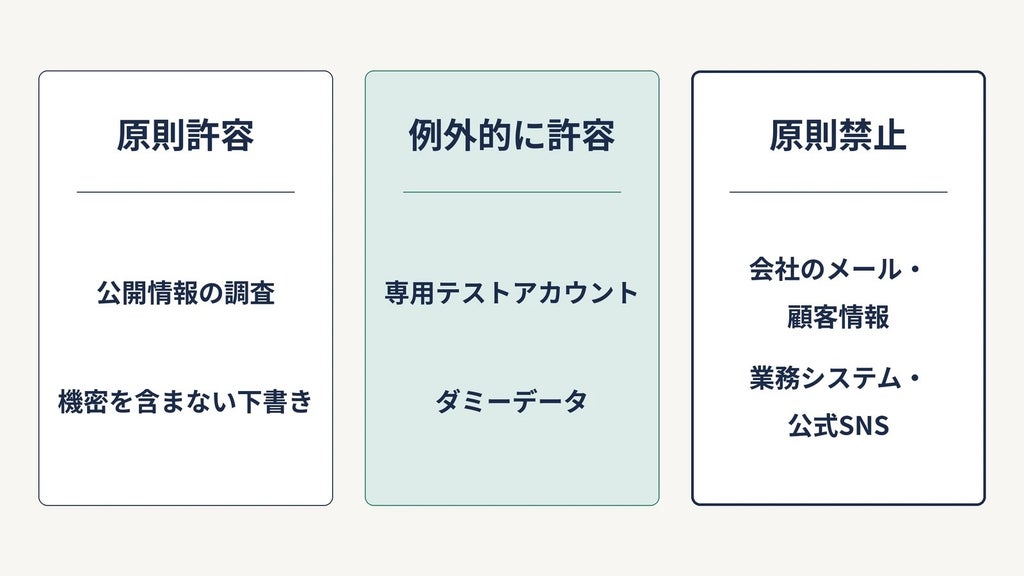
調査結果では、利用範囲を「原則許容」「例外的に許容」「原則禁止」の3区分で整理しています。公開情報の調査や機密・個人情報を含まない文章作成は原則許容とする一方、会社のメールや顧客管理、決済システムなどへの個人の接続は原則禁止としています。専用のテストアカウント等を用いた例外対応は、ダミーデータと期間を区切った検証に限定すべきとしています。
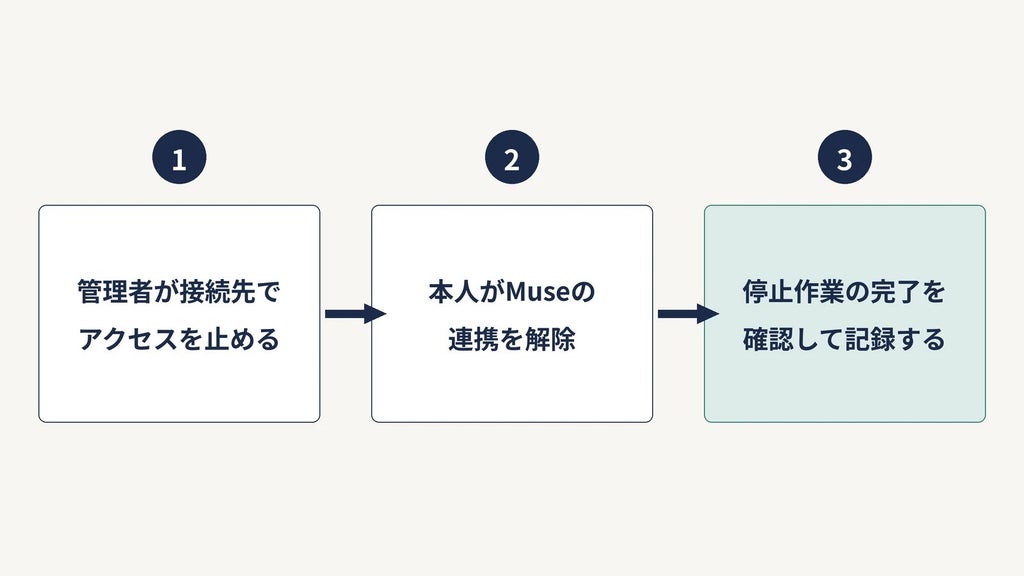
あわせて、企業が直ちに定めるべき最小限のルールとして、接続禁止事項の明文化や接続先(Google Workspace等)側でのアクセス制御の確認、初期設定で有効になっている学習利用や継続許可の点検などを提示しています。退職や異動時には、接続先設定でのアクセス遮断とともに、本人による連携解除の実施を徹底する手順が提案されています。
調査概要
- 調査対象:Meta「Muse」の業務利用(企業が社員の利用をどこまで認めるべきか)
- 確認日:2026年11月10日
- 調査範囲:公開された情報の範囲で確認(Museの実機検証および法人向け管理画面の実機確認は未実施)
本記事はリブランディング株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。