イエソドとシステムワークスジャパンが委託先ID管理に関するセミナーを開催へ


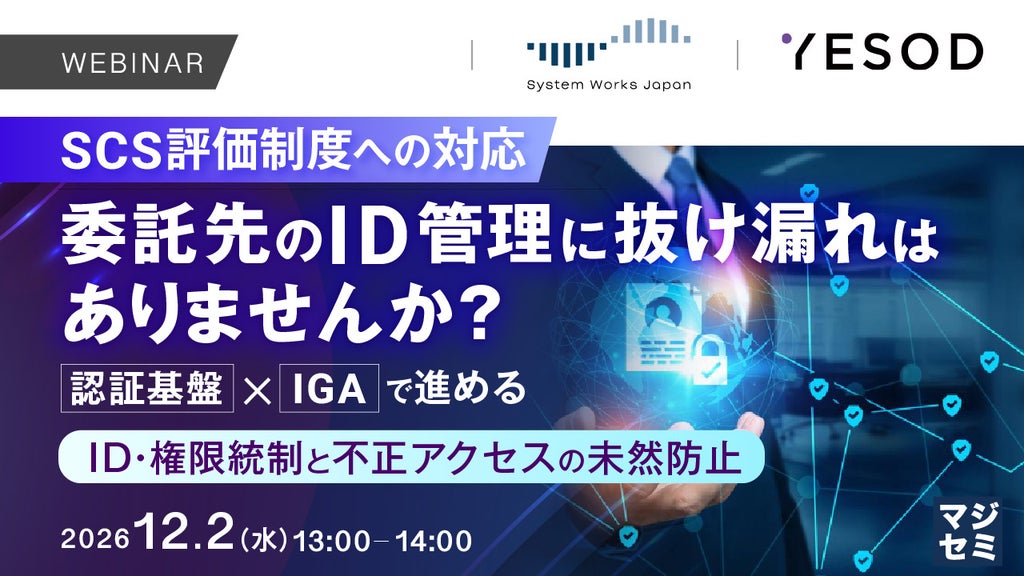
株式会社イエソドとシステムワークスジャパン株式会社は、サプライチェーンセキュリティやSCS評価制度への対応を視野に入れた委託先のID・権限管理をテーマとするセミナーを開催します。マジセミ株式会社が協力として参画します。クラウドサービスの利用拡大や外部委託の増加を背景に、認証基盤とIGA(Identity Governance and Administration)を組み合わせた統制手法や実践的な仕組みづくりについて解説が行われます。
外部委託やクラウド利用拡大で高まるID管理リスク
サプライチェーンを標的としたサイバー攻撃や情報漏えいへの懸念が高まる中、SCS評価制度への対応も視野に入れ、企業には自社のみならず委託先を含めたセキュリティ対策の見直しが求められています。クラウドサービスの普及や外部委託の増加に伴い、管理対象となるIDやアクセス権限は複雑化しています。
委託先の契約終了や従業員の異動・兼務・出向などによって所属や役割が変化する際、複数システムにまたがるIDや権限を適切に変更・停止しない場合、不要なアカウントや過剰な権限が残存し、不正アクセスや情報漏えいにつながる懸念が生じます。そのため、多要素認証などの入口対策に加え、権限の必要性を把握して日々の変更を反映し続けるIDガバナンスの体制が重要とされています。
手作業による管理の限界と仕組み化の必要性
委託先の契約終了や従業員の異動に伴うIDの変更・削除を手作業に依存している環境では、人事・契約情報と各システムのID情報が連動せず、不要なアカウントや異動前の権限が残る事例があります。また、クラウドサービスごとに管理手法が異なる場合、現状把握や棚卸しに多くの負担が生じます。
シングルサインオンや多要素認証で認証を強化している場合でも、不要なIDや権限が整理されていなければ、正規の認証情報を用いた不適切なアクセスなどのリスクが残るため、入口対策だけでは不十分とされています。サプライチェーン全体のセキュリティを継続的に高めるためには、定期的な棚卸しに加え、人や組織の変更情報とID・権限管理を連携させ、付与から変更・停止までを仕組み化することが求められます。
認証基盤とIGAの連携による継続的な統制手法を解説
本セミナーでは、委託先のID管理に焦点を当て、認証基盤とIGAを組み合わせることで残存IDや不要なアクセス権限のリスクを低減し、不正アクセスの未然防止を図るための具体的な考え方が提示されます。
具体的には、IGAによる人・組織・権限情報の管理や異動・契約終了などの将来予定・変更履歴の活用と、認証基盤による多要素認証やアクセス制御を組み合わせる手法が取り上げられます。これにより、認証の入口対策にとどまらず、IDライフサイクル全体を継続管理し、人手に依存しない運用を目指す方法が紹介されます。また、システムワークスジャパン株式会社のIAMコンサルティングを通じた、既存環境の課題整理から導入計画策定までの進め方も伝えられます。
本セミナーの開催体制は以下の通りです。
- 主催・共催:株式会社イエソド、システムワークスジャパン株式会社
- 協力:マジセミ株式会社(東京都千代田区紀尾井町3番12号)
本記事はマジセミ株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。