株式会社エル・シィ、専用リモートデスクトップを年内か2027年1月に提供へ


株式会社エル・シィは、操作端末と業務環境を分離する構成に向けた専用リモートデスクトップアプリを、年内か2027年1月にリリースする予定であることを明らかにしました。買取りライセンス(使用権)として1台あたり10,000円程度での提供を予定しています。社員の端末がマルウェアに感染した場合でも、攻撃者の行動範囲を狭めて業務システムへの到達手順を増やすセキュリティ手法として提案しています。
操作端末と業務環境の分離による侵入対策
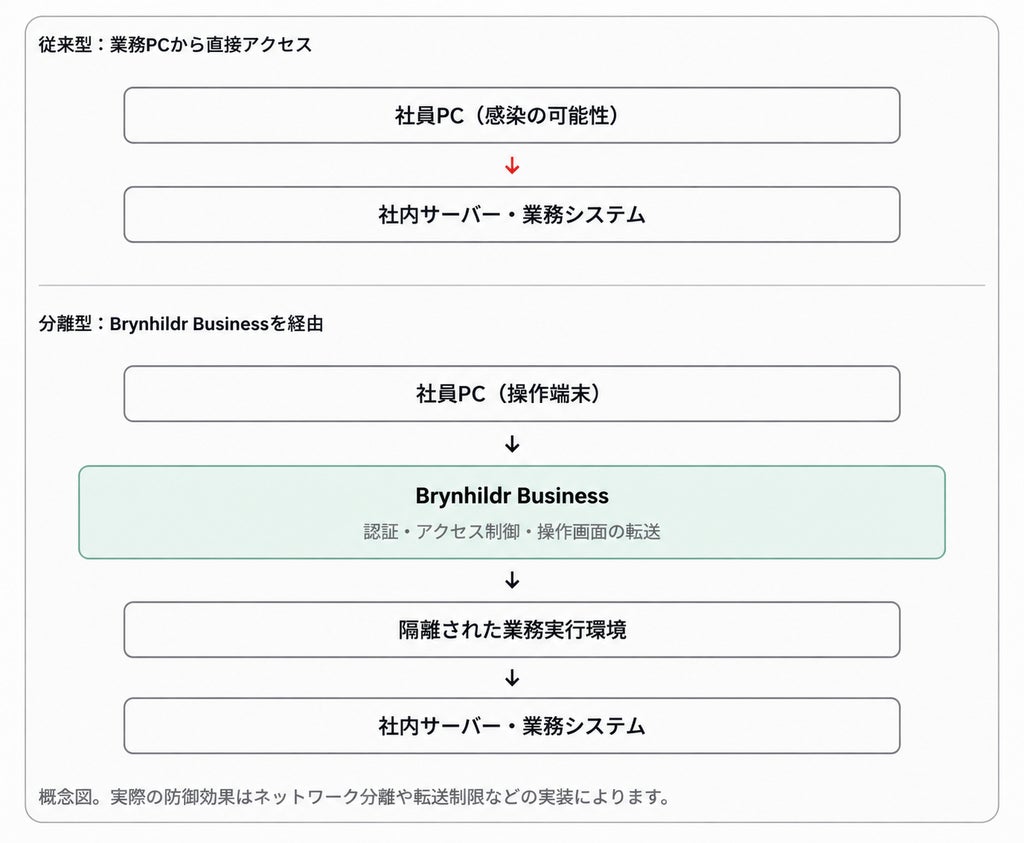
一般的な企業ネットワークでは社員のPCが社内システムに直接アクセスするため、端末がマルウェアに感染した際に攻撃者が社内システムへ到達する足場を得るリスクがあります。
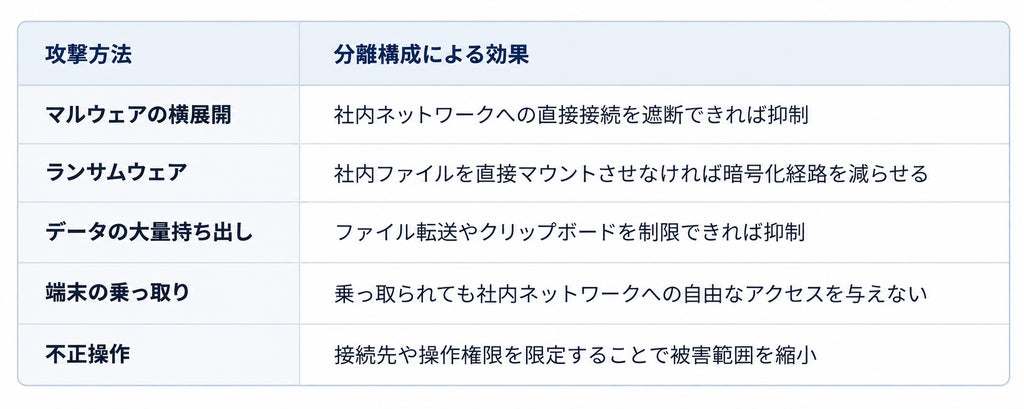
これに対し、リモートデスクトップソフトウェア「Brynhildr Business」を介して操作端末と業務環境を分離する構成をとることで、社内にもう一つの壁を作り、侵害後の行動範囲を狭める効果が見込めます。ただし、感染した端末から遠隔画面が操作できる状態であれば攻撃者も同様に操作が可能であり、画面の撮影や情報の読み取り自体を防ぐことはできません。そのため、攻撃を完全に不可能にするのではなく、攻撃に必要な手順を増やして侵害後の行動を制限するアプローチとなります。
踏み台端末の活用と必要なセキュリティ施策
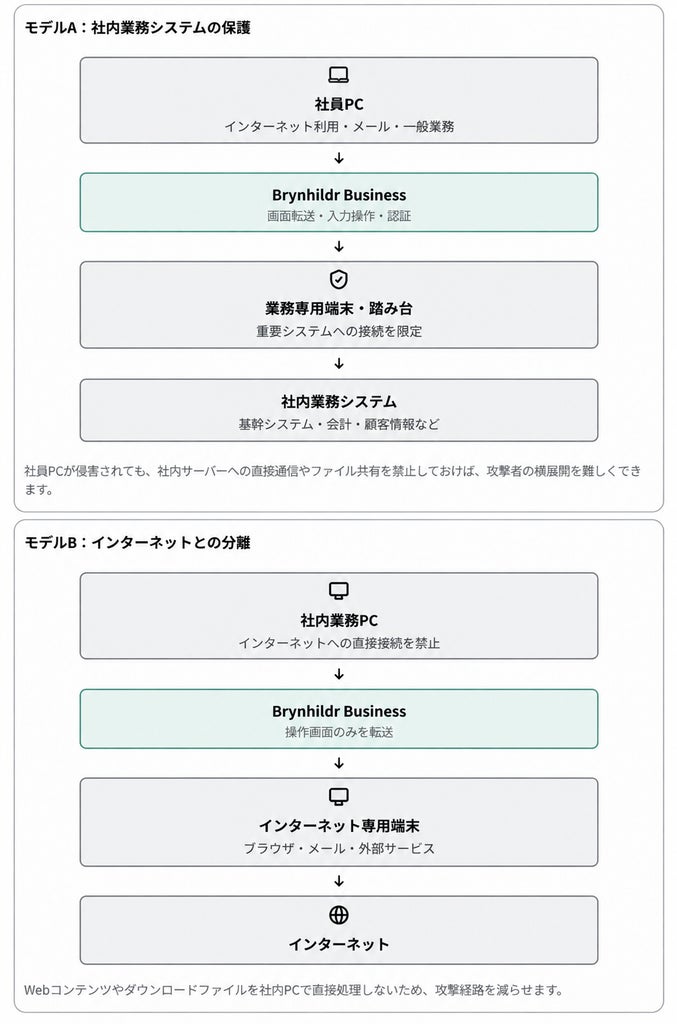
同社では、接続の間に「踏み台端末」を配置する運用の重要性を挙げています。単にソフトウェアを導入するだけでなく、踏み台を迂回する通信経路を遮断することや、以下の運用対策を盛り込む必要があるとしています。
- 利用者PCから業務サーバーへの直接通信は禁止する。
- Brynhildr Businessで管理された踏み台端末だけに接続させる。
- 踏み台端末からアクセスできるシステムを限定する。
- ファイル転送、クリップボード、USB共有などを原則禁止する。
- 多要素認証、接続ログ、操作監査を組み合わせる。
- 踏み台端末自体もEDRなどで保護し、管理者権限を制限する。
また、リモートデスクトップ製品自体が脆弱性や認証情報窃取の標的になり得るため、インターネットへの直接公開を避け、更新管理と接続制御を徹底することが求められます。
Brynhildrの特徴と導入メリット
Brynhildrを活用した環境分離モデルには、以下のような特徴やメリットがあります。
- 既存の業務環境を大きく変更せずに、サイバー攻撃の到達経路を低減できる
- VDIのように全社員のデスクトップ環境を仮想化する必要がない
- 単体で動作し、外部サーバーを経由したサービス(SaaS)ではない
- 自社にソースコードがあるブラックボックスのない製品であり、カスタマイズや相手先ブランド(OEM)での提供に対応する
- 既存のPC環境やリモート勤務を継続しながら、社内システムや基幹システムへのアクセスのみを分離できる
現在、Brynhildr Businessではより強固な認証・監査・転送制御機能の改修が進められています。侵入を100%防ぐことにとどまらず、侵入後に攻撃者を自由に動けなくするための手段として位置付けられています。
提供時期と予定価格
本方式専用のリモートデスクトップアプリは、年内か2027年1月にリリースされる予定です。
- 予定価格:買取りライセンス(使用権)で10,000円程度(1台に1ライセンス)
- 提供元:株式会社エル・シィ Brynhildr担当(榎本・丸山)
- 公式サイト:https://www.lc-communications.com/
本記事は株式会社エル・シィの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。