エム・エー・ディー、30万円からのEC-CUBE セキュリティ診断を提供開始


株式会社エム・エー・ディーは、運用中のEC-CUBEサイトを対象とした「EC-CUBE セキュリティ診断」の提供を開始した。預かったソースコードとサーバー設定をもとに、公表済み脆弱性への該当やカスタマイズ部分の実装、サーバー設定を点検し、重大度つきのレポートを作成する。料金は30万円(税別)からで、ソースコードの提供から約1週間で納品される。
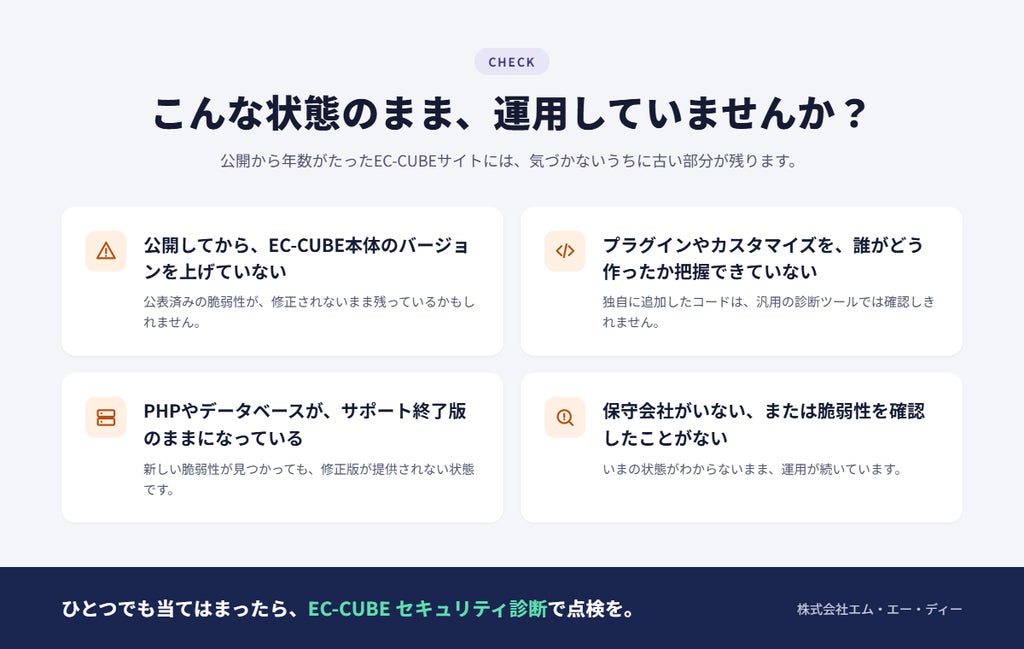
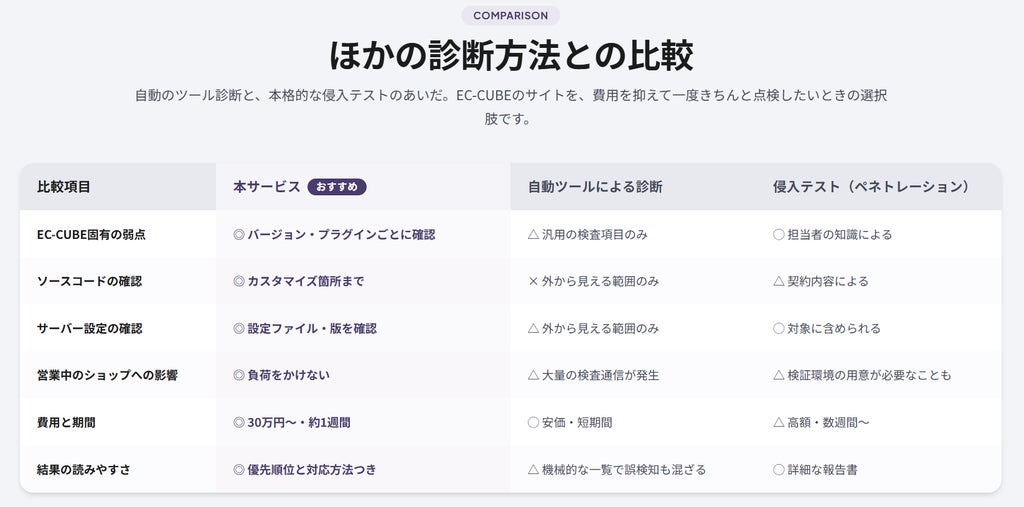
ECサイトはカード情報や会員の個人情報が集まる場所である一方、公開から年数が経過するにつれて本体やプラグイン、サーバーに古い部分が残り、公表済みの脆弱性を抱えたまま運用が続くケースが少なくないという。また、汎用の自動診断ツールではEC-CUBEのバージョンごとの弱点や独自カスタマイズ部分まで網羅できず、本格的な侵入テスト(ペネトレーションテスト)は高額で検証環境の準備などを含め期間が長くなる傾向がある。こうしたなか、費用を抑えて点検したいという運営者の需要に応えるため、本サービスが開始された。
診断の特徴と点検項目
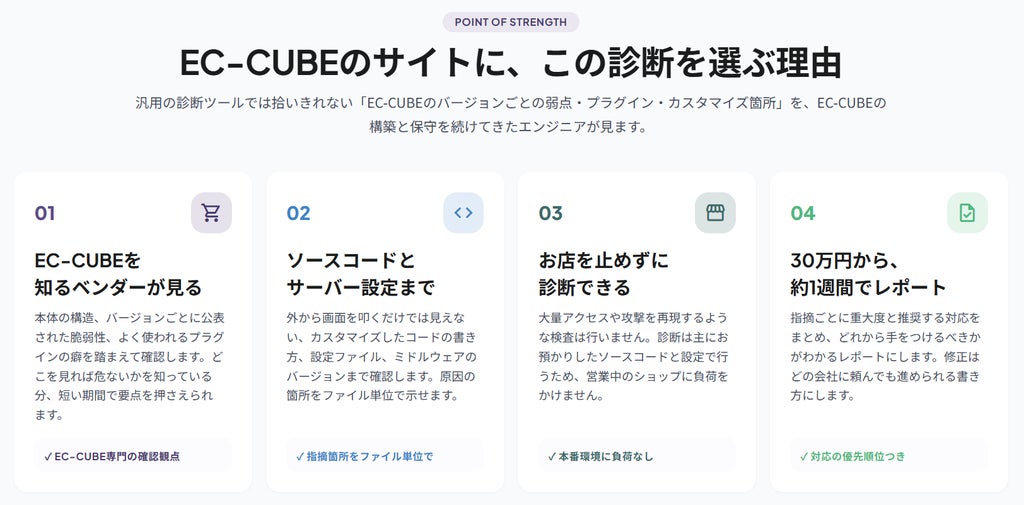
診断は、EC-CUBEのインテグレートパートナープラチナである同社のエンジニアが直接実施する。大量アクセスや攻撃を再現する検査は行わず、預かったソースコードと設定をもとに点検を進めるため、営業中のショップに負荷をかけずに診断できるとしている。
点検はソースコード、インフラ、運用の観点から次の10項目について実施され、結果は「問題なし/要注意/要対応」の3段階で記載される。
- 本体のバージョン・既知の脆弱性
- プラグイン・外部ライブラリ
- カスタマイズ箇所
- 会員・認証・権限
- 管理画面
- 決済・カード情報
- 個人情報・機密情報
- アプリ設定・公開範囲
- サーバー・通信
- 運用・監視
納品されるレポートの構成
納品されるレポートは経営判断や修正作業の双方に活用できる構成となっており、指摘事項は「緊急・高・中・低・情報」の5段階の重大度で分類される。主な内容は以下の通りである。
- 総合評価(A〜Eの5段階)と、専門用語を使わない1ページのサマリー
- 10観点ごとの結果一覧
- 指摘ごとの詳細(該当ファイル・設定、起こりうる被害、根拠となる脆弱性の識別番号、推奨する対応)
- 対応の優先順位(「すぐ対応」「1か月以内」「次の改修で」の3区分)
- オンライン報告会(60分)
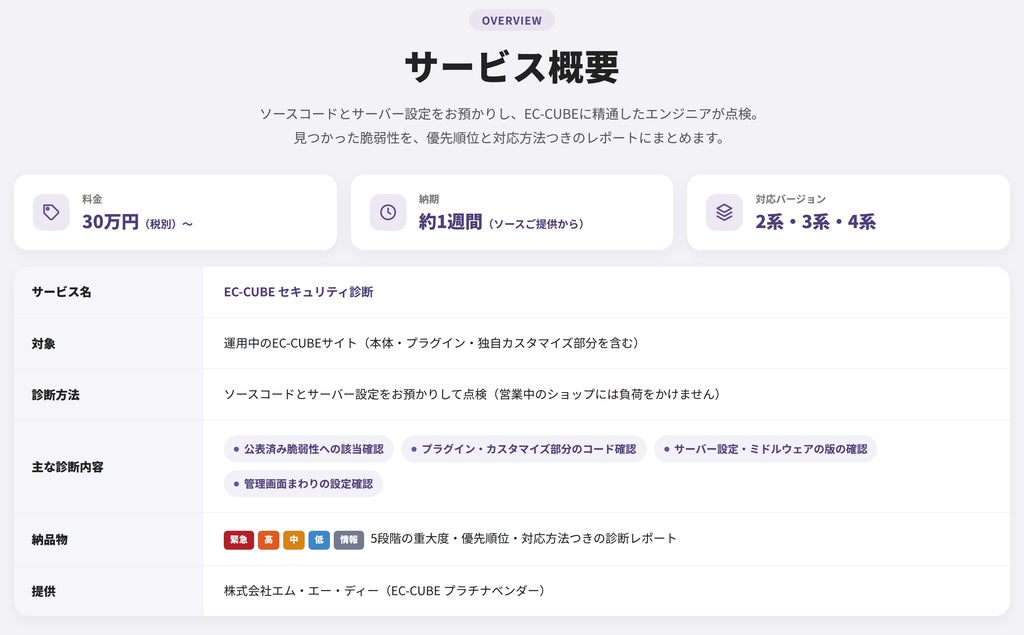
対応バージョンは2系・3系・4系となっている。診断後の脆弱性修正やパッチ適用、EC-CUBE・PHPのバージョンアップ、保守・運用相談についても別途見積もりで対応するほか、修正作業は現在の開発会社へ依頼することも可能としている。
- サービス名:EC-CUBE セキュリティ診断
- 料金:スポット30万円(税別)から
- 納期:ソースご提供から約1週間
- サービスページURL:https://mad2007.co.jp/lp/ec-cube_security_assessment.html
株式会社エム・エー・ディーの概要は以下の通り。
- 会社名:株式会社エム・エー・ディー
- 代表者:代表取締役 高橋 守
- 設立:2007年7月
- 本社:〒104-0033 東京都中央区新川1-3-2 ナックスビル8F
- 開発オフィス:〒630-8115 奈良県奈良市大宮町3丁目5-41 フェローシップセンター2F
- 事業内容:Webシステム開発、ECサイト構築・保守運用、DX支援、スタートアップ支援、人材育成事業
- 認定:EC-CUBE公式プラチナパートナー/DX認定事業者/プライバシーマーク(JIS Q 15001)
- ホームページURL:https://mad2007.co.jp/
本記事は株式会社エム・エー・ディーの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。