ServiceNow、エージェンティックAIセキュリティの調査レポートを公開


東京都千代田区に本社を置き、鈴木 正敏が社長執行役員を務めるServiceNow Japan合同会社は、エージェンティックAIセキュリティの実態に関する調査レポート「The State of Agentic Security(エージェンティックAIセキュリティの現在地)」の日本語版を公開しました。米国のPhronesis Partnersと共同で実施したこの調査では、エージェンティックAIの急速な普及に対して組織のガバナンスが追いついていない実態が浮き彫りになっています。
調査対象となったのは、20か国・8業種にわたる3,766人(日本: 200人)で、所属企業および組織でバイスプレジデント(VP)以上の職位にあり、セキュリティまたはAIガバナンス戦略に関与する立場の人々です。また、参加したすべての企業・組織が、本番環境でAIエージェントまたは自律型AIツールを稼働させています。
調査結果によると、約6割(56%)の組織が自社のエージェンティックAIセキュリティを「確立している」と評価しています。しかし、「エージェンティックAIのガバナンスについて、アカウンタビリティの所在を1人に定めている」とした組織は20%、「単一のインターフェースで統合的な可視性を備えている」組織は21%、「自動化されたデプロイゲートを必須としている」組織は32%にとどまります。
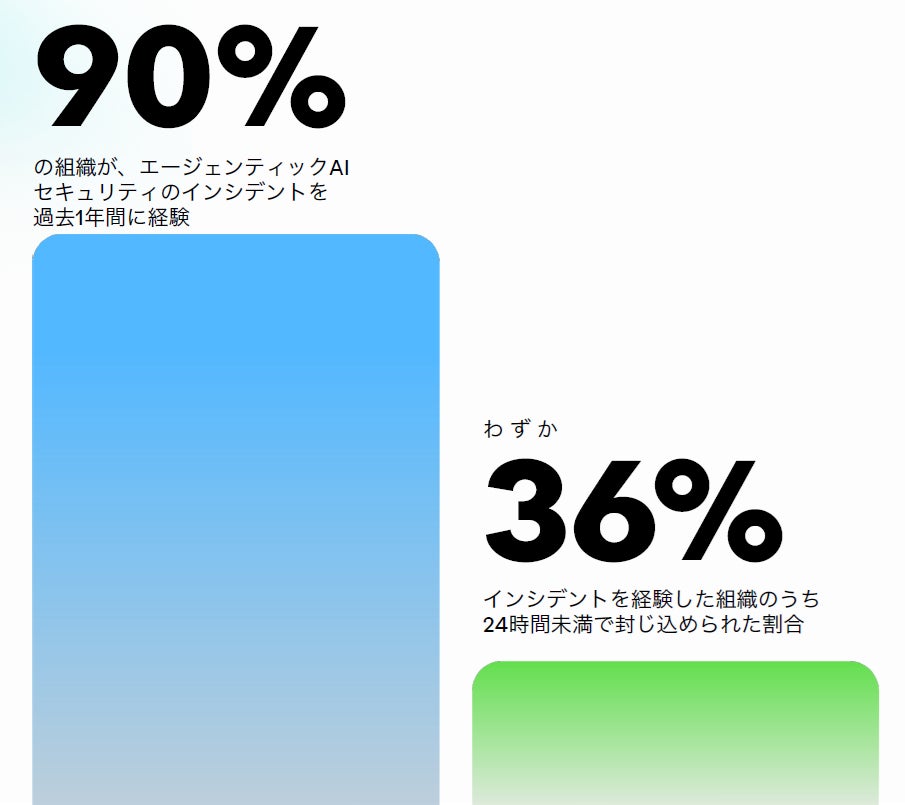
さらに、90%の組織が過去1年間にエージェンティックAIセキュリティのインシデントを経験しているものの、インシデントを経験した組織のうち24時間未満で封じ込められた割合はわずか36%でした。
AIエージェントの把握や変更追跡におけるギャップ
調査対象組織の49%は100~999、35%は1,000超のAIエージェントを稼働させています。AIエージェントはアクセス権を持つ非人間IDであり、境界を察知・分別する能力がないため、早期のコントロールポイントでリスクを防ぐShift Zeroの考え方が重要とされています。
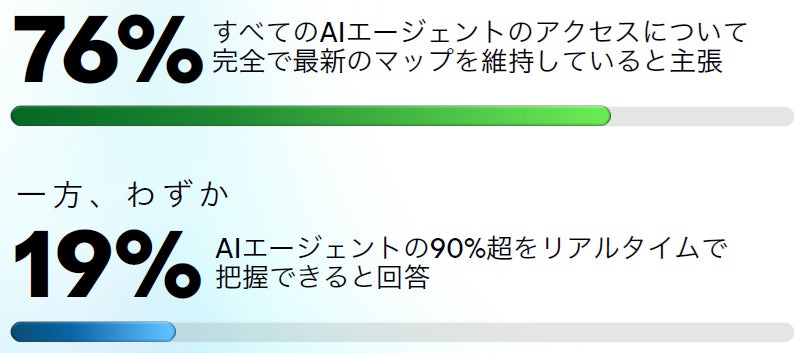
本番環境で稼働するすべてのAIエージェントについて「完全かつ正確な記録を保持し、変更を追跡するプロセスを備えている」と57%が回答した一方、「デプロイの時点で、技術的な統制により、新しいAIエージェントを自動的に登録している」組織は34%でした。また、76%が「すべてのAIエージェントのアクセスについて完全で最新のマップを維持している」と回答したものの、「AIエージェントの90%超をリアルタイムで把握できる」とした組織は19%にとどまっています。
OT・フィジカルシステムへの拡大と対応の遅れ
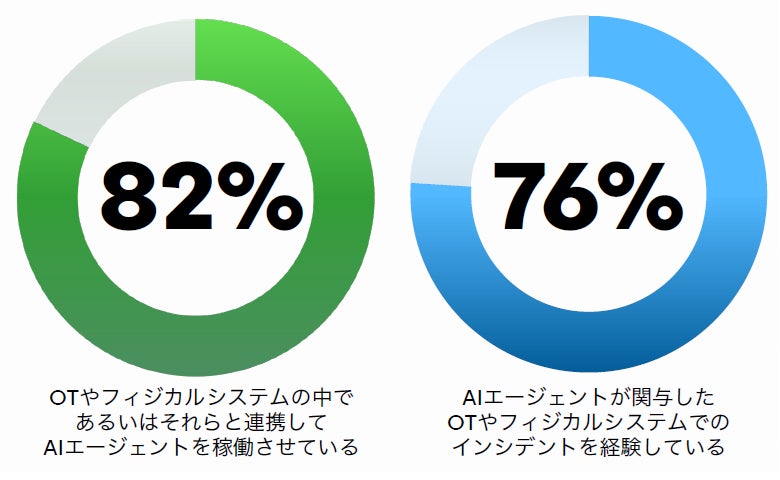
エージェンティックAIの利用はITにとどまらず広がっており、82%の組織が「OTやフィジカルシステムの中で、あるいはそれらと連携してAIエージェントを稼働させている」と回答しました。また、76%の組織が「AIエージェントが関与したOTやフィジカルシステムでのインシデントを経験している」と答えています。その一方で、「OTやフィジカルシステムに特化して設計された、独立したガバナンスフレームワークを備えている」組織は32%にとどまります。
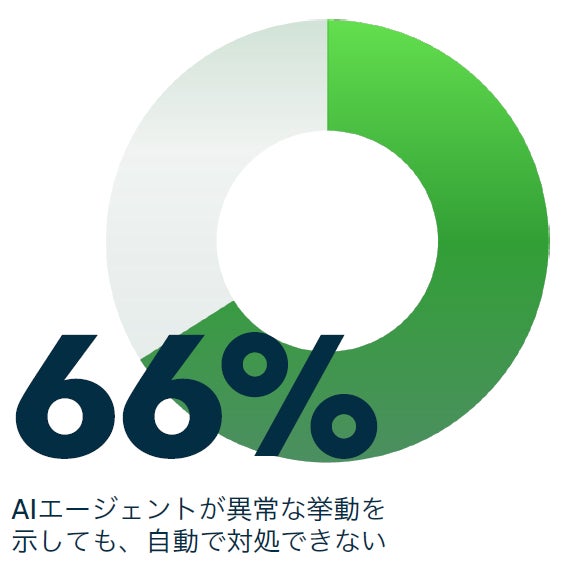
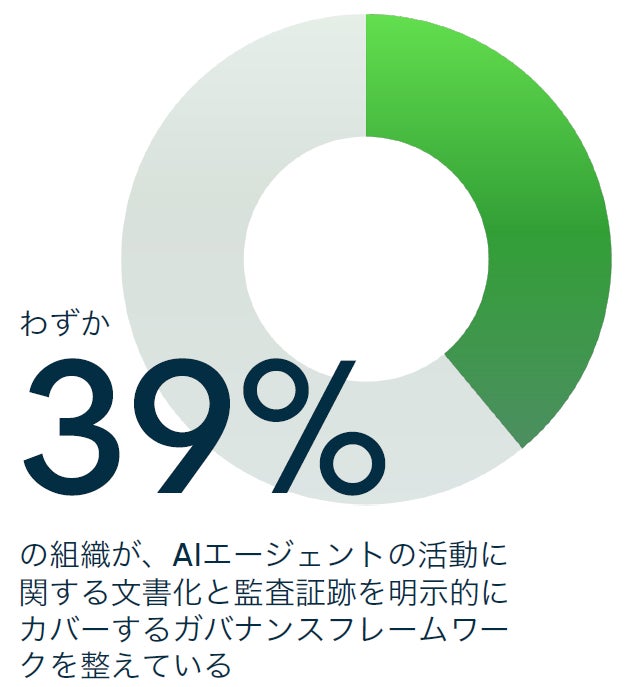
運用の面では、AIエージェントの開発を始める前にセキュリティ部門を関与させている組織は44%で、異常な挙動を自動かつリアルタイムで検知できる組織は51%でした。さらに、66%の組織が「AIエージェントが異常な挙動を示しても、自動で対処できない」と回答しています。また、「完全な証跡一式を求めに応じて提供できる」組織は47%、「AIエージェントの活動に関する文書化と監査証跡を明示的にカバーするガバナンスフレームワークを整えている」組織は39%となっています。
立証可能なセキュリティ態勢を築くための5つのアクション
本調査レポートでは、客観的な統制基準に基づくセキュリティ態勢を整えるため、組織が取り組むべき5つのアクションを提示しています。
- インベントリを継続的に更新しAIエージェントのアクセス範囲をマッピングする: AIエージェントは、デプロイ時に登録し、AIエージェントごとに到達できる範囲を記録する。また、出どころを問わず、同じ基準を適用する。ベンダーやマーケットプレイス経由のAIエージェントにも、責任者と権限の範囲が必要
- 設計の前にセキュリティを組み込む: 要件は、アーキテクチャができてからではなく、構想の段階で決める。最初の議論の場にセキュリティ部門を加え、AIエージェントの到達範囲に対する権限を持たせ、OTやフィジカルシステムでは、調達の段階にまで広げる。また、ポリシーをコードとして記述し、チェックを通過するまでデプロイを止める
- AIエージェント、ID、態勢を一元的に可視化する: AIエージェント、ID、態勢を、1つのデータモデルで扱い、問われた時点で最新の答えを出せる可視性を持たせる。この可視性を、ITの外にあるOTやフィジカルセキュリティにまで広げるとともに、AIエージェントが、あらゆるデータやシステムにまたがって的確に動けるよう、必要なコンテキストを与える
- 証跡を常に手中に収める: 承認、権限の範囲、操作は、発生した時点で記録する。監査人からは年単位の過去を問われるため、保存期間は最初の段階で決める。「このAIエージェントには何が許されていて、誰が承認したのか」という後日の問いを前提に、設計する。証跡が自然に残るようにし、統制は継続的に監視する
- 組織全体を担う責任者を指名する: ガバナンス全体には、専任でアカウンタビリティを負うリーダーを置き、そのリーダーに、実効性のある担当範囲を与える。フレームワーク、ゲート、対応計画、証跡が対象となる。運用するAIエージェントには、各部門が引き続き責任を持つ。
本記事はServiceNow Japan合同会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。