チェック・ポイント、「Not Found」ページの裏に潜む大規模なフィッシングインフラを特定


チェック・ポイント、エラー画面の背後に潜む大規模フィッシング基盤を発見
CATEGORY: テクノロジー
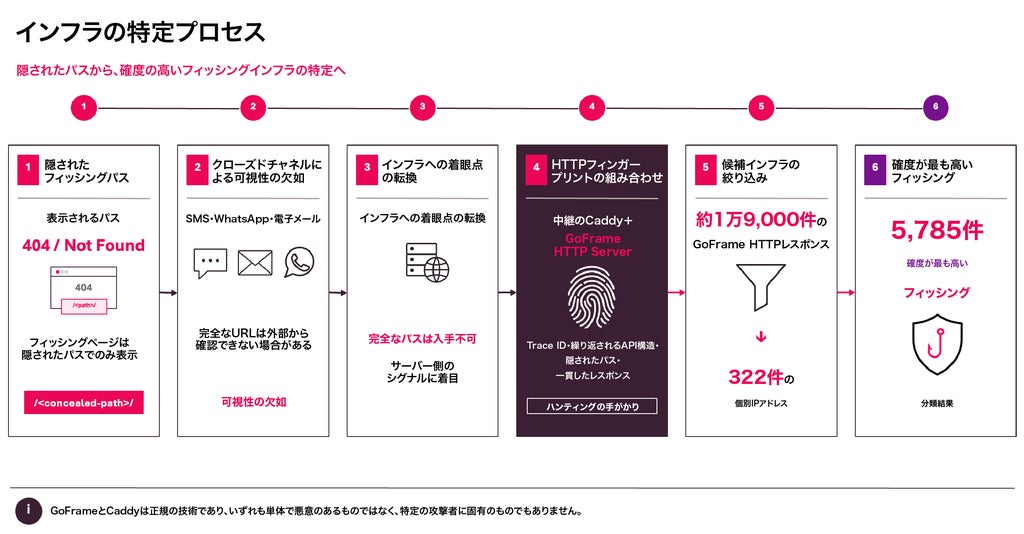
サイバーセキュリティ企業のチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP)のExposure Management研究者は、複数地域にまたがる大規模なフィッシングインフラを発見しました。このインフラは、一見すると非アクティブに見えるドメインの背後に活動中のフィッシングキャンペーンを隠蔽する手口を用いています。研究者は少数のフィッシングURLから調査を開始し、共通する技術的特徴を追跡することで、数千件におよぶドメインが関連していることを突き止めました。
調査によると、対象のルートドメインにアクセスしても空白ページや一般的な404エラー、「Not Found」メッセージが表示され、ログインフォームや不審なブランド表示は確認されません。しかし実際には、地域ごとのURLパス、ローカライズ、セッション制御、トークンによるアクセス制御を組み合わせることでコンテンツの表示が制御されています。
例えば、イタリア向けドメインでは「/it」、ドイツ向けインフラでは「/de」を通じてコンテンツが配信されていました。完全なURLはSMSや電子メール、WhatsAppなどのプライベートなチャネルを通じて配信される可能性があり、従来のドメイン検査では検出が難しい構造となっています。
共通のモジュール型基盤により多地域・多言語へ展開
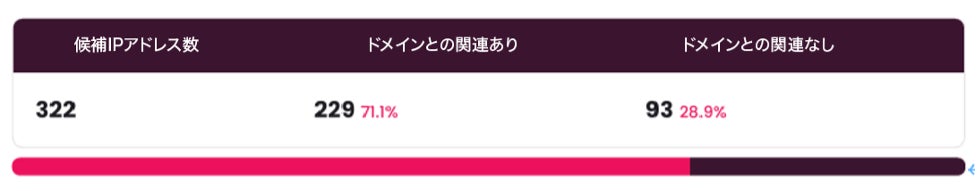
研究者がGoFrame HTTP ServerとCaddyの特性やレスポンス挙動などを分析したところ、約1万9,000件の初期結果から322件の候補IPアドレスが絞り込まれました。9月のある収集期間には1万187件の関連ドメインが特定され、その90%が悪質カテゴリに分類されました。その後のスナップショットでは5,785件のドメインが含まれるなど、インフラの入れ替わりも確認されています。
クラスター内の500ドメインの分析では、共通の基盤を用いて多様な地域や業界を標的としている実態が判明しました。東南アジアでは銀行や金融サービス、リワードプログラムが標的となり、ヨーロッパでは交通、駐車場サービス、税務、行政、宅配などが狙われました。ラテンアメリカでは金融機関や政府機関、郵便サービス、社会保障給付が装われており、イスラエル、オーストラリア、アフリカ、アジアでも地域に応じた手口が確認されています。
ある中米の金融グループ顧客を装った事例では、ルートドメインでエラーを表示しつつ、「/pa」へのアクセスでカスタム検証画面を表示し、セッショントークンを生成した後に誘導ページへリダイレクトしていました。システムは英語、スペイン語、フランス語、ドイツ語、ポルトガル語、アラビア語、ヘブライ語、日本語、韓国語、ヒンディー語、ロシア語、中国語など多数の言語に対応しています。
挙動ベースの分析による脅威検知を提唱
このインフラはドメインやIPアドレスの関連付けが頻繁に変化するため、ドメイン単体での追跡には限界があります。一方で、隠された地域別配信、トークン制御、ランダムなAPIパス、共通の構成スキーマといった挙動を手がかりにすることで、変化するインフラを補足できるとしています。
現時点の証拠からは共通のフィッシングツールキットの使用が裏付けられているものの、特定のフィッシングキットやサービスプロバイダー、運営者、脅威グループを名指しするには追加の証拠が必要であるとしています。
チェック・ポイント・ソフトウェア・テクノロジーズは、世界各国の10万を超える組織を保護するサイバーセキュリティ企業です。
- 設立(全額出資日本法人、チェック・ポイント・ソフトウェア・テクノロジーズ株式会社):1997年10月1日
- 拠点(日本法人):東京都港区
- ウェブサイト:www.checkpoint.com
- 日本法人ウェブサイト:https://www.checkpoint.com/jp/
本記事はチェック・ポイント・ソフトウェア・テクノロジーズの発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。