TriStructがCPMI・IOSCOの協議文書に技術意見書を提出


TriStruct株式会社は、国際決済銀行(BIS)の決済・市場インフラ委員会(CPMI)と証券監督者国際機構(IOSCO)が2026年9月に公表した2つの協議文書に対し、2026年11月3日と11月17日に技術意見書を提出した。意見書では、金融市場インフラの取引状態を検証する際の課題や、外部業者への依存について論じている。
CPMI・IOSCOが意見を募集する2文書
CPMIとIOSCOは2026年9月、金融市場インフラ(FMI)向けの協議報告書「Cyber resilience toolkit: practical considerations for FMIs」と、討議資料「FMIs’ reliance on third-party service providers: challenges and risks」を公表し、12月1日まで意見を募集している。
1本目の意見書は検証の真正性と網羅性を提案
TriStruct株式会社は2026年11月3日、大規模サイバー侵害を前提に、金融市場インフラの取引状態を検証可能にする条件を論じた意見書を提出した。復旧前の検証には、残っているデータが確定時点の内容と同じかを問う「真正性」と、存在したはずの記録が欠けていないかを問う「網羅性」の課題があるとして、評価基準をツールキットに加えるよう提案している。
意見書は、侵害後に構成されるログやバックアップの照合だけでは、対象データ全体の真正性をどこまで保証できるかが明確でないと指摘する。また、ログの未発行や業務上の確定から証拠保全までの遅延がある場合、取引データやログの存在自体が失われ、残存記録の照合では欠落を検知できない可能性があるとしている。
2本目の意見書は外部業者への依存を2種類に整理
TriStruct株式会社は2026年11月17日、サードパーティ業者への依存を「サービスの依存」と「データ真正性の依存」に分けて論じる意見書を提出した。
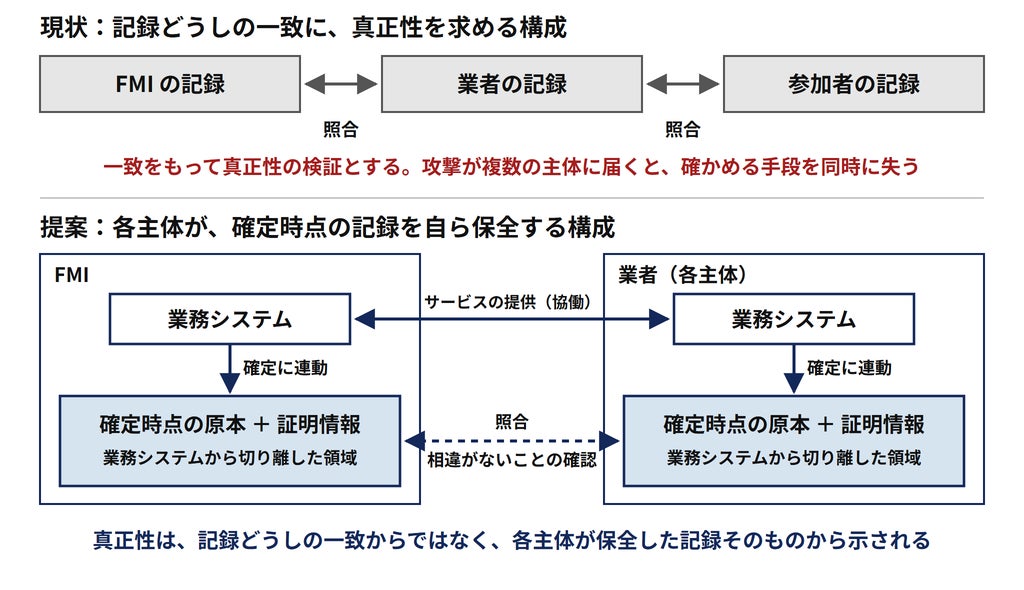
「サービスの依存」は業務処理を業者に委ね、業者が停止すれば業務も停止することを指す。「データ真正性の依存」は、取引記録の真正性を他の主体の記録との一致に求めることを指す。意見書は、大規模サイバー攻撃がサプライチェーン全体に波及した場合、記録の一致による真正性が揺らぎ、記録の存在自体が痕跡を残さず消失する可能性も否定できないとしている。
意見書によると、デジタルデータの真正性は事後の証明を待たず、データの確定時に付与できる。自らのデータを自ら保持し、必要な範囲を業者と分け持つ方法は、既存の手順や業者との連携を大きく変えずに始められるとしている。
意見書の要旨とIEA
2本の意見書の要旨と結論はリリースに添付されており、TriStruct株式会社のウェブサイトでも公開されている。
https://tristruct.co.jp/proposal.html
TriStruct株式会社によると、IEA(Immutable Evidence Architecture)は、ランサムウェアで改変・暗号化された記録を元のデータのまま書き戻すためのデータ保存基盤。業務システムでのデータ確定に連動し、業務データの原本と、それを固定した事実を示す記録を、業務システムの権限が及ばない領域に改変できない形で保存する(特許第7892230号)。
本記事はTriStruct株式会社の発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。