アスタリスク・リサーチがAI時代の脆弱性対策を解説するセミナーを開催へ


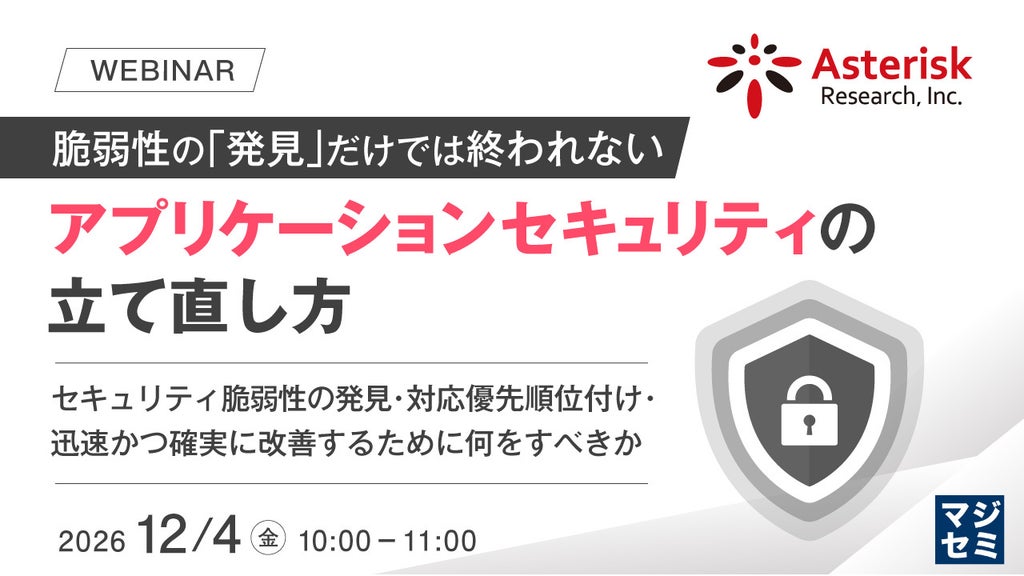
株式会社アスタリスク・リサーチは、AIの普及に伴う脅威環境の変化を踏まえたアプリケーションセキュリティ(AppSec)のセミナーを開催します。マジセミ株式会社が協力として参画します。
生成AIの普及により、攻撃手法の高度化やOSSのサプライチェーンリスク、守るべき対象の変化など、セキュリティ対応全体に影響が及んでいます。本セミナーでは、従来の年1〜2回の診断だけでは十分な安全性を維持できない課題に対し、脆弱性の発見と改善の進め方を見直すための考え方を解説します。
変化する脅威環境と問われるセキュリティ運用の見直し
これまでは年単位で大きく変わらないとされていた攻撃の傾向やシステムの構成部品、開発と運用の進め方の前提が崩れつつあります。ばらまき型の攻撃が高精度化していることや、OSSの配布経路・委託先への攻撃によるサプライチェインリスク、AIを組み込んだシステムなど守る対象の変化、修正対応を担うチームの変化など、多方面に影響が広がっています。
2026年11月5日には内閣官房 国家サイバー統括室が事業者向けの注意喚起を出し、AIを用いた大規模な調査による侵入や、診断で低いと評価された問題の組み合わせによる侵入に言及したうえで、基本的な対策の徹底を求めています。
単発の診断から継続的な改善に向けた取り組み
セミナーでは、脆弱性診断を実施しても改善が進まず安全性を維持できないという課題に向き合います。OSSや外部ライブラリ、自社開発コードを含むアプリケーションにおいて、報告書の受領後に誰が何を根拠に修正を判断するのかといった実務上の問いに対し、現場の実践者の視点から回答が提示されます。見落とされやすい認証と権限の弱点についても取り上げられます。
また、開発の早い段階で対策を講じるシフトレフトの考え方を掘り下げるほか、使っているOSSやライブラリのバージョンを洗い出して既知の脆弱性と照らし合わせ続けるソフトウェア構成解析(SCA)を日々の活動に組み込む手法を説明します。あわせて、アスタリスク・リサーチが推奨・提供するSCAサービスやSaaS型SCAサービスなどの支援内容も紹介されます。
本セミナーは、すでに脆弱性診断やセキュリティ施策を実施しており、脆弱性の発見・改善・継続的な管理を見直したい担当者や責任者を主な対象としています。
- 主催: 株式会社アスタリスク・リサーチ
- 協力: マジセミ株式会社
本記事は株式会社アスタリスク・リサーチおよびマジセミ株式会社の発表をもとに作成しています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。