プルーフポイントが2026年版CISO意識調査の日本語版を発表


サイバーセキュリティ企業の日本プルーフポイント株式会社は、年次レポート「2026 Voice of the CISO」の日本語版を発表しました。本レポートでは、企業のサイバーレジリエンス向上の兆候が見られる一方で、人やデータ、日常業務に組み込まれたAIシステムへのリスク集中が浮き彫りになっています。世界16か国1,600人のCISOを対象とした調査により、データ漏えいによる事業への影響の深刻化や、AI活用に伴うセキュリティ責任の拡大といった実態が明らかになりました。
AI活用推進とセキュリティ担保の二重の責務
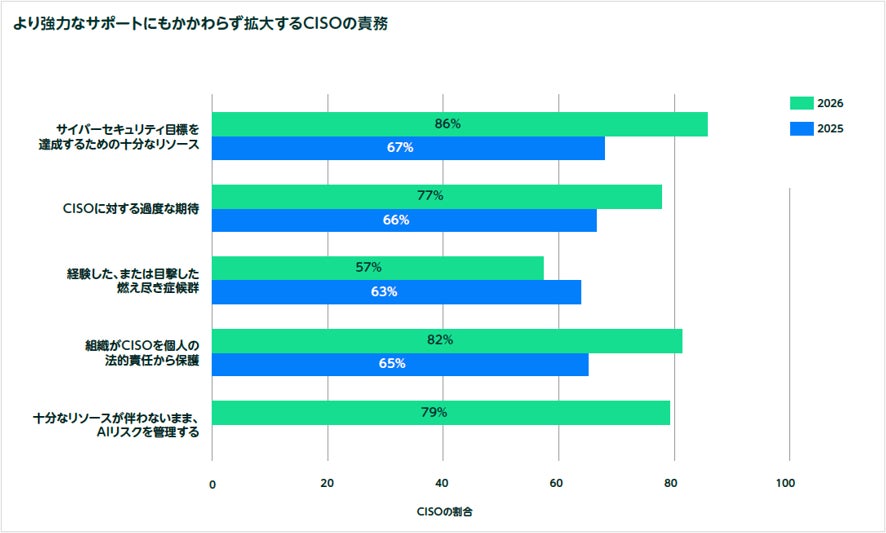
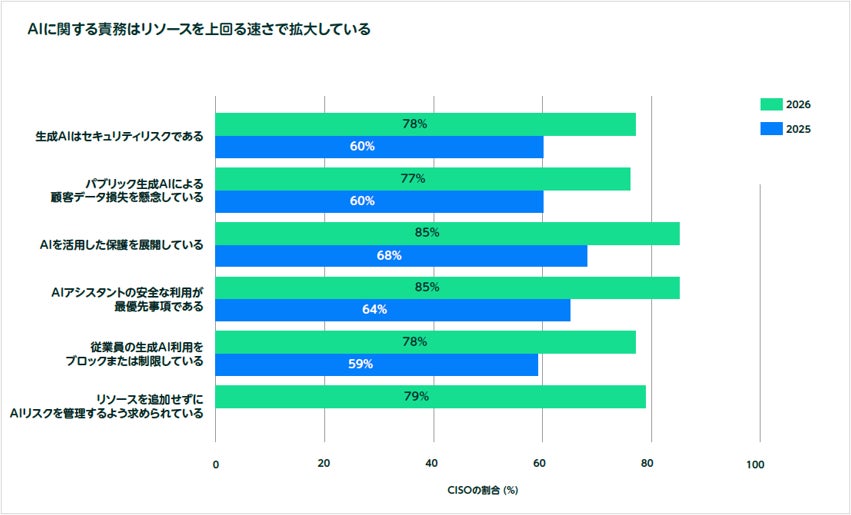
日本の調査結果では、生成AIのセキュリティに対するCISOの懸念が前年比17ポイント増の62%(世界平均:78%)に達しました。一方で、日本のCISOの66%(世界平均:85%)はAIアシスタントやコパイロット、自動化ツールの安全な活用を可能にすることを今後2年間の最優先事項に挙げています。また、65%(世界平均:79%)がリソースや専門性の十分な拡充がないままAI関連リスクの管理を担うことになると見込んでいます。
プルーフポイントのグローバル レジデントCISOであるパトリック・ジョイスは、セキュリティリーダーにはテクノロジーに起因するリスクからビジネスを守ることと安全かつ迅速な導入を支援することの双方が求められていると指摘しています。
人的リスクとデータ漏えいの事業影響が深刻化
重大なデータ損失を経験した組織の割合について、日本は2025年の35%から2026年には49%へと上昇しました(世界平均:2025年の66%から2026年の53%へと減少)。データ漏えいが発生した日本の組織では事業への影響も深刻化しており、金銭的損失は9%から43%、攻撃後の復旧コストは34%から41%、評判への悪影響は40%から41%へとそれぞれ増加しています。
脆弱性に関して、日本のCISOの62%(世界平均:79%)が人的リスクを組織における最大のサイバー脆弱性と認識しています。重大なデータ損失を経験した日本の組織では、原因として悪意のある、または犯罪目的の内部関係者が53%(世界平均:46%)、侵害された内部関係者が49%、不注意な内部関係者が45%挙げられました。さらに、当該組織のCISOの98%(世界平均:93%)が退職する従業員も要因の一つだったと回答しています。
従業員のAI利用に対する懸念と取締役会からのプレッシャー
防御対策について、日本のCISOの64%(世界平均:86%)は自社のセキュリティ対策でリスクを効果的に軽減できていると考えています。しかし、65%(世界平均:76%)は従業員が機密データを漏えいさせるおそれのある方法でAIを利用する可能性が高いとみており、63%(世界平均:78%)が従業員による生成AIの利用をブロックまたは制限しています。
経営陣との関係では、日本のCISOの64%(世界平均:85%)がサイバーセキュリティに関して取締役会と認識が一致していると回答し、2025年の54%から上昇しました。一方で、日本のCISOの64%(世界平均:77%)が自身に過度な期待が寄せられていると感じており、認識の一致がプレッシャーの軽減にはつながっていない状況も示されています。
調査の概要
- 調査対象:米国、カナダ、ブラジル、メキシコ、英国、フランス、ドイツ、イタリア、スペイン、オランダ、アラブ首長国連邦、サウジアラビア王国、オーストラリア、日本、シンガポール、インドの16か国・地域における従業員数1,000人以上の組織のCISO 1,600人超(各市場100人)
- 調査実施時期:2026年5月
- 調査実施機関:Censuswide
本記事は日本プルーフポイント株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。