GMOサイバーセキュリティbyイエラエがASM活用のセミナー開催へ


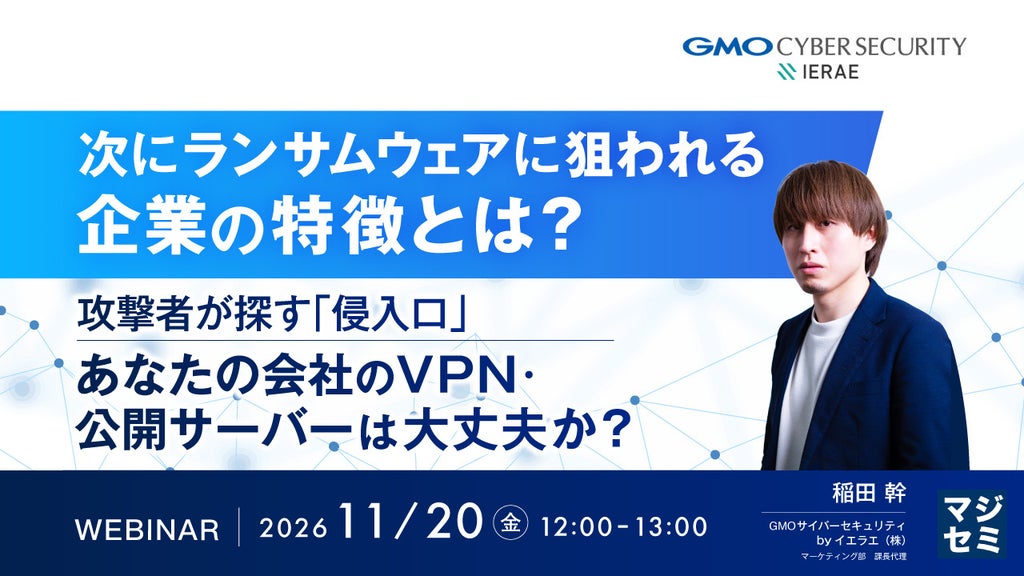
GMOサイバーセキュリティ byイエラエ株式会社は、ランサムウェア対策における侵入前の入口管理をテーマにしたセミナーを開催します。マジセミ株式会社が協力として参画します。
セミナーでは、インターネットから到達可能な外部公開IT資産の棚卸しや、ASM(Attack Surface Management)を用いた継続的な脆弱性診断の運用手法について解説される予定です。
ランサムウェア攻撃においては、メールや端末にとどまらず、VPN、リモートアクセス機器、公開サーバー、Webサイト、社内で把握しきれていないシャドーITといった外部公開IT資産が侵入口となる事例が問題視されています。感染経路としてVPN機器やリモートデスクトップなどの外部公開資産経由が大きな割合を占める傾向があり、侵入後の検知や復旧だけでなく、侵入前の入口管理が重要なテーマとなっています。
パッチ未適用の機器やサポートの終了した製品、管理画面、検証環境、古いCMS、過去のキャンペーンサイト、子会社のサブドメインなどは、社内で見落とされていても攻撃者から発見されやすい状態になっているケースが指摘されています。
年1回診断における「約11か月の空白」の課題
多くの企業で実施されている年1回の脆弱性診断では、診断後に追加された新規サイトやサブドメイン、クラウド上の一時環境、検証環境、子会社・事業部門の公開資産までを継続的に把握しにくい状況があります。
年1回診断の場合、次回診断までの「約11か月」にリスクが増加しても発見が遅れる可能性があるほか、診断結果の優先順位付けや対応状況の追跡が属人化しやすい課題があります。このため、対象範囲や確認頻度、対応の優先順位を含めた運用設計が求められています。
ASMを活用した外部公開資産の棚卸しと継続監視
本セミナーでは、ASM(Attack Surface Management)を活用して外部公開IT資産を棚卸しし、継続的な脆弱性診断を行う手法を整理します。外部から到達可能なドメイン、サブドメイン、IPアドレス、公開ポート、VPN、クラウド上の公開サービス、証明書、サポート終了製品などを対象に、攻撃面の発見、情報収集、リスク評価、対応に至る運用の考え方が解説されます。
- 主催: GMOサイバーセキュリティ byイエラエ株式会社
- 協力: マジセミ株式会社
- 協力企業所在地: 〒102-0094 東京都千代田区紀尾井町3番12号
- 協力企業問い合わせ先: https://majisemi.com/service/contact/
本記事はGMOサイバーセキュリティ byイエラエ株式会社およびマジセミ株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。