オーティファイ、AIを活用したAutify Securityの先行利用企業を募集


オーティファイ株式会社は、複数のAIエージェントが脆弱性の検証から修正案の提示までを行う新サービス「Autify Security」のアーリーアクセスプログラムを開始した。ソフトウェア開発企業を対象に、先行利用企業の募集を行っている。
攻撃と防御の非対称性が広がる開発現場の課題
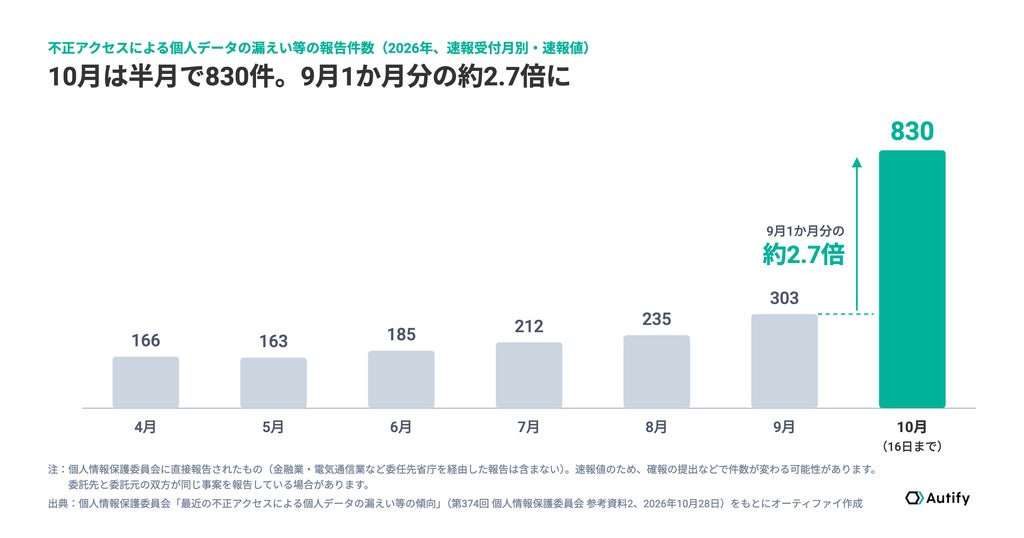
脆弱性の公開から悪用までの期間は短縮傾向にある。米VulnCheckの調査によれば、2026年上半期に悪用が確認された脆弱性の約4件に1件は、公開前を含む公開当日までに悪用されていたとされる。また個人情報保護委員会の報告によると、国内における不正アクセスによる個人データの漏えい等の報告件数(速報値)は、10月16日までの半月で830件となり、9月1か月分の303件と比べて約2.7倍に達している。
生成AIの活用によって攻撃の低コスト化や高速化が進むなか、防御側のペネトレーションテスト実施率は低いと指摘されている。さらに、2025年に情報処理推進機構(IPA)の脆弱性対策情報データベース「JVN iPedia」へ登録された脆弱性対策情報が4万件を超えるなど、検出された問題の見極めや修正にともなう負担の増大が現場の課題となっている。
複数のAIエージェントによる継続的な検証・修正フロー
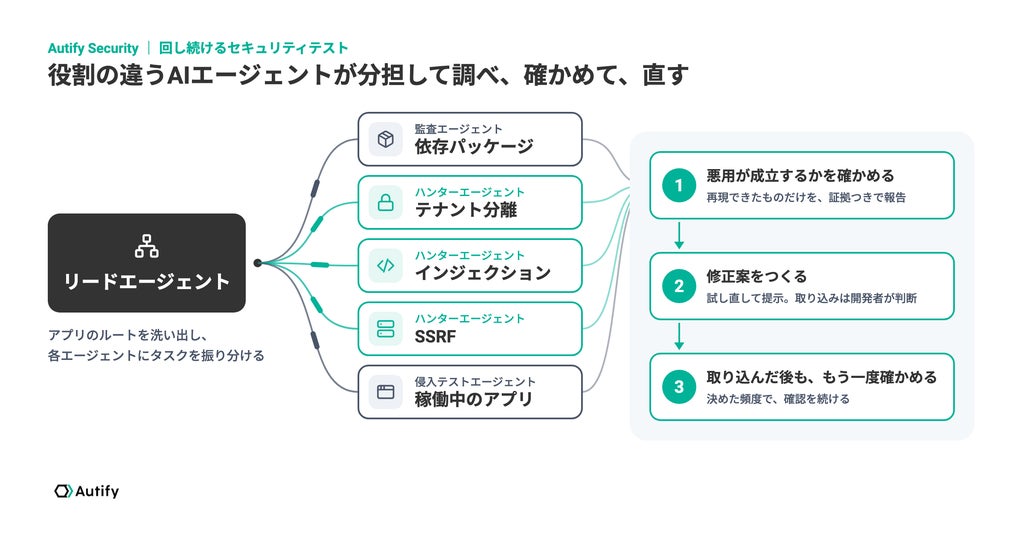
Autify Securityは、GitHubのリポジトリと連携し、毎日、毎週、または手動の頻度でスキャンを実施する。指揮を執るリードエージェントが、依存パッケージを監査するエージェントや脆弱性を探すハンターエージェントへタスクを割り振り、並行して調査を行う仕組みだ。任意のステージング環境が指定された場合は、稼働中のアプリを検査する侵入テストエージェントも加わる。
検出された問題は外部から隔離されたサンドボックス環境で検証され、再現が確認されたもののみがCWE分類や深刻度、実行ログなどの証拠とともに報告される。AIエージェントが作成した修正パッチは、悪用の不成立や既存テストの通過を検証したうえで提示され、開発者の判断によってプルリクエストの作成やマージが行われる。修正の取り込み後も再検証や定期スキャンを継続し、新たなリスクに備える。
安全性に配慮した運用環境と想定用途
本サービスでは、.envファイルや秘密鍵ファイルなどのシークレットを含むファイルを解析前に除外するほか、AIモデルの学習にコードを利用しない事業者のみを採用している。また、プルリクエストの自動作成は行わず、開発者の操作によってのみ作成される。
なお、ステージング環境の検査は利用者が管理または検査権限を持つ環境に限定され、本番環境での実行は想定されていない。本機能は専門家による脆弱性診断やペネトレーションテストを置き換えるものではなく、診断の合間を埋める継続的なテストとしての利用を想定したものであり、すべての脆弱性の検出や修正を保証するものではないとしている。
オーティファイ代表取締役 CEOの近澤良氏は、攻撃者が低コストかつ高速に脆弱性を試せる状況において、守る側もテストと同様にセキュリティを確かめ直し続ける必要があると指摘し、サイバーセキュリティ領域へのサービス展開について「これからのセキュリティは、見つけた数よりも、確かめて直せた数で測られるようになるはずです」と述べている。
アーリーアクセスプログラムの概要は以下の通り。
- 内容:Autify Securityの先行利用企業を募集
- 対象:GitHubでソースコードを管理し、ソフトウェアを開発している企業(ステージング環境の指定は任意)
- 受付期間:2026年11月4日(水)〜12月15日(火)
オーティファイ株式会社は米国に本社を置くAutify, Inc.の日本法人で、2017年2月3日に設立された。東京都中央区東日本橋2丁目22-1 クロスシー東日本橋ビル6階に拠点を置き、AIを用いたソフトウェア開発・テスト支援プラットフォーム「Autify」の開発・販売を手掛けている。
本記事はオーティファイ株式会社の発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。