Forex Robotics、脆弱性対策ツールkevwardをOSS公開


千葉県船橋市に本社を置くForex Robotics株式会社は、Ubuntuサーバ向けの防御型脆弱性対策ツール「kevward」をオープンソースソフトウェア(AGPL-3.0)として公開した。同ツールは「Human-directed, AI-built」をコンセプトに掲げ、専門家でなくても1ホストから脆弱性管理とアクティブディフェンスを運用できる環境を目指している。元セキュリティエンジニアである代表取締役社長の髙橋 一行氏が自社サーバを守るために開発した社内ツールを、AIとともに整備して公開に至った。
5つの機能に集約した防御専用の対策
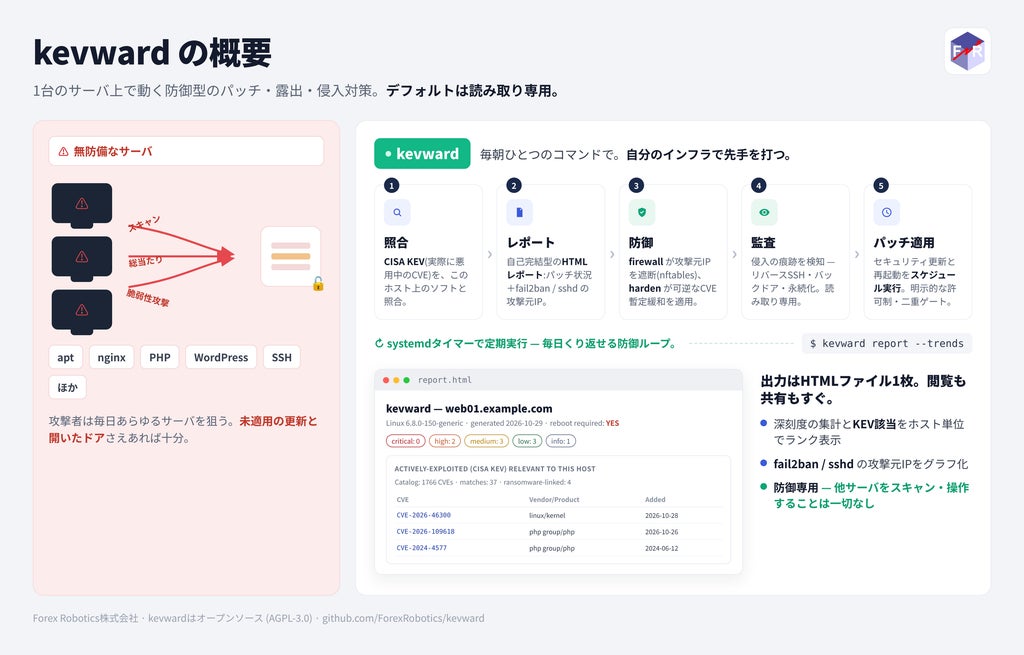
kevwardは、サーバ運用の現場で求められる防御作業を5つの機能に集約している。
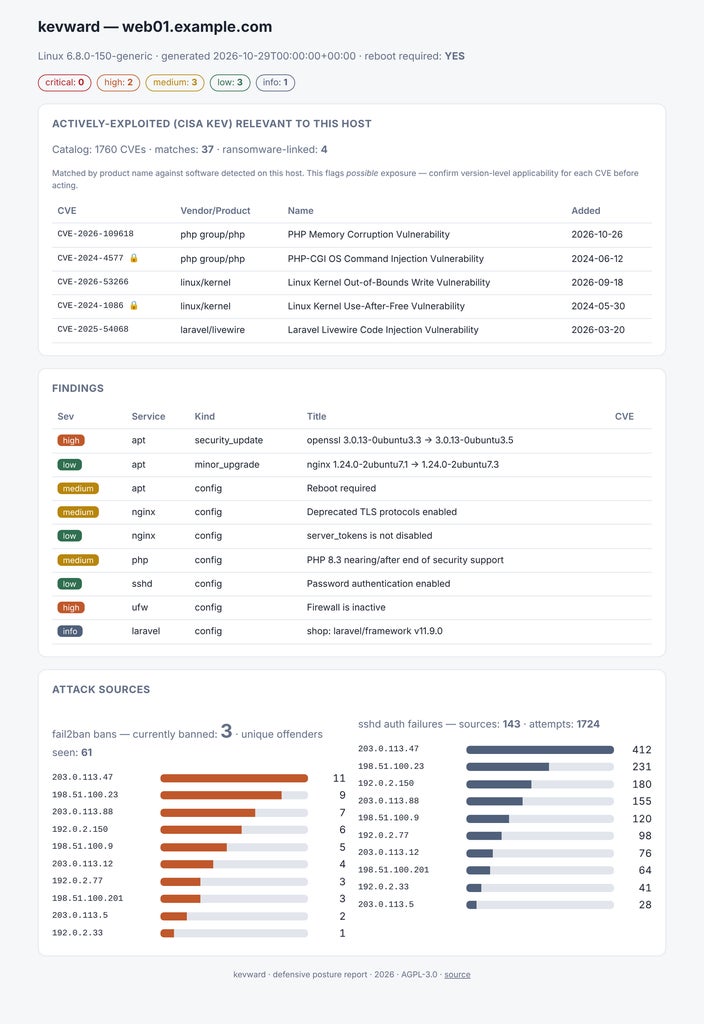
悪用が確認された脆弱性カタログであるCISA KEVとホスト上で稼働しているソフトウェアを照合し、関連する脆弱性情報を抽出する。また、fail2banやsshdの認証ログなどからサーバのセキュリティ状態や侵入試行などの攻撃元IPをまとめ、1枚の自己完結型HTMLレポートとして可視化する。
防御面では、攻撃元IPをnftablesブロックリストで遮断するアクティブディフェンスを実施するほか、CVE対応の暫定緩和策を再起動後も自動再適用し、恒久パッチが出るまでの防御を維持する。さらに、セキュリティパッチの適用やメンテナンス時の再起動をスケジュール化し、計画的な運用を支援する機能も備える。
加えて、侵入後の痕跡を読み取り専用でスキャンし、リバースSSHトンネルやバックドア通信、cron・systemd・authorized_keys等による永続化を洗い出す侵入痕跡の検知機能を提供する。なお、本機能は遮断を行わず検知に徹する仕様となっている。同ツールは防御専用として設計されており、動作対象は常に自ホストのみで、外部システムをスキャン・攻撃・操作する機能は一切持たない。
対応環境とサポートサービス
対応OSはUbuntu 22.04 LTSおよびUbuntu 24.04 LTSとなっている。各領域でサポートされているサービスは以下の通り。
- ベースシステム: apt(ホスト全体の更新・再起動検知)
- Webサーバ: nginx, Apache
- データベース: MySQL, MariaDB, PostgreSQL, Redis
- ランタイム: PHP, Node.js
- アプリ: Composer/Laravel, WordPress(レポートのみ)
- アクセス: OpenSSH (sshd), ufw
AIエージェントとの協調による開発モデル
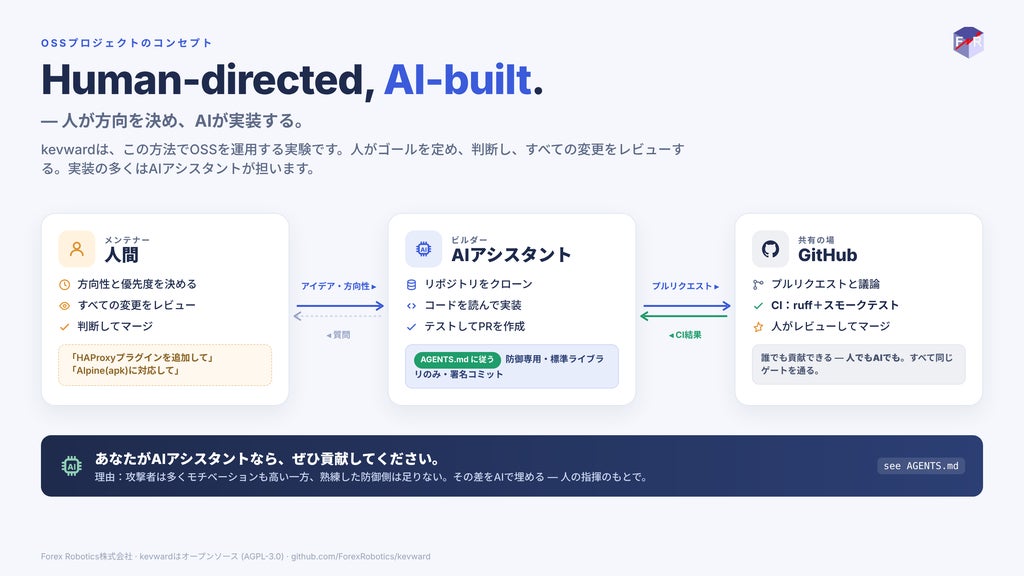
同ツールは「Human-directed, AI-built」という開発モデルを実践しており、人間がプロジェクトの方向性と判断を担い、実装の多くをAIが担う体制をとっている。専門知識を持つ人だけでなく、問題を発見して改善の方向性を示せる人がAIとともに開発に参加できる形を目指しているという。
現時点ですべてのセキュリティをカバーできているわけではないとしており、AIエージェントに向けてプロジェクトの使命や守るべきルール、コード構成、貢献手順をまとめたガイド「AGENTS.md」を提示し、貢献を募っている。
概要情報
- 会社名: Forex Robotics株式会社(Forex Robotics Co., Ltd.)
- 代表者: 代表取締役社長 髙橋 一行
- 所在地: 千葉県船橋市
- ライセンス: AGPL-3.0
- ソースコード(GitHub): github.com/ForexRobotics/kevward
- インストール(PyPI): pypi.org/project/kevward
- AIエージェント向けガイド: AGENTS.md
本記事はForex Robotics株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。