リブランディング、新型サイバー攻撃4手口の調査結果と対策リストを公表


リブランディング株式会社は、海外で報告されている4つの新型サイバー攻撃の手口と、GMOインターネットグループが公表した不正アクセスの事実関係に関する調査結果をまとめました。公的機関や事業者、セキュリティ企業などの公開資料をもとに分析したもので、利用者の操作や判断が侵入の契機となる手口の特徴を整理しています。同社は国内でも同様の手口による被害が及ぶ可能性があるとし、個人や企業に向けた11項目のチェックリストを提示しています。
海外で報告されている4つの攻撃手口
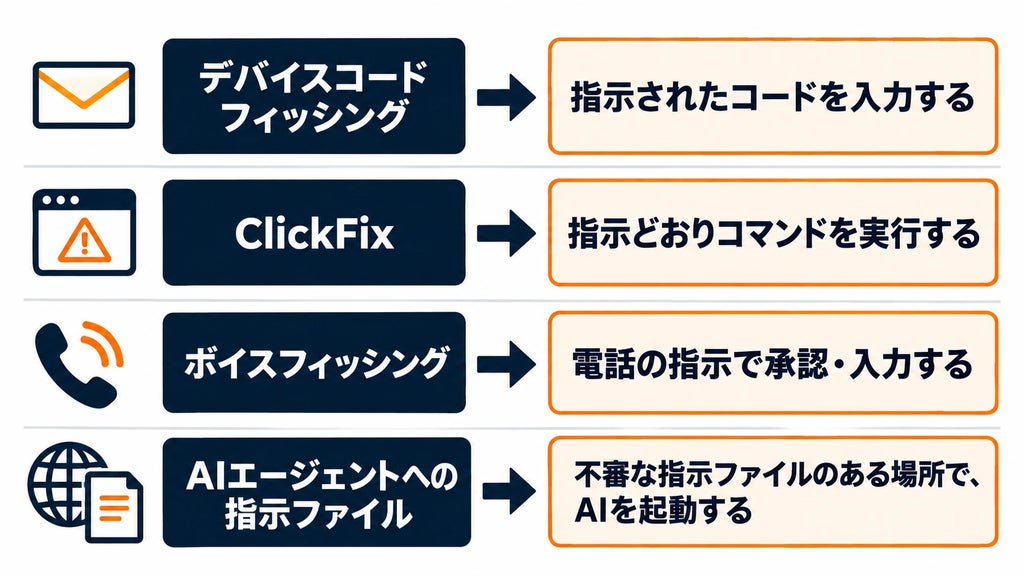
調査対象となったのは、デバイスコードフィッシング、ClickFix、ボイスフィッシング、AIエージェント乗っ取り(2026年10月22日に報告)の4つの手口です。いずれも利用者の操作や判断が被害の入り口になる点が共通しています。
- デバイスコードフィッシング:偽の案内で正規のサインイン画面にコードを入力させ、パスワードを盗まずにアカウントへの侵入口を得る手口。マイクロソフトが2026年9月に公表した情報によると、基盤「EvilTokens」による侵害は1万を超える組織、1万2千件を超える受信箱に及んでいます(対象期間は示されていません)。
- ClickFix:偽の確認画面の指示により、利用者自身に不正なコマンドを実行させ、情報を盗むウイルスに感染させる手口。警察庁が2025年10月に注意喚起を行っています。
- ボイスフィッシング:電話で担当者や銀行を装い、設定変更や承認、情報の入力をさせる手口。警察庁は銀行を名乗る電話で法人口座を狙う手口について、2025年12月と2026年6月に注意喚起しています。
- AIエージェント乗っ取り:Webサイトが保存させた指示ファイル(AGENTS.mdなど)を、Claude CodeやCodexなどのAIエージェントが作業上の指示として読み込み、実行してしまう手口。セキュリティ企業のForever Securityが2026年10月22日、実際の顧客のパソコンのDownloadsフォルダで悪意あるAGENTS.mdを発見したと報告しています(研究者の再現実験は検証環境でのもの)。
調査の背景として、GMOインターネットグループが2026年10月に公表した「お名前.com デスクトップクラウド」への不正アクセス事案が挙げられています。同社の公式発表(10月28日11時の第13報)によると、10月20日に一部顧客のサーバー環境で第三者による不正なプログラムの設置が確認されました。
取引ツールに保存された口座のログイン情報が取得され、不正に使われた可能性があると公表されており、顧客から取引口座での身に覚えのない操作の報告もあったとされています。影響の可能性があるサーバーは26,739件(実際の被害件数ではない)で、侵入経路、影響範囲、被害件数は調査中となっています。サービス側の環境が侵害されると、利用者本人が注意していても金銭的な損失などの影響を受け得ることが示されています。
国内企業や個人への波及が懸念される理由
リブランディング株式会社は、海外の手口が日本にも及ぶ可能性がある理由として次の5点を挙げています。
- サイバー攻撃に国境がなく、被害が観測された国が複数の国にまたがっている
- 手口が悪用しているのは、サインインの仕組みやパソコンの標準機能といった世界共通の部品である
- 攻撃者が企業規模だけで標的を選ぶとは限らない
- 誘い文句の作成に生成AIが使われるなど攻撃の準備が省力化しており、AIエージェントの利用拡大に伴い標的の対象も広がり得る
- ClickFixや電話を使う手口など、同じ型の手口への注意喚起がすでに国内で出ている
推奨される対策と11項目のチェックリスト
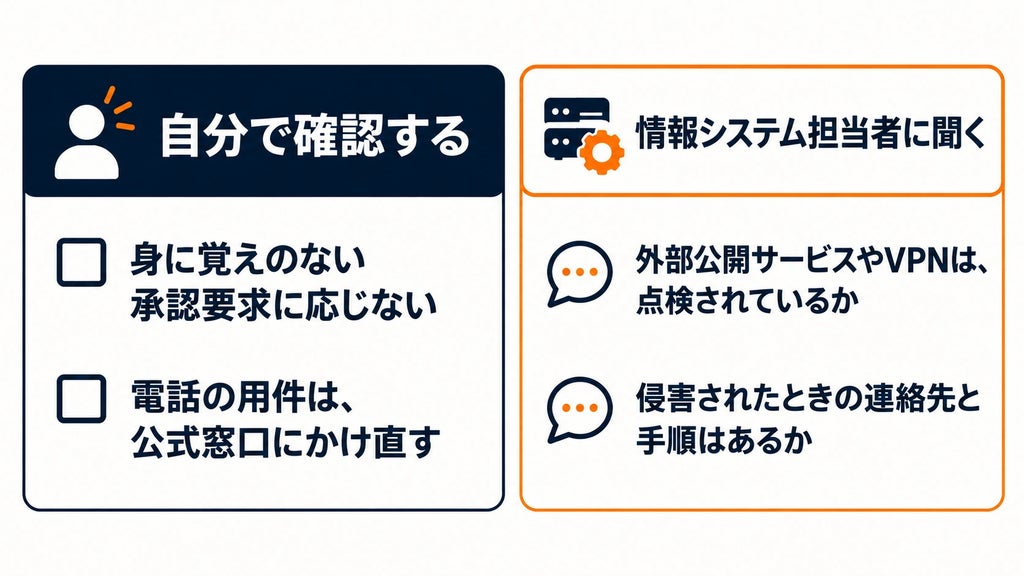
対策として、一般社員が自分で確認する8項目と、情報システム担当者に確認する3項目からなる計11項目のチェックリストが作成されました。単独で万全な対策はないため、複数の対策を重ねることが前提とされています。
個人や一般社員向けの対策としては、身に覚えのない認証要求やコードの入力を承認しないことや、他人から渡されたコードを入力しないことが挙げられています。電話で本人確認やパスワード変更を求められた場合はその場で応じず、公式窓口へ自分から連絡して確認すること、画面に指示された意味の分からないコマンドを実行しないことも求められます。また、AIエージェントを使用する際はDownloadsフォルダのような不特定のファイルが混在する場所を避け、信頼できる専用のプロジェクトフォルダから起動することが推奨されています。
企業やIT担当者向けには、多要素認証の適用範囲やデバイスコードの制限、外部公開サービスやVPNの点検状況の確認、さらに外部サービスが侵害された場合の手順を準備することなどが提示されています。
調査概要と会社概要
本調査の概要および発表元の情報は以下の通りです。
- 調査主体:リブランディング株式会社
- 調査時点:2026年10月28日
- 調査対象:海外で報告・更新が続いているサイバー攻撃のうち、会社員や個人の身近な環境が舞台になる4つの手口、およびGMOインターネットグループの不正アクセスに関する公式発表(第13報)
- 調査方法:公的機関(警察庁、総務省、IPA)、事業者(GMOインターネットグループ、マイクロソフト、グーグル)、セキュリティ企業・報道媒体(Forever Security、BleepingComputer、トレンドマイクロ)の公開資料を調査
東京都港区赤坂5-2-33 IsaI AkasakA 19階に本社を置くリブランディング株式会社(代表取締役:菊地 将、2016年1月設立)は、検索や口コミなどのデジタル上のブランド接点をテーマとした情報メディア「検索ブランド相談室」を運営しています。調査の詳細およびチェックリストの全文は同メディアで公開されています。
本記事はリブランディング株式会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。