BroadcomがVMware HyperArmorを発表 ESXを保護


Broadcomは、VMware Cloud Foundation(VCF)のVMware ESXハイパーバイザー・コンポーネントを保護する新しいソフトウェア・ソリューションとして、VMware HyperArmorを発表しました。ホスト上で稼働するワークロードを中断させることなく、脆弱性が悪用されるまでの露出期間を短縮します。サイバー攻撃の高度化が急速に進む中、ハイパーバイザーへの脅威に対応します。
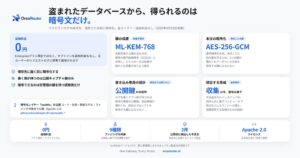
AIにより脅威の規模と高度さが増し、脅威対象領域はハイパーバイザーを含むインフラストラクチャ・スタックのあらゆる層に広がっています。ハイパーバイザーへの攻撃の大半は、盗まれたroot認証情報と、パッチが適用されていない脆弱性という2つの問題に起因するとされています。VMware ESX 8.x以降をサポートするVMware HyperArmorは、これらの問題に対処する機能を備えています。
Broadcom Inc.のVMware Cloud Foundation部門最高製品責任者であるポール・ターナー(Paul Turner)氏は、AIによって脅威の量・速度・多様性が変化し、マシンスピードで行われる攻撃に対して事後対応型の検知やパッチ適用だけでは不十分であると指摘しています。その上で、VMware HyperArmorについて「ホスト上で『安全性が確認されているもの(known good)』のみの実行を許可する、これまでとは異なるアプローチを採用しています」とコメントしています。
仮想パッチやホワイトリスト型制御による保護機能
VMware HyperArmorは、ホスト層の仮想パッチ適用機能を提供し、脆弱性が悪用される前にホストノード内で悪意のあるアクションの試みを検知、ブロックしてESXを保護します。ホストの再起動やソフトウェアのアップグレードを必要としないため、ITチームは希望するスケジュールで公式パッチのテストや適用が行えるようになります。
また、ゲスト仮想マシン(VM)内にエージェントを配置せず、インフラストラクチャ層でホストを保護するポジティブ・セキュリティのベースラインを確立します。ESXホストで実行されるプロセスを制限し、許可されていない実行ファイルやスクリプトを自動的にブロックします。
さらに、多要素認証(MFA)機能をESXのSSHログイン経路に直接統合します。標準的なSSH認証情報に加え、時間ベースのワンタイムパスワードによる追加認証を求めることで、rootパスワードが漏えいした場合でもコマンドラインへのアクセスを防ぎます。
IDCのソフトウェア開発・IT運用担当グループ・バイスプレジデントであるステファン・エリオット(Stephen Elliot)氏は、攻撃者が自動化とAIを活用してインフラの弱点を悪用している現状に触れ、多層防御をハイパーバイザーまで拡張する必要性を述べています。
VMware Cloud Foundation全体での多層防御の実現
VMware HyperArmorは、VCFの広範なセキュリティ機能と連携して多層的なアプローチを提供します。VCFでは、集中型ID管理、保存データおよび転送中データの暗号化、ワークロードを停止せずにハイパーバイザーへ重要な更新を適用するVMware vSphere Live Patchなどの機能が備わっています。
加えて、マイクロセグメンテーションやネットワークレベルの仮想パッチを提供するVMware vDefendや、WebおよびAPIトラフィックを保護するVMware Avi Load BalancerのWAAP機能などと組み合わせることで、インフラストラクチャ、ネットワーク、ハイパーバイザーにわたる多層防御を実現するとしています。
本記事はBroadcomが2026年10月13日(米国時間)に発表した報道資料の抄訳版をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。