InsignaryがPHPとNode.jsの脆弱性を無償検査するツールを公開


カナダのトロントに本社を置くInsignary Inc.は、PHPとNode.jsのランタイム脆弱性であるPHP2ShellおよびNode2Shellの影響有無を無償で検査できるツール「insignary-chk」を公開しました。
本ツールは、同社のウェブサイト(insignary.com)のFree Toolsメニューからダウンロード可能です。同メニュー内では、AI生成コードを検出する無料デモ「AI Code Detector」も提供されています。
公表された2つのランタイム脆弱性の詳細
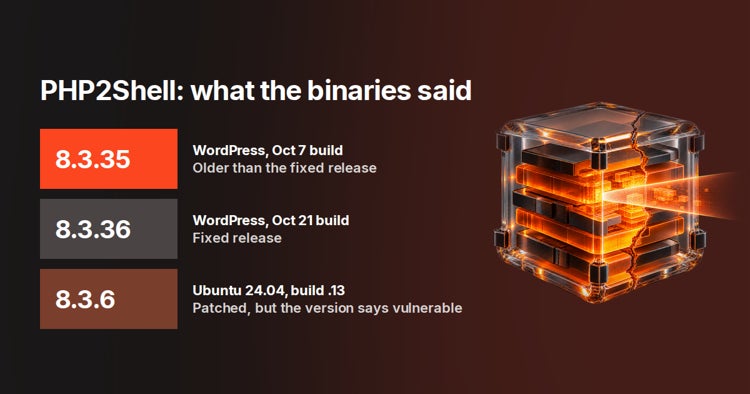
PHP2Shellは、PHPランタイムにおける2件の欠陥(CVE-2026-109618、CVE-2026-109619)であり、認証なしでのリモートコード実行が可能とされています。影響を受けるのはPHP 8.2〜8.5系、ならびにPHP-FPM、Apache mod_php、php-cgiなどWebリクエストを処理する構成です。ランタイムレベルの欠陥となるため、コードレビューのみでの検出は難しく、ベンダー製ソフトウェアやコンテナイメージに含まれるPHPまで把握することが求められます。修正済みバージョンはPHP 8.5.12、8.4.27、8.3.36、8.2.35です。
一方のNode2Shell(CVE-2026-111497)は、Node.jsに組み込まれたBrotliの伸張処理における境界外書き込み(out-of-bounds write)の欠陥で、細工された圧縮データの処理時にリモートコード実行につながる可能性があるとされています。Node.js 22.x、24.x、26.xが影響を受け、それぞれ22.23.4、24.22.1、26.12.1で修正が行われています。サポートが終了している20.x以前のバージョンに対しては修正版が提供されないため、サポート対象バージョンへの移行が必要となります。
検査ツール「insignary-chk」の特徴
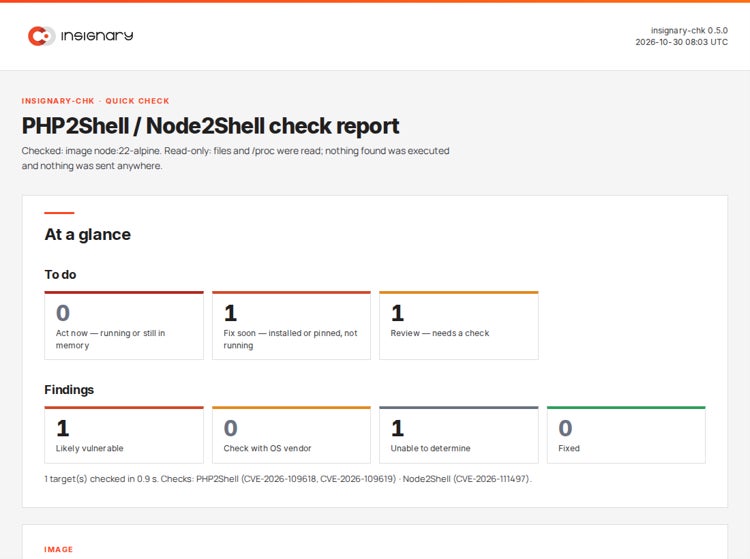
「insignary-chk」は、Linuxサーバーおよびコンテナ環境を対象とした検査ツールです。インストール作業や会員登録を行わずに利用可能で、ダウンロード後すぐに検査を開始できます。収集した情報は外部に送信されない設計となっており、セキュリティ要件の厳しい環境にも配慮されています。
検査レポートでは結果が優先度順に整理され、今すぐ対応が必要な項目、インストール済みだが実行されていないため早めの対応が推奨される項目、手動での確認が必要な項目の件数が冒頭に表示されます。その下部に、検査対象となったサーバーやイメージごとの詳細結果が記載されます。
CEOのキム・テクワン(Taek Wan Kim)は、ランタイムレベルで発生する脆弱性はコードを見るだけでは見つけにくいと指摘したうえで、「既存の環境に手を加えることなく数分で影響有無を確認できる無料ツールを提供することで、企業がまずリスクを把握し、対応できるよう支援したい」と述べています。
自社技術の展開と展示会への出展予定
Insignaryは、ソースコードがない状態でも納品ソフトウェアやコンテナイメージ、機器ファームウェアに含まれるコンポーネントとバージョンを特定できるバイナリベースのソフトウェア構成分析(SCA)技術を、主力製品Clarityに展開してきました。SBOM管理製品のClarity SCにより、新たなCVEが公表された際にも再スキャンなしで影響範囲を確認できるほか、近日中にはSBOMをもとに稼働中のサーバーの脆弱性を確認するランタイムSBOM検査機能もClarityに追加される予定です。
また、同社は2026年11月4日(水)・5日(木)に東京国際フォーラムで開催される「ECONOSEC JAPAN 2026(経済安全保障対策会議・展示会)」へ出展します。11月5日(木)には、同社SVPの菊井が「ソフトウェア供給網防衛—SBOMを活かす脆弱性管理」と題した講演を行うほか、展示ブースでInsignary Clarityシリーズを紹介する予定です。
企業概要
- 社名: Insignary Inc.
- 本社所在地: カナダ・トロント
- 代表者: CEO キム・テクワン(Taek Wan Kim)
- 主な製品: Insignary Clarity、Insignary Clarity AIR、Clarity SC
- ウェブサイト: www.insignary.com
- 展示会情報URL: https://econosec.jp/
本記事はInsignary Inc.の発表資料をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。