CoWorker、PHP脆弱性PHP2Shell巡る侵害調査の相談受付を開始


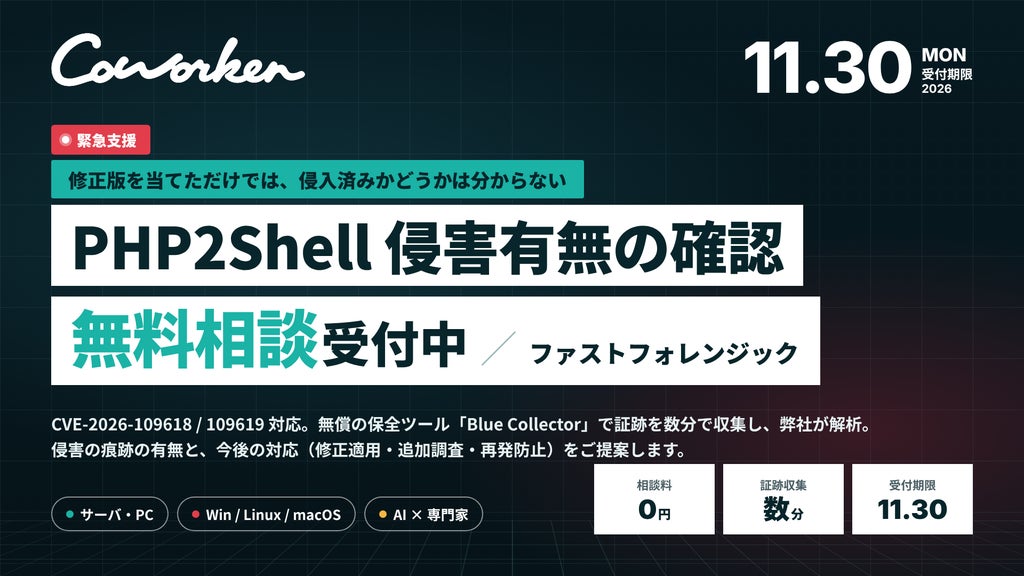
AIセキュリティソリューションを開発・提供するCoWorker株式会社は、PHPの脆弱性「PHP2Shell(PHP2shell)」による侵入の懸念を抱える企業を対象に、サーバやPCの侵害有無を確認するファストフォレンジックおよび今後の対応に関する相談の受付を開始した。受付期間は2026年11月30日(月)までで、まずは無料相談を受け付ける。調査の範囲と費用は、相談内容を確認したうえで案内される。
PHPの脆弱性「PHP2Shell」と調査が求められる背景
The PHP Groupは2026年10月21日、PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関するアドバイザリを公表した。悪用された場合、PHPの実行プロセスの権限で任意のコードを実行される可能性がある。
これを受け、2026年10月22日にJPCERT/CCおよびIPAが注意喚起を公開した。JPCERT/CCは、当該製品が国内で広く利用されていることを確認したとして、速やかな対策の適用と侵害有無の調査を呼びかけている。また、本脆弱性には複数の悪用経路があり、ログの記録状況によっては攻撃の痕跡が残らない場合があることや、侵害が疑われる場合は証拠を保全した上で影響範囲の調査や隔離を行うことが示されている。修正版を適用しただけでは、適用前に侵入されていたかどうかは分からないとしている。
ファストフォレンジックは、端末に残った証跡を短時間で調べ、侵入の有無を確かめる調査である。対象となるのは、PHP2Shellで侵入された懸念のあるサーバーやPC(Windows/Linux/macOS)である。
調査の実施は以下の流れで行われる。
- 無料相談:状況と対象の端末をヒアリングする
- 証跡の収集:無償公開されている保全ツール「Blue Collector」を対象端末で実行し、調査に必要な証跡を数分で1つのファイルにまとめる
- 解析:収集データは暗号化されて保全され、展開と解析はCoWorker株式会社が行う
- ご報告:確認できた範囲での侵害の痕跡の有無と、修正の適用、追加の調査、再発防止といった今後の対応を提案する
PHPで動くWebサイトや業務システム、CMSを運用している企業をはじめ、修正版の適用前に外部からの攻撃の有無を確認したい企業や、不審なエラーや再起動などの兆候があった企業、取引先や顧客に侵害の有無を説明する必要がある企業などを対象としている。申し込みは、同社ウェブサイトのお問い合わせフォーム(https://www.coworker.co.jp/contact)で受け付けている。
保全ツール「Blue Collector」の概要
調査の初動で用いられる「Blue Collector」は、端末の証跡を集めるための無償ツールである。インストール不要の単一バイナリで提供され、フルディスクイメージを取得せずに調査に必要な証跡のみを収集する。Windows、Linux、macOSに対応している。
Blue Collector:https://www.coworker.co.jp/blue-collector
CoWorker株式会社について
CoWorker株式会社は、システム開発、ITコンサルティング、セキュリティの3領域を展開するAIテクノロジーカンパニーである。
- 会社名:CoWorker株式会社
- 設立年月:2019年2月
- 住所:東京都新宿区西新宿三丁目3番13号西新宿水間ビル6階
- 代表取締役:山里一輝
- 事業内容:システム開発/IT・AI開発コンサルティング/サイバーセキュリティ事業
- URL:https://www.coworker.co.jp/
本記事はCoWorker株式会社の発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。