Webサイトからの情報漏えいにつながる「外部通信」を検知する「GOOSEC」、月額2,980円のLiteプランとWordPress向け無料プラグインを提供開始


GIVがGOOSECのLiteプランを提供開始、無料プラグインも公開
CATEGORY: テクノロジー
GIV株式会社は、Webサイトからの情報漏えいにつながる外部通信を検知するセキュリティ監視サービス「GOOSEC」について、月額2,980円(税抜)の「Liteプラン」の提供を開始しました。あわせて、WordPress向けの無料プラグインをWordPress.org公式プラグインディレクトリで公開しました。Liteプランはタグを1行追加するだけでWordPress以外のWebサイトにも導入でき、申し込みから導入までサービスサイト上で完結します。
2026年は、上場企業とその子会社による100万件以上の個人情報漏えい事故が10月5日時点で10件に達し、前年通年の6件をすでに上回っています(東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」2026年10月7日公開 https://www.tsr-net.co.jp/data/detail/1203305_1527.html )。大規模なサーバー侵害が注目される一方で、Webサイトの画面上で気づかれないまま情報の抜き取りが進むケースもあります。
Webサイトに不正なスクリプトが埋め込まれ、訪問者がフォームに入力した情報を外部へ送信する攻撃は「オンラインスキミング」(Webスキミング)と呼ばれます。外部サービスから読み込んでいるスクリプトが改ざんされた場合、サーバー側のファイルが変わらないまま成立することもあるため、自社サーバーの調査だけでは異常が見つからない場合があります。画面や決済が普段どおり動くことで被害に気づきにくく、長期間続いてしまうケースがあります。一般的なWAFや脆弱性診断は主にサーバー側への攻撃や脆弱性を対象としており、外部スクリプトなどを起点として訪問者のブラウザ上で発生する不正な通信は、サーバー側の監視だけでは把握が難しい場合もあります。
許可リストとの照合による不正通信検知と特許技術
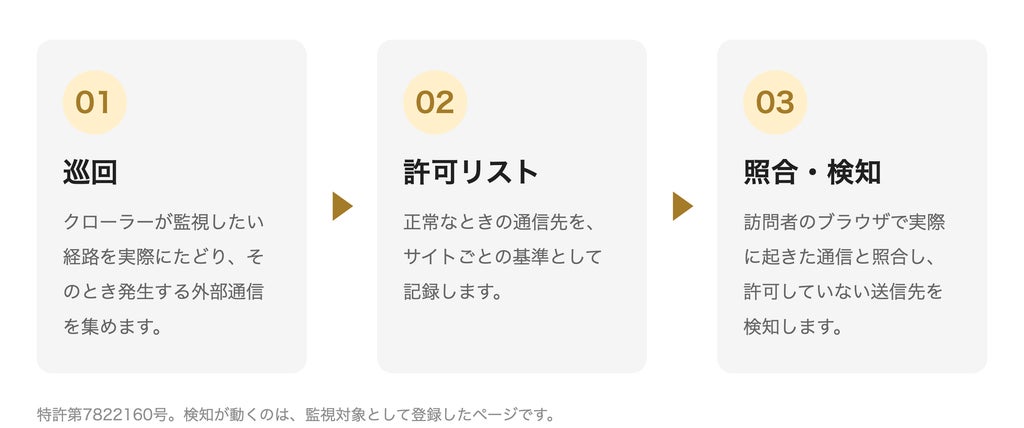
GOOSECは、監視したい経路をクローラーが実際にたどり、そのとき発生する外部通信を集めて正常なときの通信先の一覧(許可リスト)を作成します。訪問者のブラウザで実際に起きた通信をこの一覧と照合し、許可していない送信先への通信を検知する仕組みです。既知の悪性サイトを列挙する拒否リスト方式ではないため、知られていない送信先であっても許可リストになければ検知できます。正規のタグを新しく追加した直後にも通知が出ますが、許可リストに追加することでその送信先への通信は原則として通知対象から外れます。
この仕組みは特許を取得しています(特許第7822160号)。本サービスは、サイバーセキュリティ技術の研究開発を手がける株式会社レインフォレストとの共同開発によるものです。
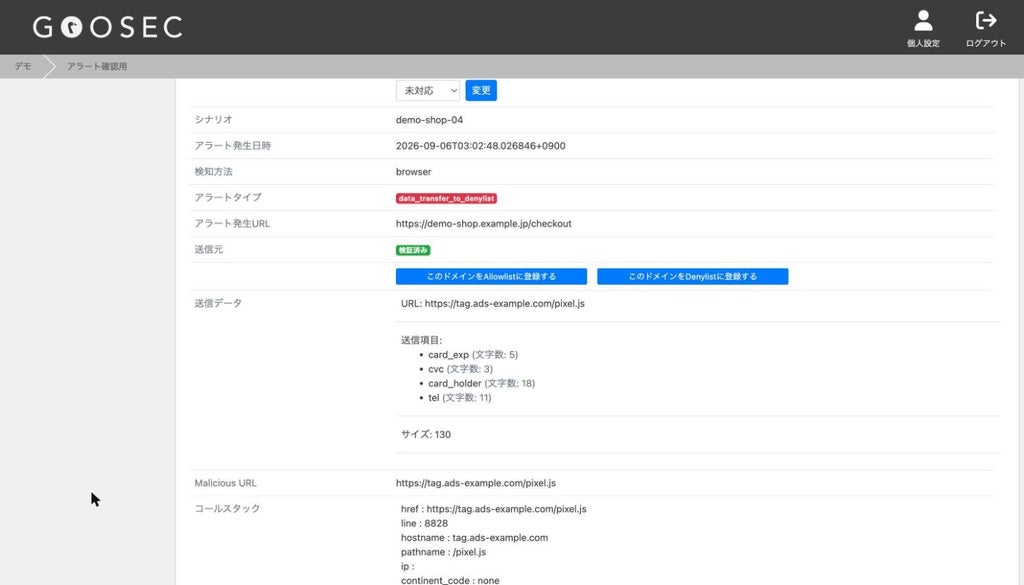
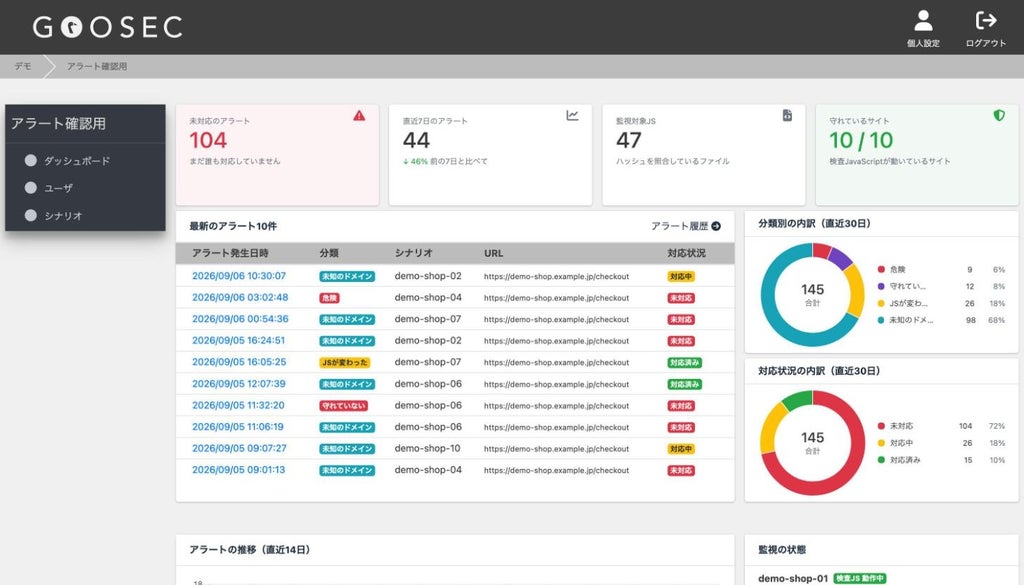
Liteプランは、HTMLにタグを1行追加するだけで導入でき、WordPress以外のWebサイトでも利用できます。導入後は訪問者のブラウザで起きた通信そのものを監視し、週1回のクローラー巡回で許可リストを最新に保ちます。管理画面では未対応の件数や直近の傾向を確認でき、アラートの詳細からはどのドメインへどの項目が送られようとしたか、取得可能な場合は通信を発生させたスクリプトも確認可能です。記録するのは項目名と文字数までで、入力された値そのものは保存されません。
WordPressで運営しているサイト向けには、公式プラグインディレクトリで無料プラグイン「GOOSEC」( https://wordpress.org/plugins/goosec/ )を公開しました。契約や申し込みは不要で、管理画面から直接導入できます。無料プラグインでは、サイトが読み込んでいる外部通信先の一覧表示、新しい通信先が増えた際のメール通知、1日1回のサイト改ざん検知の機能が提供されます。
提供プランと料金体系
料金は監視するサイト数によって決まり、1つのサイトの中で監視するページ数に上限はありません。初期費用はなく、申し込み月は無料で月額利用料金は翌月1日から発生します。検知内容は最短1分間隔で集計されてメールで通知され、保管期間は巡回時に発生した通信の一覧が90日間、それ以外の情報が365日間です。各プランの主な内容は以下の通りです(金額はすべて税抜)。
- Free:月額0円。対応はWordPressのみ。対象サイト数は1サイト。外部通信先の可視化、1日1回のサイト改ざん検知に対応。
- Lite:月額2,980円。対応はWordPressおよびその他のサイト。対象サイト数は1サイト。Freeの機能に加え、ブラウザ上の通信検知、週1回のクローラー巡回、通信の記録、管理画面・週次レポートに対応。
- Enterprise:月額4,980円〜。対応はWordPressおよびその他のサイト。対象サイト数は3サイト〜(4サイト目以降は1サイトにつき月額1,500円)。Liteの機能に加え、継続巡回、不正通信の自動ブロックに対応。
なお、「サイト改ざん検知」はWordPressプラグインの機能であり、WordPress以外のサイトにタグで導入した場合は対象外となります。
GIV株式会社の代表取締役である飯島啓仁氏は、問い合わせフォームなど規模を問わず狙われる入力欄の漏えいリスクに触れ、サーバー側を調べても気づけない被害に中小企業でも手の届く価格で備えられるよう、無料プラグインと月額2,980円からのプランを提供することにしたと述べています。
GIV株式会社の概要
- 所在地:〒350-1123 埼玉県川越市脇田本町7-6 ダイゴビル6F
- 代表者:飯島 啓仁
- 設立:2014年12月
- 事業内容:Webセキュリティ、Webサイトの制作・運用保守、グラフィックデザイン、AI導入支援
- URL:https://www.giv.co.jp/
本記事はGIV株式会社の発表をもとに作成されました。一部データは東京商工リサーチの公表情報に基づいています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。