ペンタセキュリティ、AI悪用攻撃に対応するWAPPLES運用ガイドを配布


韓国ソウルに本社を置くペンタセキュリティ株式会社(代表取締役社長:金 泰均)は、韓国の金融機関において相次ぐ個人情報漏えい事故やAI技術を悪用した攻撃に対応するため、セキュリティ運用ガイドを配布した。近年は外部向け業務システムなどが標的となり、攻撃の自動化によって広範囲のアカウントが狙われるリスクが高まっている。同社はAI攻撃に対抗する方針を提唱し、システムの適切な運用と対策強化を呼びかけている。
金融機関を狙う攻撃手法とガイド公開の背景
近年、主要銀行をはじめとする金融業界では、外部向け業務システムや情報照会サービスを標的としたサイバーインシデントが頻発している。一部の事案では、十分な多段階認証が適用されていないシステムが狙われたほか、クレデンシャルスタフィング(アカウントリスト型攻撃)や、AIエージェント・自動化ツールを悪用したとみられる攻撃手法も確認されている。
攻撃の自動化によって短時間で広範囲のシステムやアカウントが標的となる環境下において、既存のセキュリティ体制を見直して迅速な対応を講じる重要性が高まっている。これを受け、同社はAIを悪用したサイバー攻撃に対抗するための要となるセキュリティ方針を示した。
提唱する「Cyber Defense 3原則」
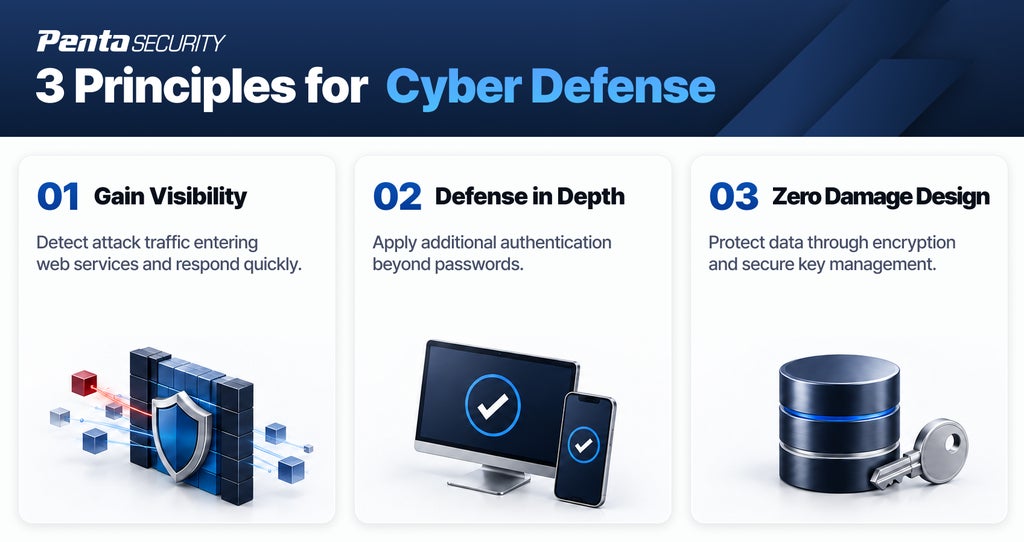
ペンタセキュリティは、AIを悪用した攻撃への対抗方針として以下の3つの原則を提唱している。
- 可視性の確保(Visibility)
Webサービスへ流入する攻撃トラフィックをリアルタイムで検知し、迅速に対処する体制を整える。主要なWebサービスの保護状態や攻撃検知ログを定期的に確認し、異常アクセスや自動化された攻撃の兆候を初期段階で把握する。
- 多層防御(Multi-layered Defense)
業務システムに対してパスワード以外の追加認証(多要素認証など)を適用し、万が一ひとつの認証基盤が突破された場合でも、次の段階で不正アクセスを遮断する。未対応のシステムや認証例外アカウントがあるかどうかも併せて確認することが不可欠としている。
- ゼロダメージデザイン(Zero Damage Design)
仮にシステム内部への侵入を許した場合であっても、個人情報や機密データが実被害につながらないよう、データそのものを保護する構造でセキュリティを設計する。重要データの暗号化範囲を見直し、暗号鍵の分離・管理体系を確認する必要がある。
同社は顧客およびパートナー企業向けに、AIエージェントの悪用が疑われるサイバー攻撃に対応するため、提唱した原則に基づくハードウェア型WAF「WAPPLES」のセキュリティ運用ガイドを配布した。ガイドには、自動化ツールや悪性ボットによるアクセスの制御方法をはじめ、異常トラフィックを検知・遮断するための主要な環境設定と具体的な対応策が示されている。
ペンタセキュリティの企画室長 鄭 泰俊は、AIを悪用したサイバー攻撃は従来の脅威に比べて攻撃の速度とスケールを急速に拡大させると指摘した上で、「被害を最小限に抑えるための本質は、基本的なセキュリティ統制を漏れなく確実に適用し続けることに他なりません」とコメントしている。なお、ガイドの提供や技術サポートなどの問い合わせは公式Webサイト内のサポートセンターで受け付けており、対象は韓国国内のユーザーとなっている。
同社は、データ暗号化プラットフォーム「D.AMO」、クラウド型セキュリティプラットフォームサービス「Cloudbric」、認証セキュリティをはじめとする企業向けセキュリティソリューションを提供している。
- 本社所在地:韓国ソウル
- 代表取締役社長:金 泰均
- 特許取得地域:日本・韓国・米国・欧州など
- 事業展開:世界171カ国
- Webサイト:https://www.pentasecurity.co.jp/
本記事は2026年10月8日にPenta Security Inc.(韓国ソウル)が発表したプレスリリースをもとに作成しています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。