GMOサイバーセキュリティ byイエラエ、経産省のASMガイダンス解説セミナーへ


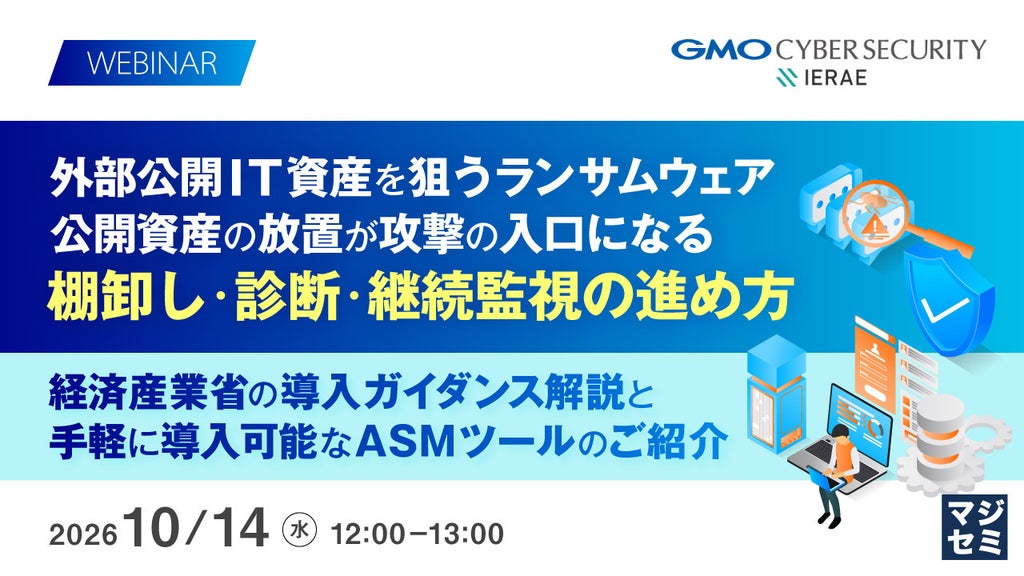
GMOサイバーセキュリティ byイエラエ株式会社は、経済産業省が公開したガイドラインの解説や攻撃対象領域の管理手法を紹介するセミナーを実施する。同セミナーはマジセミ株式会社の協力のもとで開催される。ランサムウェアなどのサイバー攻撃への対策として注目される手法の基本的な考え方や、取り組み事例などが解説される予定となっている。
外部公開IT資産を狙うサイバー攻撃の急増
インターネットやクラウドサービスの普及、IoT(モノのインターネット)デバイスの増加、ビッグデータやAI(人工知能)などの技術活用が進む一方で、それらの脆弱性を狙うサイバー攻撃や攻撃対象範囲(アタックサーフェース)が増加している。特に近年はランサムウェア攻撃の被害が急増しており、警察庁サイバー警察局の調査によると、被害にあった企業・団体の感染経路の8割以上を「VPN やリモートデスクトップ用の機器からの侵入」が占めていた。
多くの攻撃者は、インターネットからアクセス可能な外部公開IT資産の情報を探り、攻撃対象や手法を検討する。事業部門が主導して立ち上げたWebサイトやサーバ、従業員が業務利用するクラウドサービスなど、情シス担当者が把握しきれない未把握資産がセキュリティ対策不十分なまま放置され、攻撃の入り口として狙われるリスクが高まっている。
サイバー攻撃から自組織を守るためには、外部に公開されているIT資産を特定し、弱点を晒していないかを継続的かつ定期的に評価する仕組みの構築が求められている。
しかし、子会社やグループ会社を保有する企業では、外部公開IT資産の棚卸しができていなかったり、大量のIT資産に対する最新の状況を把握しきれなかったりする課題が存在する。これらを適切に把握した全社的な対策が講じられない場合、セキュリティ・インシデントのリスクを高める要因となる。
経産省ガイダンスの解説と「ネットde診断 ASM」
こうした状況を受け、IT資産を守る手法として「ASM(Atack Surface Management)」の導入機運が高まっている。2023年には経済産業省から「ASM(Attack Surface Management)導入ガイダンス~外部から把握出来る情報を用いて自組織のIT資産を発見し管理する~」が公開され、関連するツールやサービスの特徴、活用方法がまとめられた。
セミナーでは、同ガイダンスにおけるASMの基本的な考え方や特徴、留意点、取り組み事例が解説される。あわせて、国産ならではの使いやすさと導入しやすい価格帯を特徴とする「ネットde診断 ASM」の紹介も行われる。
主催・協力企業および問い合わせ先
- 主催・共催: GMOサイバーセキュリティ byイエラエ株式会社
- 協力: マジセミ株式会社
- 所在地: 〒102-0094 東京都千代田区紀尾井町3番12号(マジセミ株式会社)
- お問合せ: https://majisemi.com/service/contact/
本記事はGMOサイバーセキュリティ byイエラエ株式会社およびマジセミ株式会社の発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。