HBLAB JAPAN、既知の脆弱性対策を確認する点検チェックリストを公開


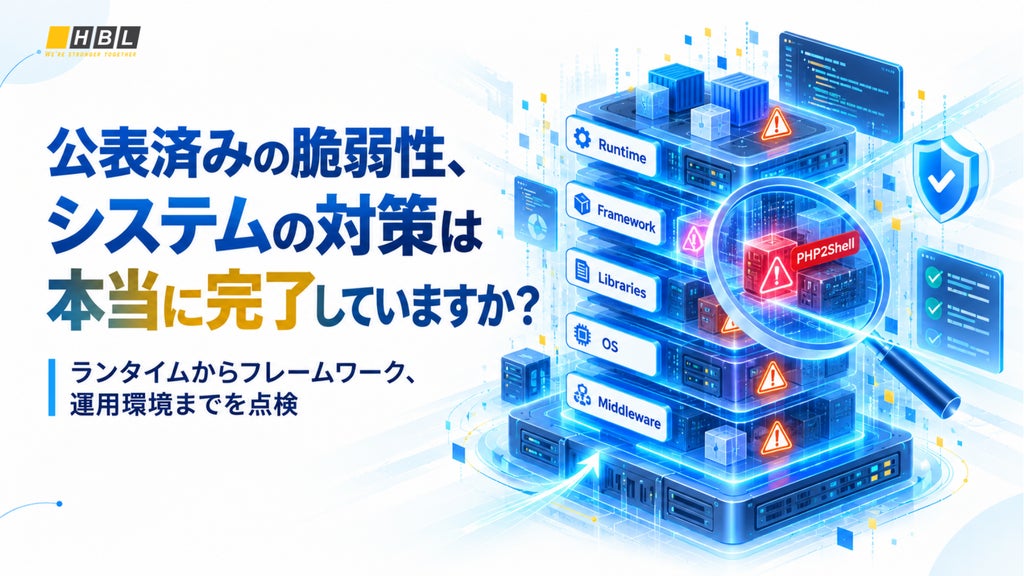
株式会社エイチビーラボジャパン(HBLAB JAPAN、代表:グエン・フイ・タン)は、2026年10月30日、既知の脆弱性への対応状況を確認するための「セキュリティ点検チェックリスト」を公開しました。本チェックリストは、2026年10月21日にThe PHP Groupが修正版を公開したPHPの重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619、通称「PHP2Shell」)をめぐる最新動向を踏まえて作成されたものです。ランタイム、フレームワーク、ライブラリ、運用環境を対象に、既知の脆弱性が未対応のまま残されていないかを確認するための4つのステップを提示しています。
PHP2Shellの悪用確認と旧バージョン利用の課題
PHP2Shellをめぐっては、公表後に脆弱性の悪用に関する新たな情報が相次いでいます。10月26日には米国サイバーセキュリティ・インフラセキュリティ庁(CISA)が、CVE-2026-109618およびCVE-2026-109619を、実際の悪用が確認された脆弱性をまとめた「Known Exploited Vulnerabilities(KEV)カタログ」に追加しました。JPCERT/CCも注意喚起を更新し、悪用の成否はPHPのバージョンや実行環境などの条件に左右されるとしたうえで、修正済みバージョンへの更新と侵害の有無の調査を推奨しています。また、攻撃の痕跡が確認されない場合でも、攻撃を受けていないとは断定できないとしています。
10月28日には、2026年5月に公開されたLinuxカーネルの権限昇格の脆弱性(CVE-2026-46300)もCISAのKEVカタログに追加されました。この脆弱性はPHP2Shellと組み合わせて悪用されることが報告されており、PHPを介した侵入後に権限を昇格させ、root権限でコマンドを実行する攻撃につながるおそれがあります。
加えて、サポートが終了した旧バージョンの利用も課題となっています。W3Techsの2026年10月29日時点の調査データによると、PHPを使用するWebサイトの約34%で、公式サポートが終了したPHP 7系またはPHP 5系が利用されています。PHP 8.2についても2026年12月31日にセキュリティサポートが終了する予定となっており、既知の脆弱性への未対応やサポート終了ソフトウェアの継続利用について点検が求められる状況です。
脆弱性への対応状況を確認する4つのステップ
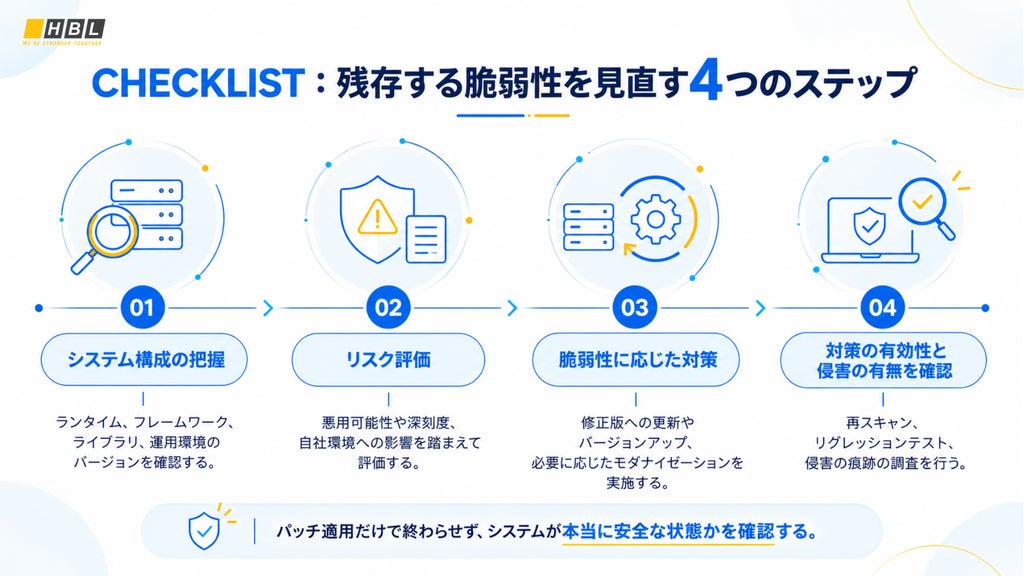
エイチビーラボジャパンが公開したチェックリストは、同社が2026年10月23日付のプレスリリースで示した原則に基づき、以下の4つのステップで整理されています。
- ステップ1:対象範囲の特定 ― 稼働中のシステムとソフトウェア構成を把握する
稼働中のシステムを洗い出し、JDK、.NET、Python、Node.js、PHP、Goなどのランタイムや、Spring、ASP.NET、Django、FastAPI、Express、Next.js、Laravelなどのフレームワーク・ライブラリについて、直接依存だけでなく推移的依存関係も含めて確認します。OS、Tomcat、IIS、NginxなどのWeb・アプリケーションサーバー、社内向けツール、ステージング環境、パッケージ製品も対象とし、SBOM(Software Bill of Materials:ソフトウェア部品表)などの形式で継続管理できる状態を目指します。
- ステップ2:悪用可能性と自社環境への影響を評価する
深刻度だけでなく、実際の悪用状況、攻撃の成立条件、インターネットへの公開状況、業務への影響を踏まえて優先順位を判断します。リモートコード実行など深刻度が高く悪用が容易なものは最優先で対応し、特定の条件が必要な場合も影響範囲を確認して早期に対応を進めます。
- ステップ3:脆弱性が存在する箇所に応じて対策を実施する
言語・ランタイム(PHP2Shell、JDKやNode.js本体など)は修正済みバージョンへの更新やサポート対象バージョンへの移行を基本とします。フレームワーク・ライブラリ(Log4Shell、Spring4Shell、React2Shellなど)は更新による互換性確認やモダナイゼーションを検討します。OS・ミドルウェア・運用設定はセキュリティ設定の強化(ハードニング)や最小権限の原則の徹底、必要に応じたWAF導入などを実施します。なお、WAFなどの緩和策は原則として脆弱性修正の代替にはなりません。
- ステップ4:対策の有効性と侵害の有無を確認する
修正プログラムの適用後、再スキャンや再診断による脆弱性の解消確認、リグレッションテスト(回帰テスト)、修正適用前の期間も含めたログ・不審な挙動の調査、認証情報の見直しを実施します。ログに不審な痕跡が見つからない場合でも侵害がなかったことを保証するものではないため、継続的な監視や追加調査が必要です。
自社システムを点検する5項目のセルフチェック
チェックリストには、自社システムの脆弱性管理状況を確認できる簡易セルフチェックとして以下の5項目が提示されています。
- 稼働中のシステムで使用しているランタイムやフレームワークのバージョンを把握している
- 直接依存・推移的依存関係を含むソフトウェア構成情報を、SBOMなどで管理している
- サポート終了(EOL)バージョンの利用状況を把握し、必要な対応を進めている
- 依存ライブラリの脆弱性スキャンを、インシデント発生時だけでなく定期的に実施している
- 新たな脆弱性(CVE)が公表された際、影響を受けるシステムを速やかに特定できる
確認できていない項目がある場合は、そこから優先的に現状を把握し、必要な対策を検討することが推奨されています。
HBLAB JAPANでは、脆弱性への対応状況やシステムの現状を確認し、アセスメントの対象範囲を検討するための個別無料相談を受け付けています。他社が開発したシステムも対象となり、システムごとのリスク評価と優先順位付けを行い、初動対応からマイグレーション、長期的な運用・保守を見据えた対応ロードマップを提案します。
本記事は株式会社エイチビーラボジャパンの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。