WordPress用プラグインCenterShieldに無料の脆弱性診断機能を追加


WordPress保守サービス「WPセンター」を運営する株式会社6は、公式ディレクトリで無料公開しているWordPressセキュリティプラグイン「CenterShield」に、脆弱性診断機能を追加したバージョンを公開しました。専門業者に依頼すると高額になりがちな診断を、管理画面から追加費用なしで何度でも実行できるようにしています。防御機能と診断機能を1本に集約し、保守現場の知見を反映した設計となっています。
約50項目を自動検査する脆弱性診断機能
新機能の脆弱性診断は、サイトを外部から見たときの状態や、WordPress本体、プラグイン、テーマ、PHPの既知の脆弱性、設定の不備などを9分野・約50項目にわたって自動で検査します。管理画面のボタンを押すと通常1〜2分で検査が完了し、サイトのデータ書き換えや攻撃用の値を送信することなく、自サイトのサーバーからアクセスして状況を確認します。
検査結果はCVSS v3.1に基づき、JVNと同じ区分(緊急・重要・警告・注意)に「情報」を加えた5段階の深刻度や総合評価とともに報告書としてまとめられます。既知の脆弱性情報はWordfence Intelligence(Defiant, Inc.)とCVE(MITRE Corporation)に由来しており、結果はブラウザからの表示や印刷、PDF保存が可能です。なお、サイト独自の機能やサーバー環境そのものの診断が必要なケースでは、専門会社への相談を案内しています。
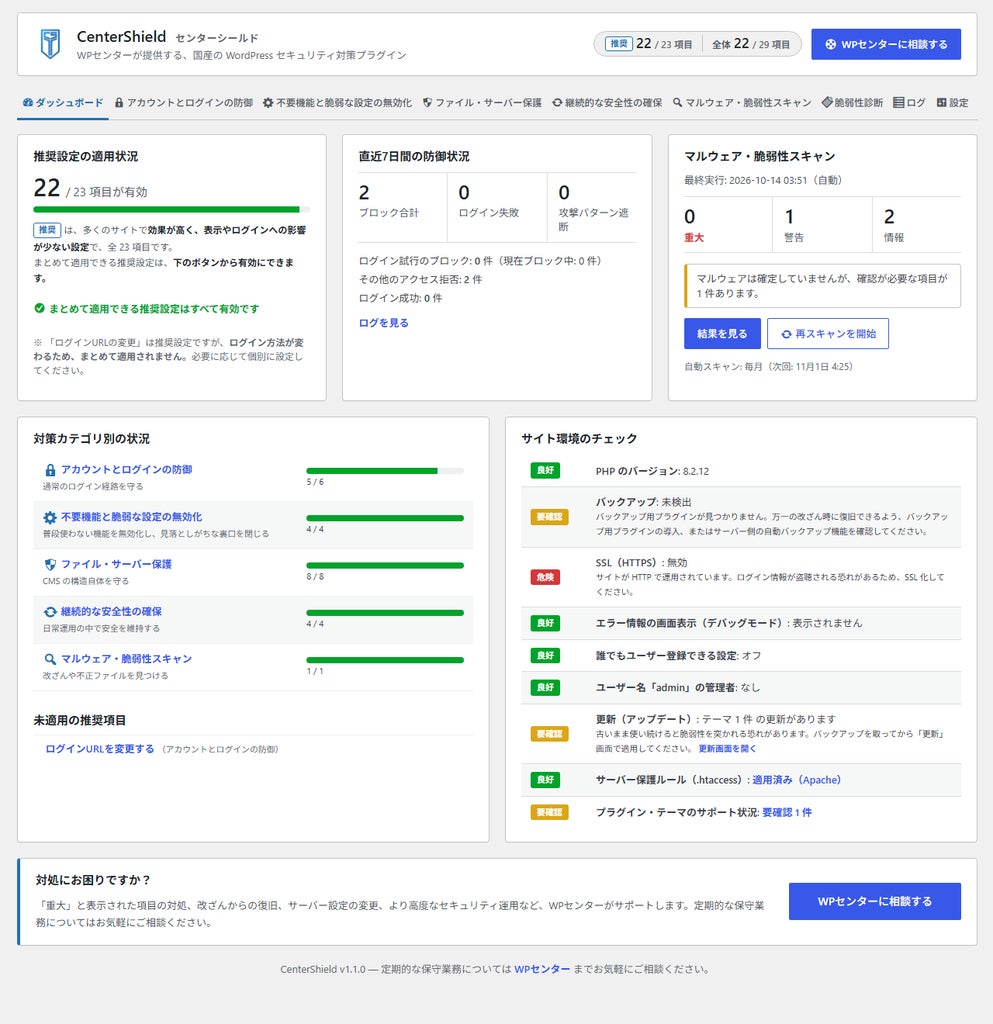
CenterShieldは、アカウント保護や不要機能の停止、ファイル・サーバー保護、マルウェアスキャンといった防御機能を提供してきました。今回の機能追加により、防御と診断を同一の管理画面で操作できるようになります。
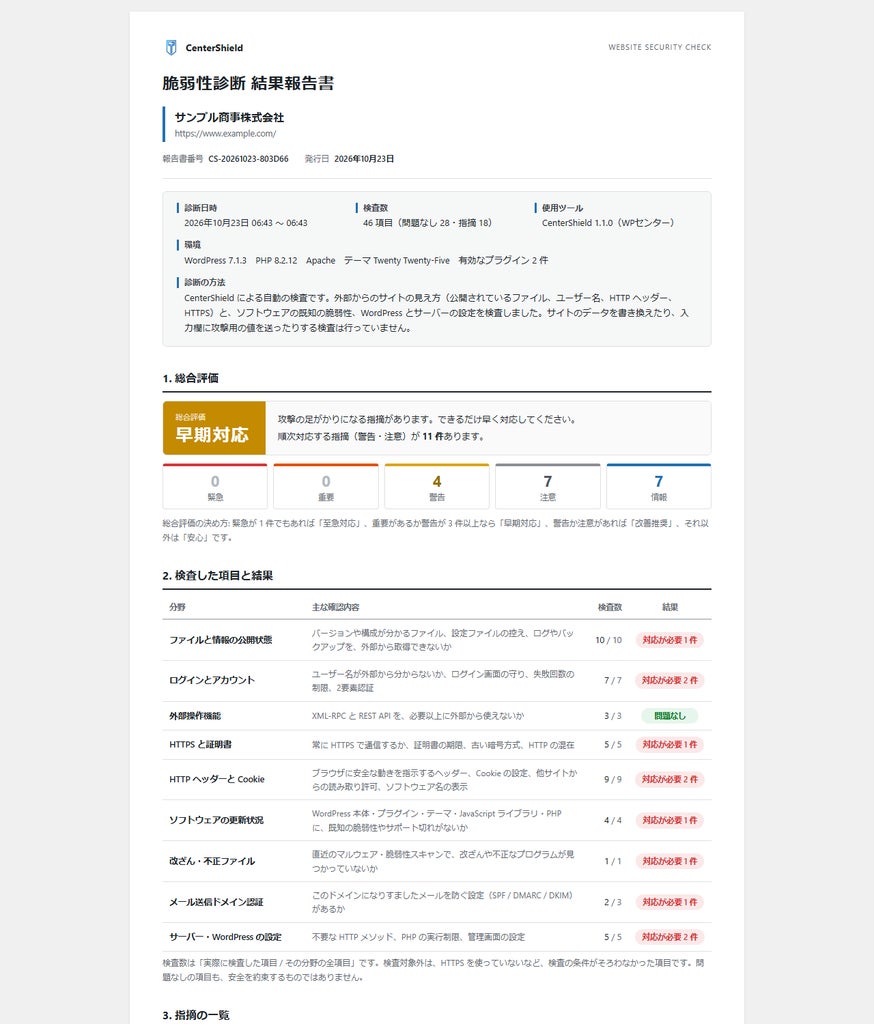
管理画面や各種メッセージは日本語に対応しており、各設定項目には対策の目的や有効化による変化が明記されています。診断で指摘された項目の多くは同じプラグイン内の設定を有効化することで対応でき、本体やプラグイン、テーマの更新や復元、ファイルの隔離までプラグイン内で完結できる構成です。
稼働中サイトに配慮した設計とプライバシー保護
保守の現場を前提として開発されたため、プラグインを有効化した直後はすべての設定がオフになっており、利用者が明示的に有効化するまで動作しません。.htaccessの変更ルールは事前に確認用フォルダで検証され、サーバーが対応しない設定は自動で除外されます。万が一ログインURLなどを失念した場合に備えた復旧手順も用意されています。
また、サイトのコンテンツや投稿データ、ユーザー情報、サイトURLを外部サーバーに送信しない仕様です。脆弱性データやマルウェア定義はサイト内にダウンロードして照合を行うため、WPセンターのサーバーへ導入プラグイン一覧が送信されることもありません。
提供概要と会社概要
プラグインの概要および提供元企業の概要は以下の通りです。
- プラグイン名: CenterShield(センターシールド)
- 価格: 無料(すべての機能を利用可能)
- 提供形態: WordPress.org公式プラグインディレクトリで配布
- バージョン表記: 本文ではバージョン1.1.0、提供概要一覧では最新バージョン1.1.1(脆弱性診断機能を追加)と記載
- 対応環境: WordPress 5.8以降(7.1.3で動作確認済み)、PHP 7.4以降
- 対応言語: 日本語
- ライセンス: GPL(オープンソース)
- 配布URL: https://ja.wordpress.org/plugins/centershield/
運営会社について
- 会社名: 株式会社6
- 所在地: 東京都渋谷区桜丘町23-17
- 代表者: 井上雅尭
- 事業内容: WordPress保守サービス「WPセンター」の運営
- URL: https://wpcenter.jp/
- お問い合わせ: contact@wpcenter.jp / 050-3696-1191
本記事は株式会社6の発表をもとに作成されています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。