IssueHunt、ソースコードなどの脆弱性スキャン無料キャンペーンを実施へ


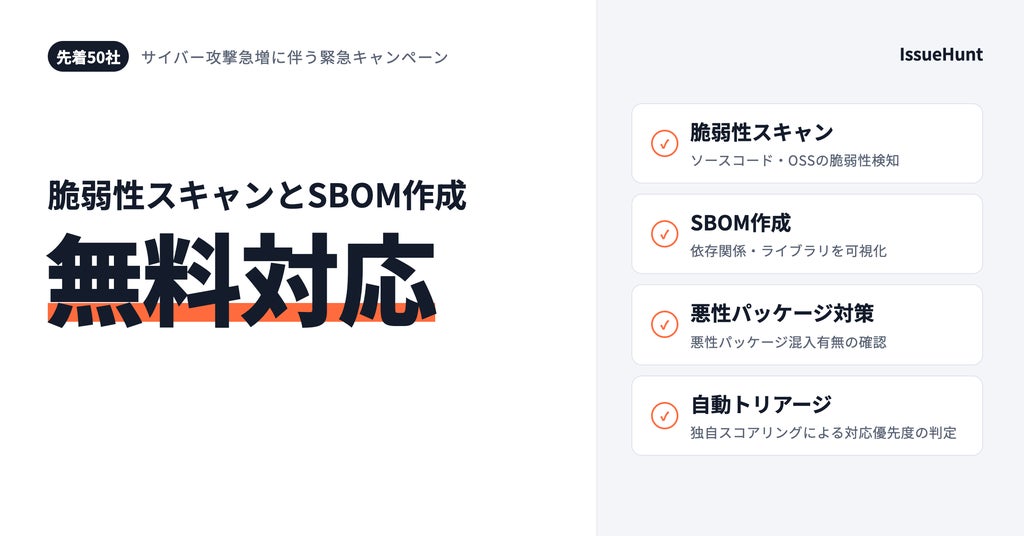
東京都中央区に本社を置くIssueHunt株式会社(代表取締役:横溝一将)は、ソースコードおよびOSSライブラリの脆弱性スキャンを無料で提供するキャンペーンを発表した。
本キャンペーンでは、GitHubレポジトリ3つまでを対象に脆弱性スキャンを1回無料で実施し、脆弱性管理サービス「IssueHunt One」を1ヶ月間利用できる。自社の脆弱性対策状況の可視化や、対応の優先順位付けを支援することを目的としている。
近年、国内外で企業を標的としたサイバー攻撃が相次ぎ、業種や企業規模を問わず情報漏えいやサービス停止といった被害が続いている。
攻撃の起点はWebアプリケーションにとどまらず、自社で開発したソースコードに潜む脆弱性、開発に利用するOSSライブラリの既知の脆弱性、正規のパッケージを装った悪性パッケージの混入など、ソフトウェアサプライチェーン全体に広がっている。一方で、年1回の脆弱性診断のみの実施に留まっている企業が依然として少なくない状況を踏まえ、今回の緊急キャンペーンが実施されることとなった。
本キャンペーンの概要および無料で利用できる機能は以下の通りとなる。
- 内容:GitHubレポジトリ3つまでを対象に、脆弱性スキャンを1回無料で実施
- 費用:無料
- 利用期間:申し込み後1ヶ月間、IssueHunt Oneを利用可能(スキャンは1回のみ)
- 申込期間:2026年10月27日(火)〜2026年11月13日(金)
- 申し込みフォーム:https://share-na2.hsforms.com/1-DxW6xp8QNCnvpvg_U0OGgd9aiq
無料で利用できる機能一覧:
- ソースコードの脆弱性検出
- OSSライブラリの脆弱性検出
- 悪性パッケージ混入有無の確認
- SBOM(ソフトウェア部品表)の自動作成
- IssueHunt Oneの独自スコアリングによる対応優先度の自動判定
対象条件と利用の流れ
本施策は法人のみを対象としており、同社側で所定の審査を行った後、利用可能な企業に案内が送付される。対象はGitHub上のレポジトリ3つまでで、スキャンは1回のみ実施される。なお、申し込み多数が予想されるため、申込期間の期日前に締め切る場合があるとしている。
利用の手順は以下の通り。
- お申し込み:申込フォームから申し込み
- 利用手続き:当社から設定マニュアル等を送付
- スキャンの実施:脆弱性スキャンを実施
- 1ヶ月間の利用:スキャン結果、SBOM、対応優先度等をIssueHunt Oneのダッシュボードで確認
Webアプリケーション脆弱性診断サービスも展開
なお、本キャンペーンの対象外となるものの、同社ではWebアプリケーション脆弱性診断サービスも提供している。
同サービスでは、AIエージェントが攻撃シナリオの作成やエンドポイントの分析を担い、診断員が複雑なビジネスロジックなどを手動で診断する「手動診断」と、対象の分析から診断までをAIエージェントが自律的に行い、エンドポイント単価3千円で利用できる「AI自動診断」の2プランが提供されている。実行した検査パターンや再現手順などはダッシュボードで確認が可能となっている。
- 手動診断:https://issuehunt.jp/assessment
- AI自動診断:https://issuehunt.jp/ai-assessment
本記事はIssueHunt株式会社の発表をもとに作成。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。