OrcaRouterのサイバーセキュリティチーム、OrcaCyber、PHPの重大なRCE脆弱性「PHP2Shell」の調査結果と防御検証ツールを公開


FlashLabs、PHPの脆弱性「PHP2Shell」の調査結果と防御検証ツールを公開
CATEGORY: テクノロジー
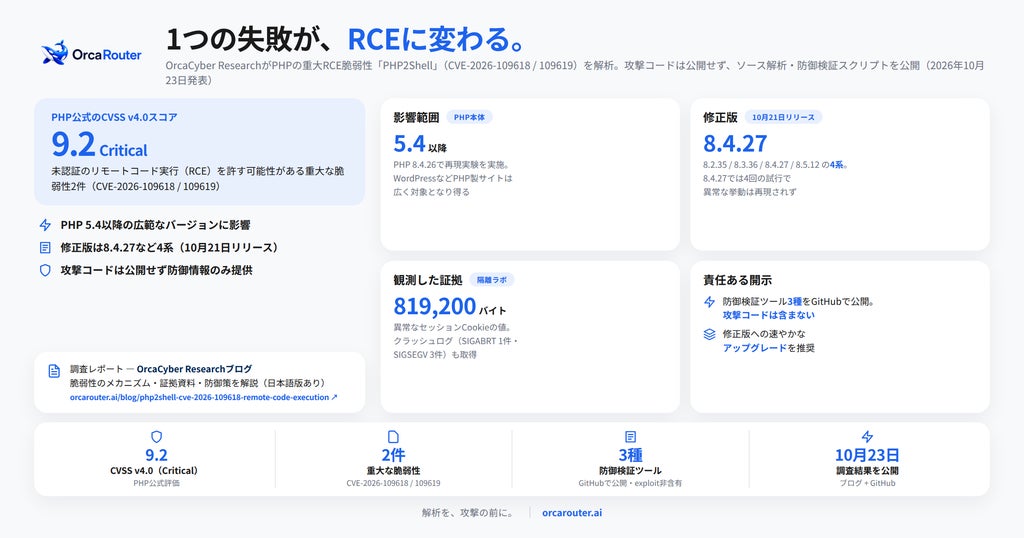
FlashLabs株式会社は2026年10月23日、日本市場向けに独占提供するAI推論ゲートウェイ「OrcaRouter」のサイバーセキュリティ研究チーム「OrcaCyber Research」が、PHPの重大なリモートコード実行脆弱性「PHP2Shell」の調査結果と防御検証ツールを公開したと発表した。
米国のAI研究機関Continuum AIが開発するサイバーセキュリティ特化モデル「OrcaCyber Zero 1.5」が本脆弱性を自律的に調査し、動作する概念実証(PoC)を構築したことを受けた取り組みとなる。攻撃コードは含めず、ソース解析や防御検証スクリプトなどを公開している。
PHP本体に未認証RCEの脆弱性「PHP2Shell」
「PHP2Shell」は、PHPのメモリ管理に関わる2件の重大な脆弱性(CVE-2026-109618:OOM(メモリ不足)処理に起因する破壊/CVE-2026-109619:古くなったグローバル状態に起因する解放後使用(use-after-free))の通称である。いずれもWebサーバー上で動作するPHPに未認証のリクエストを送るだけでリモートコード実行(RCE)に至る可能性があるとされ、PHP公式は両件ともCVSS v4.0で9.2(Critical)と評価している。
影響を受けるのはPHP 5.4以降の広範なバージョンで、PHP製のWebアプリケーションを運用するシステムは広く対象となり得る。PHP公式は2026年10月21日、修正版としてPHP 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12をリリースした。
隔離環境での検証と調査ツールの公開
OrcaCyber Researchは、サイバーセキュリティ特化モデル「OrcaCyber Zero 1.5」と「OrcaCyber Ultra 1.0」を用いて調査を実施した。PHP 8.4.26/Apache/mod_php/単一ワーカー構成の隔離されたDockerラボ環境において、公開されている既存研究を基にした概念実証の再現実験を行った。
実験では、クラッシュログ(SIGABRT 1件・SIGSEGV 3件)や819,200バイトに及ぶ異常なセッションCookie、www-data権限でのコマンド実行の証拠を取得し、1件のリクエスト失敗で残ったメモリ参照が次のリクエストに引き継がれるメカニズムを確認した。修正版のPHP 8.4.27に対しては、4回の試行で異常な挙動が再現されなかったとしている。
公開物は、脆弱性のメカニズムや防御策を解説した調査レポート(ブログ・日本語版あり)と、技術解析や防御検証ツール(PHPバージョン判定・レスポンス解析・Apacheクラッシュログ集計の3スクリプト)を収録したGitHubリポジトリである。防御側が必要とする情報とツールの提供を方針としており、攻撃コードは公開しない。
AIモデルによる自律的な脆弱性調査
PHPは世界のWebサイトの大半で利用される言語基盤であり、本脆弱性の情報公開前には実際の悪用を試みたとみられる観測も報道等で報告されている。「OrcaCyber Zero 1.5」は、許可を得たセキュリティ調査の範囲で、既知の脆弱性の再現だけでなく未知のセキュリティ上の問題の能動的な発見・検証を自律的に行うよう設計されたモデルである。
OrcaRouterは、調査能力の継続的な向上と、攻撃コードを公開しない責任ある情報開示を通じてセキュリティ研究と防御の両面に貢献していく姿勢を示しており、影響を受けるバージョンの運用者に向けて修正版への速やかなアップグレードの検討を呼びかけている。
関連組織の概要
- FlashLabs株式会社
本社所在地:東京都千代田区一番町10番8号 代表取締役:細井洋一 設立:2023年7月 事業内容:AI応用研究所(Human-AI Hybridで営業・CXの自動化・自律化。OSS音声モデルChromaの開発元) URL:https://www.flashlabs.ai/
- Continuum AI
米国のAI研究機関。OrcaRouterの開発・提供を手がける URL:https://www.continuum01.ai/
本記事はFlashLabs株式会社の発表をもとに作成しています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。