SaaS関連インシデント分析、多要素認証の提供は約半数 アシュアードが調査


株式会社アシュアードが運営する「Assuredクラウド評価」は、2026年9月1日から10月7日にかけて国内で報道されたセキュリティインシデントのうち、クラウドサービス(SaaS)が関係する事案の分析結果を公表した。あわせて、同プラットフォームのセキュリティ信用評価データに基づき、セキュリティ対策の実態調査を実施した。調査によると、公表事案では事業者システムの侵害や利用者アカウントの乗っ取りが発生している一方、多要素認証を導入しているクラウドサービスは約半数にとどまる現状が示されたとしている。
公表された11件のSaaS関連インシデントを2タイプに分類
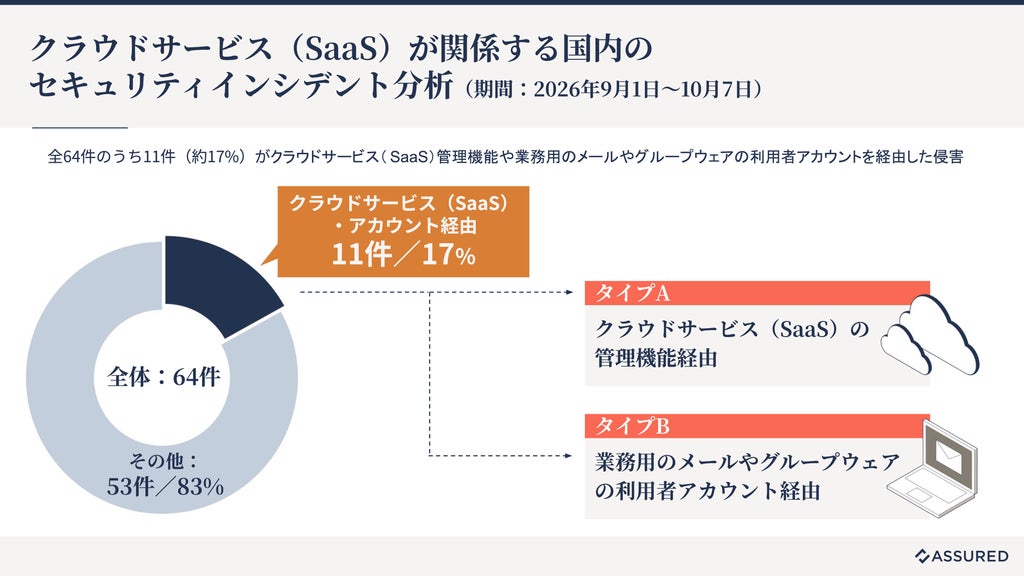
「Assuredクラウド評価」が2026年9月1日から10月7日に報道された国内のセキュリティインシデント64事案を分析したところ、クラウドサービス(SaaS)が関係すると推測される事案は11件確認された。これらは侵害された内容から、事業者システムの直接侵害型(タイプA:4件)と利用者アカウントの乗っ取り型(タイプB:7件)の2つに分類されている。
タイプAでは、クラウドサービス(SaaS)の管理サイトや導入した外部アプリが侵害され、複数企業の問い合わせ情報の取得や抽選結果の改ざん、偽の決済画面への誘導といった被害が生じた。経路は明確にされていないものの、脆弱性侵害や不正に入手された認証情報の利用が否定できないとしている。一方、タイプBでは業務用のメールやグループウェアのアカウントが乗っ取られ、なりすましメールの送信やビジネス詐欺(BEC)などに悪用された。乗っ取りの経路が公表された3件はいずれもフィッシングが起点だった。
多要素認証の提供は約半数、信用評価データに見る対策の実態
「Assuredクラウド評価」のセキュリティ信用評価に回答済みのクラウドサービス5,302件のデータを集計した結果、事業者の管理画面と利用者のログイン認証の双方において多要素認証の適用は約半数にとどまることが明らかになった。
集計データから判明した主な状況は以下の通りである。
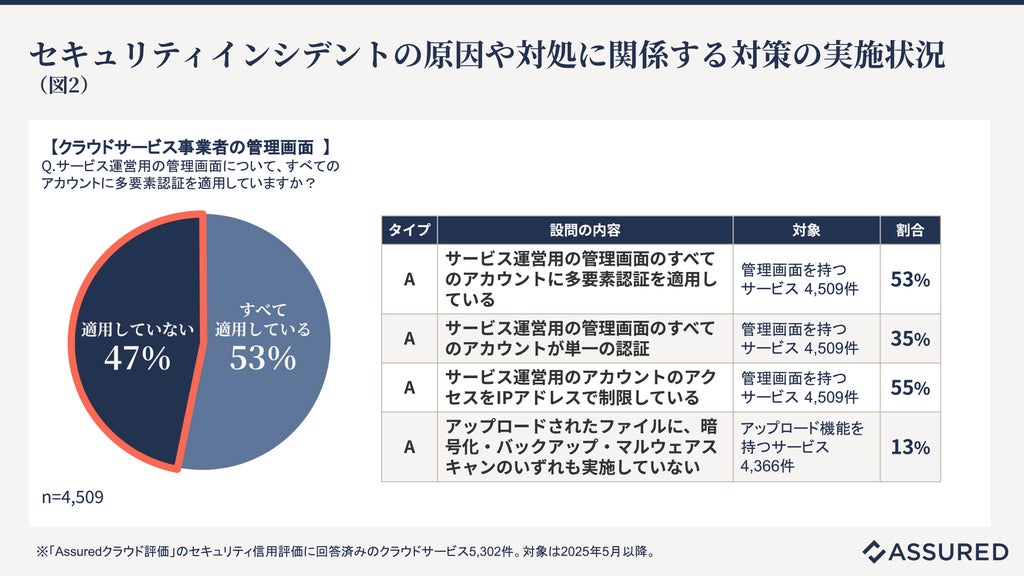
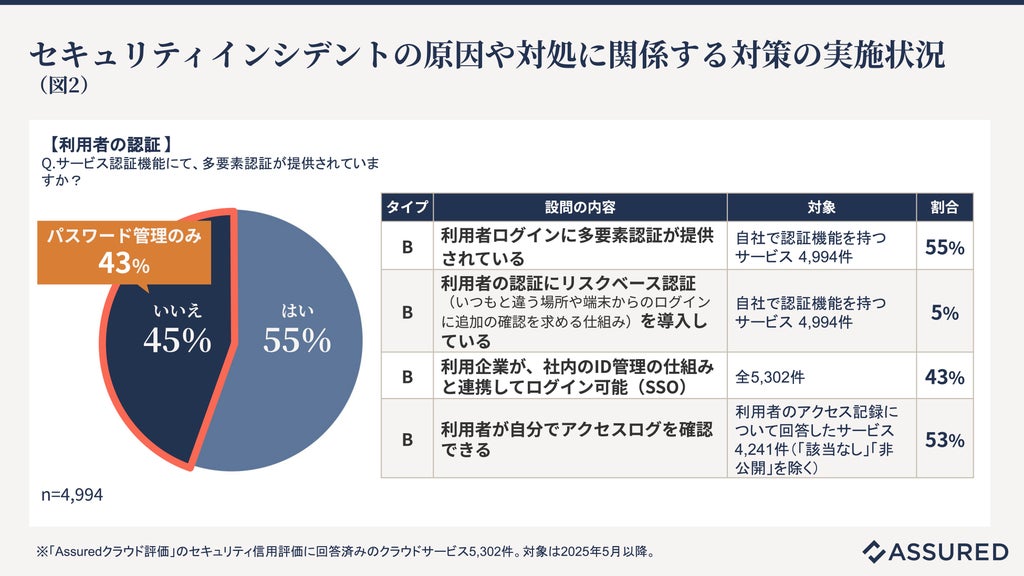
- 事業者の管理画面:サービス運営用の管理画面を持つサービスのうち、すべてのアカウントに多要素認証を適用しているのは53%で、35%はすべてのアカウントで単一の認証(パスワード)となっている。
- 利用者のログイン認証:自社で認証機能を持つサービスのうち、多要素認証が提供されているのは55%で、提供されていない45%のうち43%はパスワードのみである。リスクベース認証を導入しているサービスは5%にとどまる。
- 利用者での侵害検知:利用者が自分でアクセスログを確認できるサービスは53%となっている。
- ファイルのアップロード:アップロード機能を持つサービスの13%は、暗号化・バックアップ・マルウェアスキャンのいずれも実施していない。
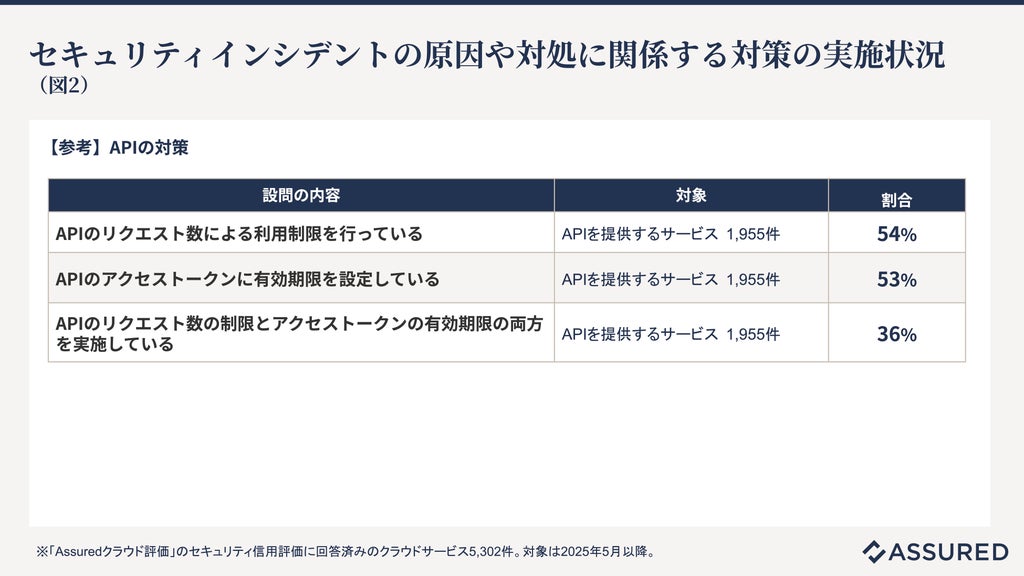
- APIの提供:他のサービスにAPIを提供している1,955件のうち、リクエスト数の制限とアクセストークンの有効期限設定を両方実施しているケースは4割を下回る。
事業者と利用企業それぞれに求められるセキュリティ対策
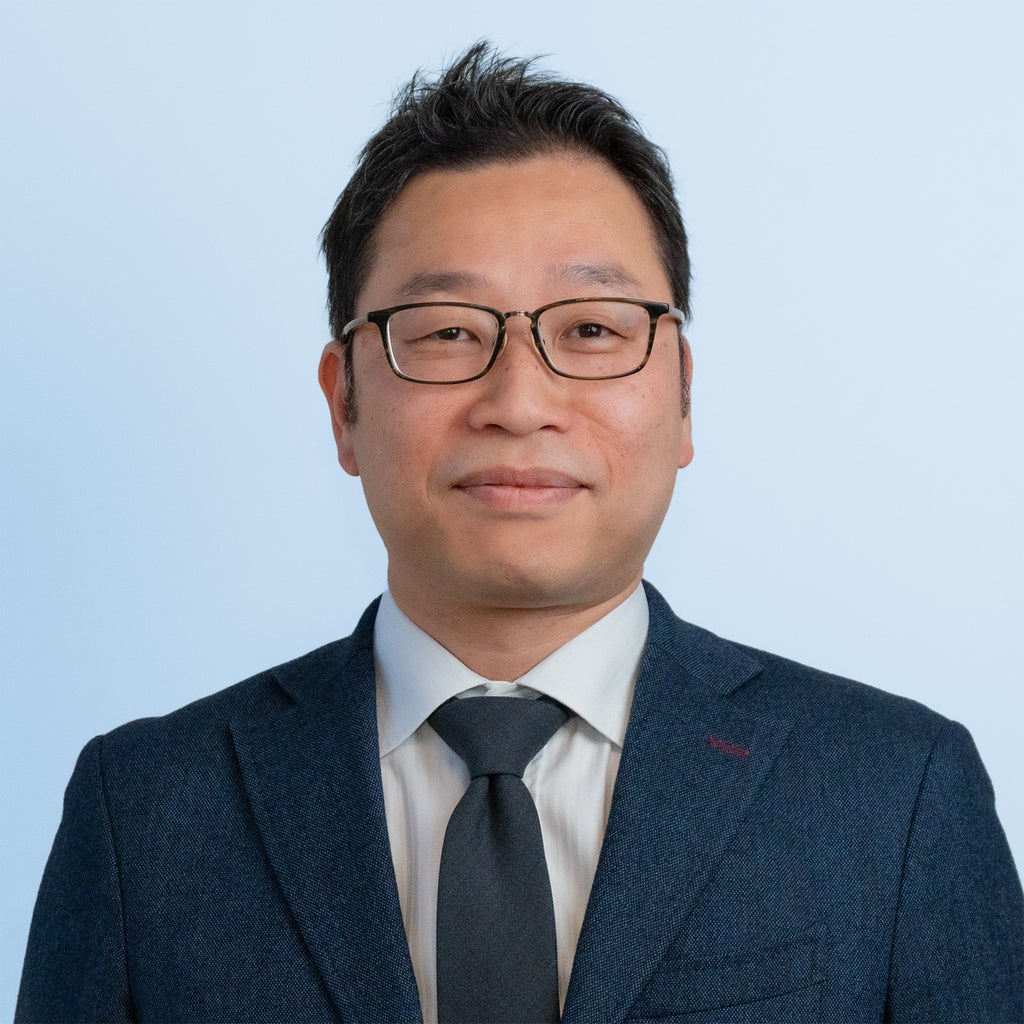
株式会社アシュアード セキュリティエキスパートの真藤 直観氏は、「多要素認証の未導入やID管理の脆弱性など基本的な対策の不備が被害に繋がっているケースも多く存在すると考えられます」と指摘し、利用企業側の対策と事業者側の管理画面やAPIのセキュリティ強化が不可欠であるとコメントしている。
同社はクラウドサービス事業者に対し、管理画面のすべてのアカウントへの多要素認証の適用やIPアドレス制限、利用者への多要素認証およびアクセスログ確認手段の提供、APIのアクセス制御などを推奨している。また、利用企業に対しては、多要素認証の全員必須化、ログイン履歴やアクセスログの定期的な確認、連携している外部アプリやAPIの棚卸しなどを求めている。
株式会社アシュアードの概要
- 社名:株式会社アシュアード
- 所在地:東京都渋谷区
- 代表者:代表取締役社長:大森 厚志
- 事業内容:脆弱性管理クラウド「yamory(ヤモリー)」、クラウドサービスのセキュリティ信用評価「Assured(アシュアード)」、取引先企業のセキュリティ信用評価「Assured企業評価」の運営
- URL:https://assured.inc
本記事は株式会社アシュアードの発表(株式会社アシュアード調べ)をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。