ジョーシス、認証情報漏洩をリアルタイム検知する新サービスを提供開始


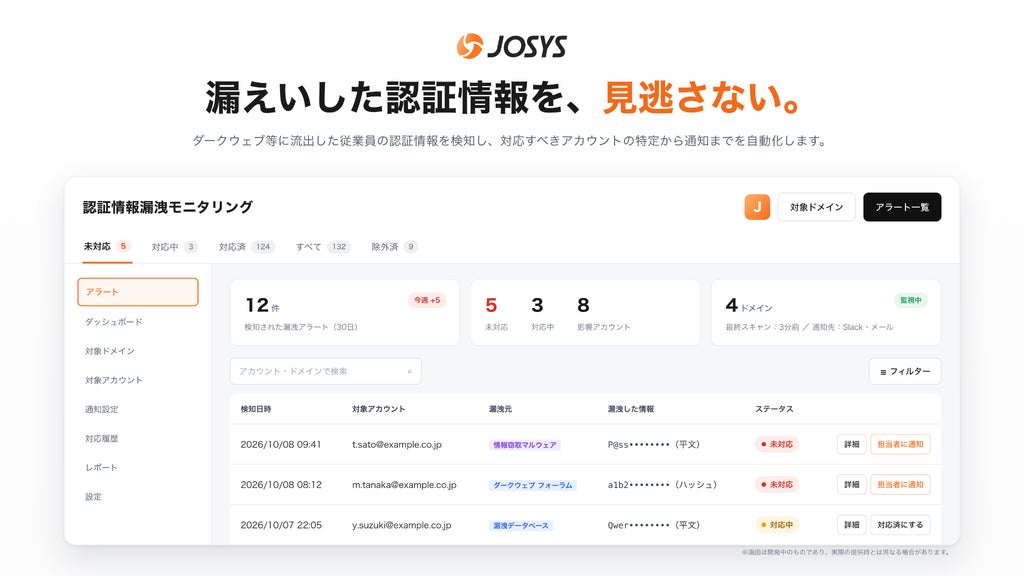
アイデンティティセキュリティ基盤を提供するジョーシス株式会社は、2026年10月9日、ダークウェブ等に流出した企業の認証情報をリアルタイムで検知し、影響範囲と必要な対応を即時に通知する新サービス「Josys 認証情報漏洩モニタリング」の提供を開始しました。最短15分で導入でき、過去にさかのぼった漏洩の確認と新たな漏洩のリアルタイム検知が可能です。同社が2026年6月11日に発表した機能群から「漏洩認証情報の検知」機能を切り出したもので、「Josys」の既存ユーザーでなくても単体で利用できます。
2026年に入り、認証情報の漏洩を起点としたランサムウェア被害など、認証情報を悪用した重大インシデントが国内で相次いでいます。ジョーシスが日経225構成企業225社を対象に実施した独自調査では、過去3年間に96%(217社)で認証情報の漏洩が確認され、75%(168社)では認証基盤や顧客管理アプリなどの認証情報を含む深刻な漏洩が発生していることが判明しました。
また、CrowdStrikeの「2026年版グローバル脅威レポート」によると、侵入から別の端末・システムへ広がるまでの平均時間は29分、最短では27秒とされています。さらにジョーシスの調査では、84.0%が認証情報漏洩を「経営リスク」と認識する一方、対策を阻む最大の要因として「専門知識・人材不足」(46.0%)が挙げられました。漏洩を検知しても対象者の情報が分散して初動対応に時間がかかる課題を受け、迅速な初動対応を支援する本サービスの提供に至ったとしています。
本サービスは、「検知」「通知」「判断」「対応方針」の4ステップで初動までを支援します。
- 検知:ダークウェブ等を含む領域を24時間365日監視します。250億件以上の漏洩IDデータベースには毎週約5,000万件の漏洩アイデンティティが新たに流通・販売されており、ID・パスワード、セッションCookie、感染端末情報、自社を騙るフィッシングサイト・偽ドメインを検知対象とします。
- 通知:自社ドメインに紐づく漏洩を検知した時点で、リアルタイムに管理者へ通知します。
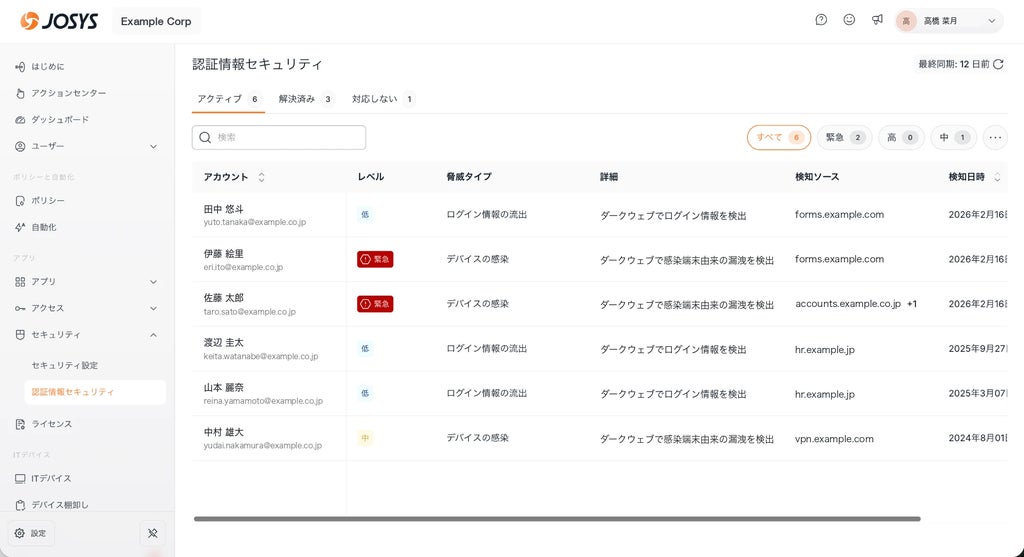
- 判断:漏洩したメールアドレスを「Josys」内のデータベースと自動で照合し、対象者の在籍状態・雇用区分・所属部門、連携SaaS、管理者権限の有無、MFA・SSOの設定状況、最終利用日時などの情報を含めて通知します。
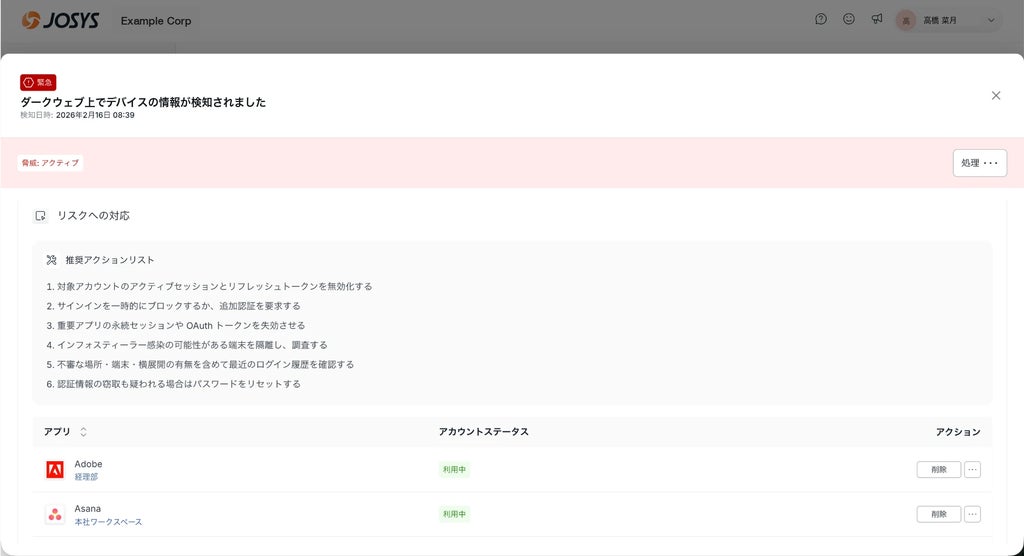
- 対応方針:漏洩情報をリスクレベル別に5段階に分類し、レベルごとに「端末隔離」「全SaaSセッションの強制切断」「パスワード変更」「MFA再登録」などの標準アクションを提示します。
また、対象従業員へのパスワード変更や多要素認証(MFA)再登録の依頼、未対応者へのリマインド、完了確認・未完了管理までを代行する運用代行(マネージドサービス)のオプションも用意されています。
代表取締役CEOのコメント
ジョーシス株式会社の代表取締役CEOである松本 恭攝は、連日報じられているインシデントの多くが流出した認証情報からの正規のログインで始まっていると指摘したうえで、「もはや漏洩をゼロにすることは現実的ではなく、漏洩した瞬間に気づき、誰のどのアクセスを止めるべきかを即座に判断できるかどうかが、事業継続を左右します」と述べています。
「Josys 認証情報漏洩モニタリング」の利用料金は500円/IDで、300ID以上が対象となります。
ジョーシス株式会社の概要は以下の通りです。
- 名称:ジョーシス株式会社
- 所在地:東京都港区麻布台一丁目3番1号 麻布台ヒルズ 森JPタワー 23階
- 代表取締役社長:松本恭攝
- 設立:2022年02月
- URL:https://josys.com
本記事はジョーシス株式会社の発表をもとに作成しています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。