Authlete工藤氏がAPIセキュリティを解説へ OpenIDのイベントに登壇


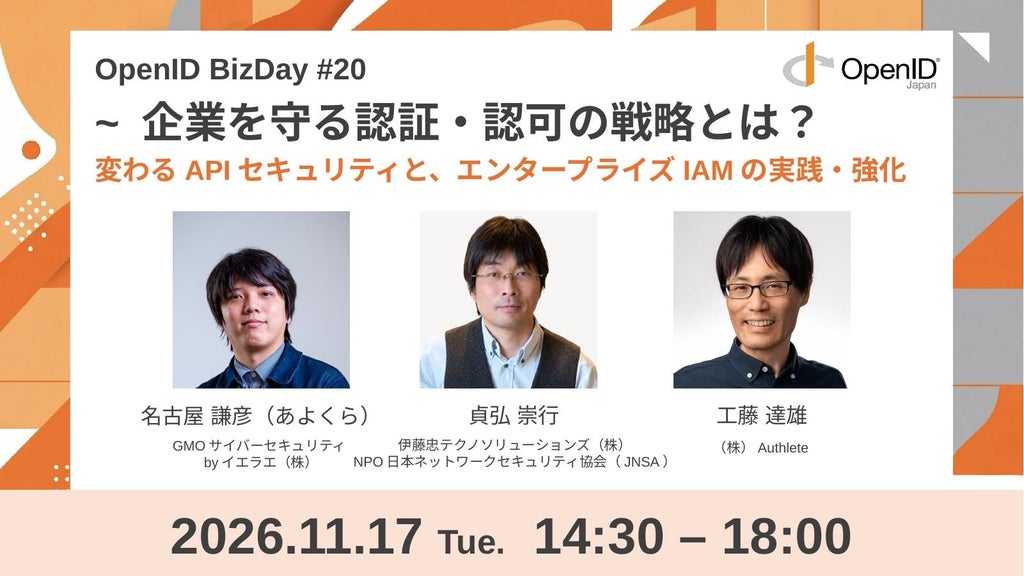
株式会社Authleteのジャパンカントリーマネージャーである工藤達雄氏が、一般社団法人OpenIDファウンデーション・ジャパン主催のイベント「OpenID BizDay #20 ~ 企業を守る認証・認可の戦略とは? 変わるAPIセキュリティと、エンタープライズIAMの実践・強化」に登壇する。イベントは2026年11月17日(火)に開催される。工藤氏は「APIセキュリティについて – 統制されたID・権限をどう利用するか」と題し、オープン標準仕様を活用したAPI保護などをテーマに講演を行う予定だ。
登壇の背景と課題認識
不正ログインや不正アクセスによる情報漏えいへの対策が求められるなか、ユーザー認証の強化だけでなく、バックエンドAPIへのアクセスを適切に制御することの重要性が指摘されている。2026年10月13日には、国立研究開発法人情報通信研究機構(NICT)が、公開Androidアプリを解析して得た情報をもとにバックエンドサーバーを攻撃する「A2B攻撃(App-to-Backend Attack)」を特定し、注意喚起を行った。NICTは、同様の問題がiOSアプリやWebサービスのバックエンドAPIでも起こり得ると指摘している。
講演内容とAPI保護の標準仕様「FAPI」
工藤氏の講演では、独自設計のAPI認可に潜む課題を明らかにしたうえで、解決策として高度なセキュリティを実現する「FAPI」をはじめとするオープン標準仕様を活用したAPI保護について解説する。
FAPIは、API認可・ID連携の技術仕様である「OAuth 2.0」「OpenID Connect(OIDC)」およびそれらの拡張仕様をベースとした実装要件である。事業者はOpenID Foundationの「OpenID認定プログラム」を通じて自社システムの適合性を確認できる。
国内の金融機関や英国、ブラジルなどのオープンバンキングで採用されているほか、ノルウェーの国営医療ネットワークを運営するNorsk helsenettがFAPI 2.0を採用するなど、金融分野以外にも導入が広がっている。OpenIDファウンデーション・ジャパンも、2026年10月30日に公開したホワイトペーパー「A2B攻撃に対するアイデンティティ技術の有効性と組織への提言」において、金融分野に限らず個人情報を扱うAPIのベースラインとしてFAPI 2.0の採用を強く推奨している。
イベント全体では、ユーザー認証・認可を軸に、不正ログインや不正アクセスに対する短期的・中長期的な対策についてデジタルアイデンティティの観点から探る。
セッションの概要は以下の通り。
- 名称:APIセキュリティについて – 統制されたID・権限をどう利用するか
- 日時:2026年11月17日(火)16:15-16:45
- 会場:KDDIホール(東京都千代田区大手町1-8-1 KDDI大手町ビル2階)、オンライン配信あり
イベント全体の概要は以下の通り。
- 名称:OpenID BizDay #20 ~ 企業を守る認証・認可の戦略とは? 変わるAPIセキュリティと、エンタープライズIAMの実践・強化
- 主催:一般社団法人OpenIDファウンデーション・ジャパン
- 日時:2026年11月17日(火)14:30-18:00(受付開始 14:00)
- 会場:KDDIホール(東京都千代田区大手町1-8-1 KDDI大手町ビル2階)
- 参加形態:現地参加・オンライン参加(質疑応答は現地参加のみ)
- 登壇者(登壇順・敬称略):GMOサイバーセキュリティ byイエラエ株式会社 サイバーセキュリティ事業本部 高度解析部 調査分析課 課長 名古屋謙彦、伊藤忠テクノソリューションズ株式会社 みらい研究所 アセットデザイン部 シニアスペシャリスト 貞弘崇行、株式会社Authlete ジャパンカントリーマネージャー 工藤達雄ほか
- 対象者:リスク管理・情報セキュリティ責任者、CIO・CISOおよび情報システム部門管理職、IAM・IDガバナンス・ゼロトラストの企画・推進担当者、APIを活用したサービスを提供する事業責任者・サービス企画担当者、内部統制・監査・コンプライアンス担当者
- 参加費:無料(事前登録制)
- 参加登録URL:https://openid.connpass.com/event/410445/
本記事は株式会社Authleteの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。