サウスエージェンシー、脆弱性の検知から修正まで担うFixpostの受付開始


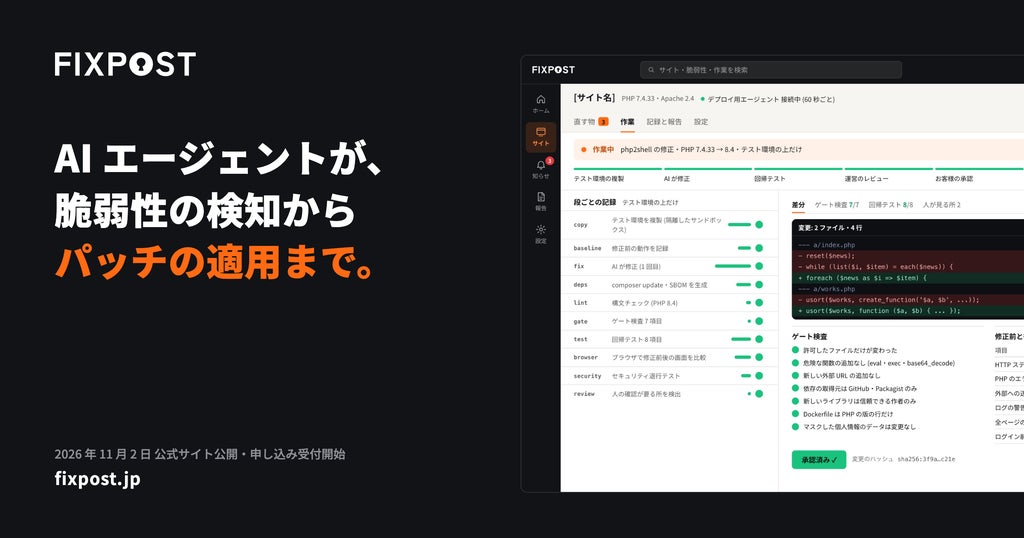
株式会社サウスエージェンシーは2026 年 11 月 2 日、AI エージェントが Web サイトの脆弱性の検知からパッチの適用までを行うサービス「Fixpost(フィックスポスト)」の公式サイトを公開し、申し込みの受付を開始した。
Web サイトの脆弱性公表から悪用までの期間が短縮化する中、サイトへの影響判断や改修後の動作確認といった課題の解消を目指す。修正の合否判定にはルールとテストを用い、本番環境への反映可否はお客様自身が確認して判断する仕組みとなっている。
開発の背景と直面する課題
Web サイトの脆弱性は、公表から悪用までの間が短くなっている。たとえば 2026 年 10 月 21 日に PHP の開発元が公表した重大な脆弱性(CVE-2026-109618・109619、通称「php2shell」)は、10 月 26 日に米国 CISA の「悪用が確認された脆弱性」の一覧に載る事態となった。
一方で、サイトを修正する側には、自社のサイトに当たるかをすぐに判断できない点や、版を上げた際に前と同じに動くか分からず本番に入れるのをためらう点、作った会社との契約が終了して直す人がいないといった課題が存在している。
Fixpost の仕組みと修復プロセス
Fixpost は、AI エージェントが脆弱性の検知からパッチの適用までを一続きで行うサービスである。修正の合否は AI ではなく、決めたルールとテストで判定する仕組みとなっている。
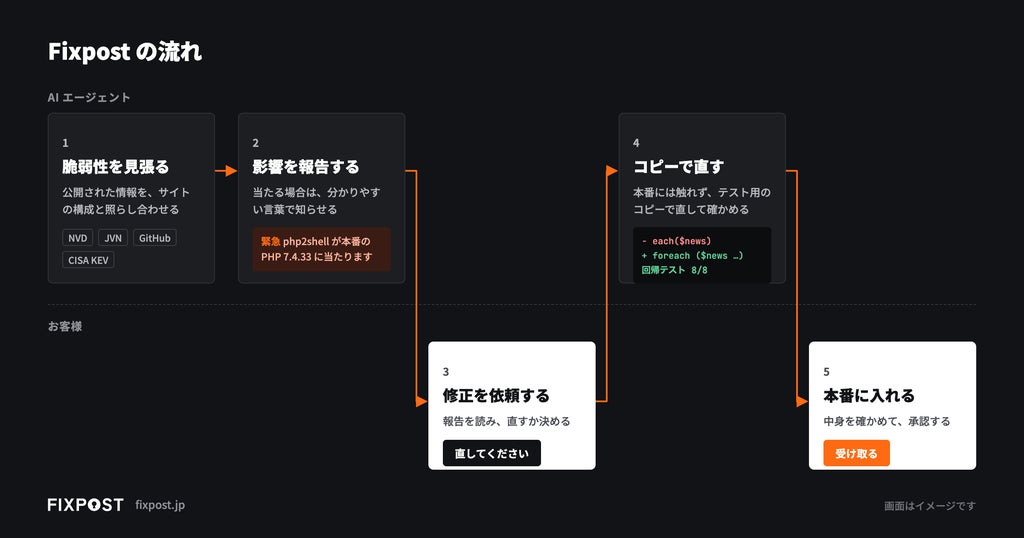
具体的な進行の流れは以下の通りである。
- 公開された脆弱性の情報を見張り、お客様のサイトに当たるかを照らし合わせます
- 当たる場合は、影響を分かりやすい言葉でお知らせします
- お客様のご了承の後、AI エージェントが、テスト用のコピーの上で修正します
- 修正の前と後で同じに動くかを、決めたルールとテストで確かめます
- 本番に入れるかは、お客様が中身をご確認のうえで決めます(GitHub への修正の提案、またはお客様のサーバーへの反映)
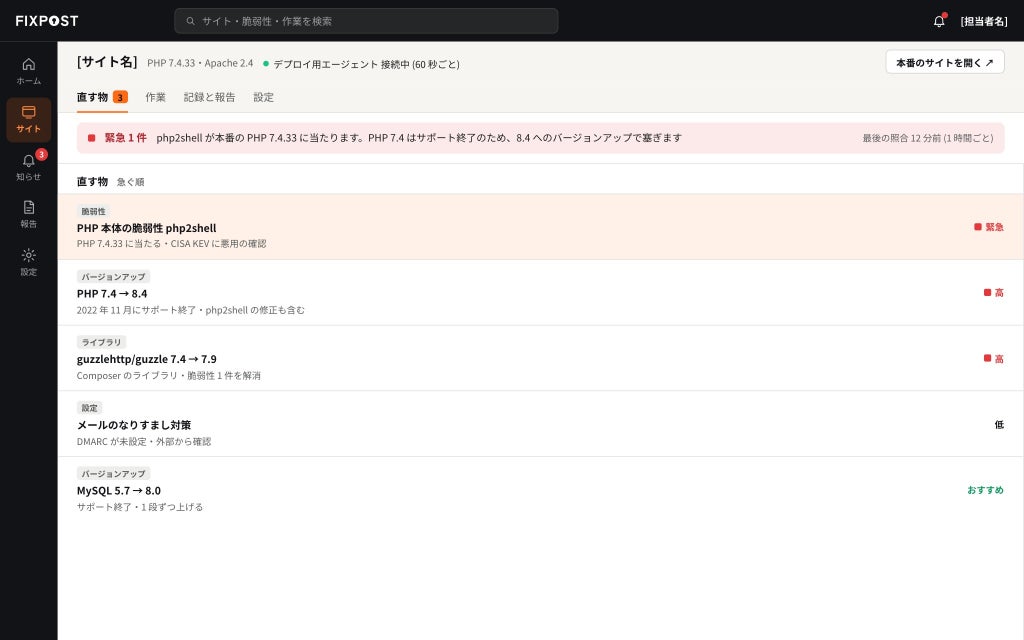
脆弱性の情報の見張りからサイトへの影響報告、修正、テストまでは AI エージェントが担当する。
修正作業は本番に触れず、テスト用のコピーの上で実施し、修正の前と後で同じに動くかを確かめる。合否判定は AI に委ねず、決めたルールとテストによって行われる。
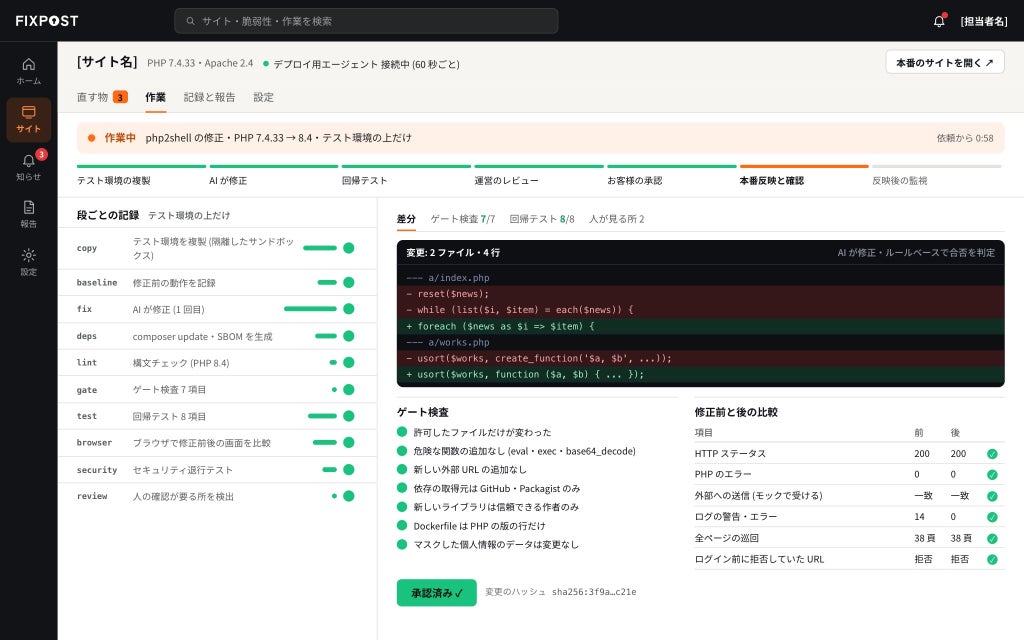
修正の中身はお客様が確認したうえで本番に反映する。お客様のサーバーへ直接反映する形態では反映前に控えを取り、確かめで不具合が見つかった場合は控えから元の状態に戻す運用をとる。
対応環境と料金プラン
対応環境および料金は以下の通りである。
- 対応する環境:PHP(自社で開発した物)・Laravel・CakePHP・WordPress・Node.js(Express)
※Python(Django)・Ruby on Rails・Java(Spring Boot)・C#(ASP.NET Core)は準備中
- 修正指示書1 回:30,000 円(税込)
- 月額プラン:月 20,000〜600,000 円(税込)
プランの詳しい中身や見積もりは、公式サイトのお問い合わせを通じて案内される。
株式会社サウスエージェンシー 会社概要
- 会社名:株式会社サウスエージェンシー
- 代表取締役:奥平海翔
- 所在地:東京都渋谷区恵比寿南3-2-13リードシー恵比寿ビルB1F
- HP:https://www.southagency.co.jp/
本記事は株式会社サウスエージェンシーの発表(公式サイト:https://fixpost.jp/ )をもとに作成。一部情報源として PHP 開発元公表情報( https://www.php.net/index.php#2026-10-21-5https://github.com/php/php-src/security/advisories/GHSA-w8hw-w9fx-j79w )を参照。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。